يقترح إطار عمل هجين لكشف البرمجيات الخبيثة لأندرويد، يستفيد من تمثيلات الميزات المكتسبة والمصنفات التقليدية لتعزيز دقة الكشف، وتقليل هندسة الميزات اليدوية، ومواجهة تهديدات البرمجيات الخبيثة المتطورة بفعالية.
يتطلب اشتراك JoVE لعرض هذا المحتوى. تسجيل الدخول أو ابدأ نسخة تجريبية مجانية
مقالة بحثية
تحسين اكتشاف البرمجيات الخبيثة لأندرويد من خلال تقنيات الذكاء الجماعي والترميز التلقائي المطبقة في تحليل استدعاءات واجهة برمجة التطبيقات
في هذه المقالة
ملخص
الملخص
تتضمن استخبارات أمن البرمجيات الخبيثة تحليل التطبيقات وبياناتها الوصفية لتحديد التهديدات الأمنية المحتملة. تعد استدعاءات واجهة برمجة التطبيقات (API) مصدرا قيما للمعلومات لاكتشاف البرمجيات الخبيثة. تقليل مساحة الميزات في تحليل البرمجيات الخبيثة يعزز كفاءة تحديد التهديدات. تسعى هذه الأبحاث إلى تحديد أهم ميزات استدعاء واجهة برمجة التطبيقات لتعزيز دقة اكتشاف البرمجيات الخبيثة في أندرويد. تستخدم ثلاث تقنيات تحسين تعتمد على ذكاء السرب - تحسين اليراعة، تحسين البحث بالوقواق، وتحسين مستعمرة النمل - جنبا إلى جنب مع الترميز التلقائي لاستخراج أهم الميزات. لتقييم هذه الطرق المستندة إلى التغليفات المستوحاة من الطبيعة، تستخدم مصنفات تعلم الآلة الشائعة، بما في ذلك K-أقرب جار (KNN)، الغابة العشوائية (RF)، آلة الدعم المتجه (SVM)، شجرة القرار (DT)، والانحدار الخطي (LR). علاوة على ذلك، أظهر أن المصنف العصبي الصناعي الهجين يحسن أداء تصنيف البرمجيات الخبيثة. تظهر نتائج التجارب فعالية الطريقة المقترحة دقة تبلغ 98.87٪ باستخدام 7 من أصل 100 ميزة استدعاء API فقط.
المقدمة
أشهر نظام تشغيل للهواتف المحمولة هو أندرويد، الذي يعتمد على لينكس ويمتلكحصة سوقية عالمية تبلغ 72.55٪. على عكس أنظمة التشغيل الأخرى التي تخضع لقوانين صارمة وحقوق نشر، فإن أندرويد هو منصة مفتوحة المصدر ترحب بمساهمات المطورين حول العالم. ولكن بسبب قاعدة المستخدمين الكبيرة، تستهدفه هجمات الفيروسات بشكل متكرر. البرمجيات الخبيثة هي مصطلح للبرمجيات الخبيثة التي تهدف إلى اختراق تشغيل أنظمة الحاسوب أو استغلال المعلومات الخاصة. أكثر الطرق شيوعا لاختراق البرمجيات الخبيثة في نظام أندرويد البيئي هي من خلال تحميل التطبيقات. بينما تكون التطبيقات التي تم الحصول عليها من مصادر موثوقة آمنة عموما، إلا أن التطبيقات التي تم تنزيلها....
الوصول مقيد. يرجى تسجيل الدخول أو بدء فترة تجريبية لعرض هذا المحتوى.
البروتوكول
تستخدم طريقة اختيار الميزات القائمة على الغلاف باستخدام الترميز التلقائي في البنية المقترحة لاكتشاف البرمجيات الخبيثة في أندرويد، كما هو موضح في الشكل 1. تنقسم مجموعة البيانات إلى مجموعات تدريب واختبار بنسبة 70:30. التصنيف واختيار الميزات هما الخطوتان الرئيسيتان في عملية تحليل البرمجيات الخبيثة.
اختيار الميزات (FS): هذه الخطوة هي البحث التكراري عن أفضل مجموعات الميزات الفرعية (انظر التعريف 1) باستخدام خوارزميات تعتمد على ذكاء السرب، لا سيما تحسين البحث في Cuckoo (CSO)، وتحسين أسد النمل (ALO)، وتحسين اليراعات (FO). بعد ذلك، تقوم أجهزة الترميز التلقائي بمعالجة الميزات المختارة لإنتاج تمثيل مضغوط ....
الوصول مقيد. يرجى تسجيل الدخول أو بدء فترة تجريبية لعرض هذا المحتوى.
النتائج
تستخدم عدة مؤشرات أداء مثل متوسط تربيع الخطأ (MSE)، والجذر المتوسط التربيعي للخطأ (RMSE)، والدقة، والاسترجاع، ودرجة F1، والدقة، في نظام كشف البرمجيات الخبيثة المقترح لأندرويد لتقييم دقة التصنيف. فيما يلي تعريف لهذه المقاييس.
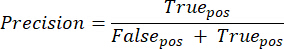
الوصول مقيد. يرجى تسجيل الدخول أو بدء فترة تجريبية لعرض هذا المحتوى.
المناقشة
تهديدات البرمجيات الخبيثة لأندرويد في تزايد، مع استخدام الخصوم تقنيات تهرب متزايدة التطور. تلعب أنظمة وتطبيقات الجوال المبنية على أندرويد دورا حيويا في المدن الذكية والبيئات الصناعية. ضمان أمان هذه الأنظمة، خاصة في مثل هذه المجالات الحرجة، يتطلب آليات قوية لاكتشاف البرمجيات الخبيثة. مؤخرا، حظي أبحاث اكتشاف البرمجيات الخبيثة القائمة على التعلم الآلي باهتمام كبير18. ومع ذلك، تعتمد العديد من الطرق الحالية على هندسة الميزات17، وهي عملية تتطلب ت.......
الوصول مقيد. يرجى تسجيل الدخول أو بدء فترة تجريبية لعرض هذا المحتوى.
الإفصاحات
لم تؤثر أي تضارب مصالح أو تأثيرات خارجية على نتائج هذا العمل. جميع الطرق والنتائج والتفسيرات المقدمة أصلية وغير متحيزة
شكر وتقدير
أود أن أعبر عن امتناني الصادق لدليلي وKLU، اللذين دعما هذا العمل. كانت إرشاداتهم وملاحظاتهم وتشجيعهم لا تقدر بثمن طوال تطوير هذا المشروع.
....الوصول مقيد. يرجى تسجيل الدخول أو بدء فترة تجريبية لعرض هذا المحتوى.
المواد
| الاسم | الشركة | رقم فهرسي | التعليقات |
|---|---|---|---|
| نافيغيتور أناكوندا | شركة أناكوندا. | الملاح-2023 | |
| جوجل كولاب | جوجل ذ.م.م | لا يوجد | |
| دفتر جوبيتر | مشروع جوبيتر | لا يوجد | |
| بايثون | مؤسسة بايثون للبرمجيات | >=3.9 | |
| بايتورش | أبحاث الذكاء الاصطناعي على فيسبوك | >=2.0 | |
| سكيت-لرن | مدفوع بالمجتمع | >=1.0 | |
| تنسور فلو | جوجل برين | >=2.8 | |
| نظام تشغيل ويندوز | شركة مايكروسوفت | 11 |
المراجع
- Stat Counter. Mobile operating systems' market share worldwide. , https://gs.statcounter.com/os-market-share/mobile/worldwide (2025).
- Daj, A. C., Mateescu, A., Endre-Laszlo, A., Baciu, A., Flondor, E. Malicious-google-play-apps-bypassed-android-security. , https://www.bitdefender.com/en-us/blog/labs/malicious-google-play-apps-bypassed-android-security (2025).
- Han, Q., Subrahmanian, V. S., Xiong, Y.....
الوصول مقيد. يرجى تسجيل الدخول أو بدء فترة تجريبية لعرض هذا المحتوى.