تقدم هذه الطريقة إطار عمل شاملاً قائماً على الذكاء الاصطناعي القابل للتفسير (XAI) لتمكين نقل بيانات الرعاية الصحية السحابية بشكل آمن، وذلك بالاعتماد على مجموعة بيانات رعاية صحية اصطناعية ضمن بيئة سحابية محكومة. والنتيجة هي نموذج أولي يجمع بين أمن الثقة المعدومة، والتحكم في الوصول القائم على الوقت، والكشف القابل للتفسير عن الشذوذ لدعم شفافية النقل وأمنه.
يتطلب اشتراك JoVE لعرض هذا المحتوى. تسجيل الدخول أو ابدأ نسخة تجريبية مجانية
مقالة منهجية
بروتوكول تجريبي لهجرة بيانات سحابية آمنة مدفوعة بالذكاء الاصطناعي القابل للتفسير باستخدام بيانات رعاية صحية اصطناعية
في هذه المقالة
ملخص
الملخص
يتم إجراء عمليات ترحيل البيانات السحابية بشكل متزايد في أنظمة الرعاية الصحية، إلا أن هذا يغير الأوقات التي يحتمل أن يكون فيها نقل البيانات هو الخطر الأكبر من حيث الأمن. تصف هذه الورقة بروتوكولاً قابلاً للتكرار لترحيل البيانات السحابية الآمن القائم على الذكاء الاصطناعي القابل للتفسير (XAI)، باستخدام مجموعة بيانات رعاية صحية اصطناعية وبيئة سحابية خاضعة للرقابة. يدمج الإطار المطور بين بنية الثقة المعدومة، والامتياز الأدنى المؤقت، والاتصالات المشفرة، والمراقبة المركزية، والكشف القابل للتفسير عن الشذوذ، وذلك لتحقيق ترحيل أكثر أماناً وشفافية وقابلية للتدقيق. استخدمت الاختبارات مجموعة بيانات بحجم 10 GB من السجلات الصحية الإلكترونية الاصطناعية، والتي تضم حوالي 20 مليون سجل موزعة على 28 جدولاً علائقياً. وقد نُفذت عملية الترحيل على خدمات أمازون ويب (AWS) باستخدام قواعد بيانات PostgreSQL وشبكات افتراضية خاصة. وللكشف عن الشذوذ، تم استخدام Isolation Forest، بينما استُخدمت تفسيرات Shapley الإضافية (SHAP) لتفسير الأحداث الأمنية. تم تقييم الإطار من خلال عشر محاولات ترحيل منفصلة باستخدام مقاييس مثل مدة تعرض بيانات الاعتماد، ووقت اكتشاف الحوادث، ودقة الكشف عن الشذوذ، وزمن انتقال الترحيل، وسلامة البيانات. وتحت التكوين الذي تم اختباره، انخفض تعرض بيانات الاعتماد من 24 h إلى 1 h (انخفاض بنسبة 95.8%)، وبلغت دقة الكشف عن الشذوذ 97.4%، وانخفض وقت اكتشاف الحوادث إلى حوالي 15 min، كما تم الحفاظ على سلامة البيانات بنسبة 100% من خلال التحقق من المجموع التدقيقي (checksum). ومع ذلك، أدت التدابير الأمنية الأكثر صرامة إلى زيادة متوسط زمن انتقال الترحيل بنسبة 11%. تُظهر هذه النتائج إمكانات دمج الذكاء الاصطناعي القابل للتفسير مع سير عمل ترحيل البيانات السحابية الآمن لإدارة بيانات الرعاية الصحية.
المقدمة
أصبحت الحوسبة السحابية الآن جزءاً لا يتجزأ من أنظمة الرعاية الصحية في جميع أنحاء العالم، حيث توفر تخزيناً قابلاً للتوسع، وموارد حوسبية، والقدرة على تبادل السجلات الصحية، ودعم أنظمة اتخاذ القرار، وتمكين التحليلات الصحية عبر السحابة1,2,3. ومع قيام العديد من مؤسسات الرعاية الصحية بتحديث أنظمتها المعلوماتية، أصبح الانتقال إلى السحابة خطوة حيوية بالنسبة لها من أجل نقل بياناتها الصحية الحساسة المحفوظة في الأنظمة المحلية القديمة إلى السحابة4. ويؤدي الانتقال السليم إلى تسهيل استرجاع البيانات، وتشغيل العمليات بطريقة أكثر كفاءة، ودعم التحليلات بمستويات أعلى من الذكاء، ولكن في الوقت ذاته، لا يمكن تجاهل المخاطر الأمنية ومخاطر الخصوصية الجسيمة التي ينطوي عليها نقل البيانات من مكان إلى آخر5.
تعتبر مرحلة الترحيل لحظة حرجة ومعرضة للمخاطر بشكل ملحوظ في دورة حياة البيانات، نظرًا لأن بيانات الرعاية الصحية يتم نقلها بنشاط عبر الأنظمة والشبكات بحكم طبيعة هذه العملية6. علاوة على ذلك، قد تتعرض المؤسسات لتهديدات مثل اختراق بيانات الاعتماد، والوصول غير المصرح به، واعتراض البيانات، ومخططات التلاعب، وحتى فقدان البيانات خلال مرحلة الترحيل6,7. وتعد بيئات الرعاية الصحية أقل حصانة ضد هذه المخاطر لأن معلومات المرضى حساسة للغاية، وبالتالي تتطلب أعلى مستوى من الامتثال للتدابير التنظيمية والأمنية8,9. وبدون ذلك، لن يكون من الممكن ضمان سرية البيانات وسلامتها والمساءلة عنها إذا لم يتم تأمين سير عمل الترحيل وجعله قابلاً للمراقبة10,11.
تم تطوير عدد من أطر ومعايير الأمان في محاولة لتحسين أمن السحابة. على سبيل المثال، تركز بنية الثقة الصفرية (Zero Trust Architecture) الصادرة عن المعهد الوطني للمعايير والتكنولوجيا (NIST) على التحقق المستمر من المستخدمين والأجهزة والخدمات12، بينما تقدم أطر اعتماد السحابة توجيهات بشأن الحوكمة، وإدارة الهوية، والتشفير، والمراقبة13. وفي الواقع، تركز أساليب أمن السحابة الحالية على الأتمتة، والبنية التحتية كبرمجية (infrastructure-as-code)، والمراقبة المستمرة14,15. ورغم أن هذه النهج تستند إلى مبادئ أمنية قيمة، إلا أنها تتعامل إلى حد كبير مع بيئات النشر والتشغيل السحابية العامة بدلاً من عملية الهجرة نفسها16. وفي الحقيقة، فهي نادراً ما تعرض إجراءات تفصيلية وخطوة بخطوة وقابلة للتكرار لتنفيذ سير عمل آمن لهجرة البيانات السحابية في مجال الرعاية الصحية، بحيث تجمع بين إدارة الهوية، والنقل الآمن للبيانات، والتحقق، والمراقبة، والتحصين ما بعد الهجرة17.
لقد تم الاعتراف بالكشف عن الشذوذ باستخدام تعلم الآلة كتقنية مفيدة في المراقبة الأمنية لبيئات السحابة؛ حيث يقوم بالكشف عن الأنشطة غير الطبيعية في النظام بالإضافة إلى الحوادث الأمنية المحتملة18. ومع ذلك، فإن العديد من طرق الكشف عن الشذوذ تعد أنظمة مغلقة تفشل في تقديم تفسيرات حول الأساس المنطقي الكامن وراء تحديد حدث أمني ما19. إن عدم القدرة على تفسير القرارات التي يتخذها النظام يقلل من ثقة المسؤولين، ويجعل عملية التدقيق صعبة، ويقلل من قيمة القرارات الأمنية المؤتمتة في بيئات الرعاية الصحية الخاضعة لرقابة صارمة20. ولا تكتفي طرق الذكاء الاصطناعي القابل للتفسير (XAI)، مثل تفسيرات شابلي المضافة (SHAP) وتفسيرات النموذج المحلي القابل للتفسير والمستقل عن النموذج (LIME)، بتقديم تفسيرات واضحة لتنبؤات تعلم الآلة فحسب، بل تعزز أيضاً الفهم والمساءلة والثقة في أنظمة المراقبة الأمنية21,22.
على الرغم من القفزات الكبيرة التي حققها أمن السحابة والذكاء الاصطناعي القابل للتفسير، لا يزال هناك نقص في البروتوكولات التجريبية القابلة للتكرار التي تجمع بين ضوابط الهجرة الآمنة والمراقبة الأمنية القابلة للتفسير لغرض التكامل23. تتناول الأبحاث الحالية في الغالب مكونات فردية فقط، مثل التشفير، أو التحكم في الوصول، أو كشف الشذوذ، أو حوكمة السحابة، ولا تقدم أي منها منهجية متكاملة يمكن تنفيذها وتقييمها وتكرارها بشكل منهجي24. علاوة على ذلك، فإن القليل جداً من الدراسات حاولت الجمع بين مبادئ أمن الثقة الصفرية، والامتياز الأدنى المؤقت، والقابلية للملاحظة المركزية، وكشف الشذوذ القابل للتفسير في سير عمل واحد لهجرة السحابة في مجال الرعاية الصحية25,26.
تقدم هذه الورقة إطار عمل قائم على الذكاء الاصطناعي القابل للتفسير لترحيل البيانات السحابية الآمن في أنظمة الرعاية الصحية لسد هذه الفجوة. وتستخدم البنية المقترحة نموذج الثقة المعدومة، والوصول المقيد زمنياً، والاتصالات الآمنة، والتسجيل والمراقبة المركزية، والكشف عن الشذوذ القابل للتفسير القائم على SHAP في عملية ترحيل منظمة27,28. ويعد هذا البروتوكول دليلاً خطوة بخطوة لتنفيذ ومراقبة وتقييم ترحيل بيانات الرعاية الصحية الآمن في ظل ظروف تجريبية. ومن خلال دمج ضوابط الأمن مع المراقبة القابلة للتفسير بالذكاء الاصطناعي، يهدف إطار العمل المقترح إلى رفع مستوى الشفافية وقابلية التدقيق والأمن طوال دورة حياة الترحيل29,30.
الوصول مقيد. يرجى تسجيل الدخول أو بدء فترة تجريبية لعرض هذا المحتوى.
البروتوكول
استخدمت هذه الدراسة مجموعة بيانات رعاية صحية اصطناعية بالكامل تم إنشاؤها للتقييم التجريبي لترحيل البيانات السحابية الآمن. لم يتم استخدام أي بيانات حقيقية للمرضى، أو معلومات صحية محمية (PHI)، أو سجلات رعاية صحية يمكن تحديد هوية أصحابها. وبناءً على ذلك، لم تكن هناك حاجة للحصول على موافقة مجلس المراجعة المؤسسية أو موافقة مستنيرة. جميع المواد المستخدمة في هذه الدراسة مدرجة في جدول المواد.
1. نظرة عامة
- قم بتكوين بيئة آمنة لترحيل السحابة تتكون من طبقة المصدر، وطبقة مركز الترحيل، وطبقة الهدف، وطبقة الشبكة، وطبقة إدارة الهوية والوصول، وطبقة القابلية للملاحظة، وطبقة الذكاء الاصطناعي القابل للتفسير.
- قم بنشر جميع المكونات ضمن بيئات سحابية معزولة لدعم الترحيل الآمن لبيانات الرعاية الصحية. وأنشئ قنوات اتصال مشفرة بين جميع مكونات النظام.
- قم بتنفيذ البروتوكول من خلال تحضير مجموعة البيانات، وتكوين البيئة، ونشر البنية التحتية، والترحيل الآمن، ومراقبة الشذوذ، والتحقق من الصحة بعد الترحيل. وتوضح الشكل 1 البنية العامة لإطار عمل ترحيل البيانات السحابية الآمن المدفوع بالذكاء الاصطناعي القابل للتفسير المقترح.
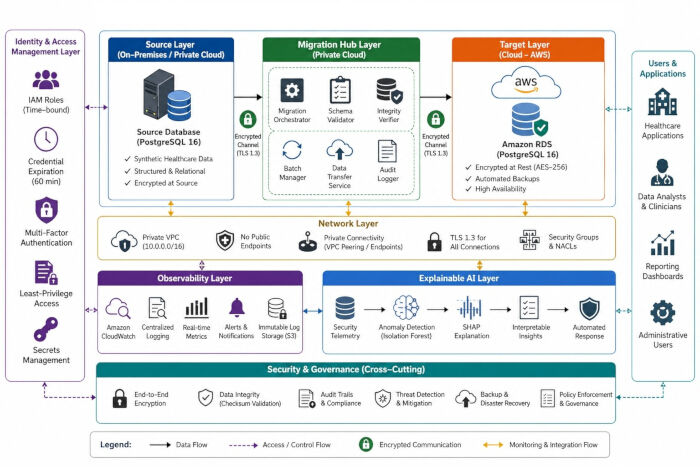
الشكل 1: البنية العامة لإطار عمل ترحيل البيانات السحابية الآمن لأنظمة الرعاية الصحية والمدعوم بالذكاء الاصطناعي القابل للتفسير (XAI). يتكون إطار العمل من طبقة إدارة الهوية والوصول، وطبقة قاعدة البيانات المصدر، وطبقة مركز الترحيل، وطبقة قاعدة البيانات السحابية المستهدفة، وطبقة أمن الشبكة، وطبقة القابلية للملاحظة، وطبقة مراقبة الذكاء الاصطناعي القابل للتفسير، وخدمات الأمن والحوكمة المتقاطعة. تدمج هذه البنية بين التحكم في الوصول القائم على أقل الامتيازات الزمنية، والاتصالات المشفرة بواسطة TLS 1.3، والتحقق من السلامة القائم على المجموع التدقيقي (checksum)، والمراقبة الأمنية المستمرة، والقابلية للتفسير القائمة على SHAP، وذلك لتوفير ترحيل آمن وشفاف وقابل للتكرار لقواعد بيانات الرعاية الصحية. تم إنشاء هذا الشكل من قبل المؤلفين باستخدام Microsoft PowerPoint (Microsoft 365). يرجى النقر هنا لعرض نسخة أكبر من هذا الشكل.
2. تهيئة البيئة الحسابية
- تكوين البيئة الحوسبية
- قم بإعداد الموارد الحوسبية اللازمة لترحيل البيانات السحابي الآمن والمراقبة القائمة على الذكاء الاصطناعي القابل للتفسير.
- تثبيت وتكوين جميع الأجهزة، والبرامج، والخدمات السحابية، وقواعد البيانات، وأدوات الأمان، ومكتبات تعلم الآلة المدرجة في الـ جدول الموادتحقق من أن جميع المكونات المطلوبة تعمل بشكل سليم قبل البدء في تجربة الهجرة.
- تهيئة بيئة السحابة
- قم بإعداد بيئة سحابية آمنة لنقل البيانات الصحية. وأنشئ شبكة سحابية خاصة (VPC) لضمان اتصال سلس بين الأنظمة المصدرية ومركز النقل والأنظمة المستهدفة. واستخدم تشفيراً قوياً ليس فقط عند تخزين البيانات، بل وأثناء نقلها أيضاً.
- قم بإعداد قاعدة البيانات المستهدفة وخدمات الترحيل وفقاً للتفاصيل المذكورة في الـ جدول المواد.
- تكوين إدارة الهوية والوصول. تكوين خدمات المراقبة وتسجيل الأحداث.
3. تحضير مجموعة البيانات ووصفها
- قم بتوليد مجموعة بيانات رعاية صحية اصطناعية باستخدام مكتبة Faker في لغة Python والمدرجة في جدول المواد. قم بتكوين السمات الديموغرافية، بما في ذلك عمر المريض، والجنس، والعرق، والموقع الجغرافي، باستخدام توزيعات احتمالية محددة مسبقاً.
- قم بتوليد المعلومات السريرية، بما في ذلك التشخيصات، ونتائج المختبر، والأدوية، والحساسية، والإجراءات، وعمليات الدخول إلى المستشفى، مع الحفاظ على العلاقات السريرية الواقعية.
- قم بتوليد زيارات المرضى الطولية عن طريق تعيين زيارات متعددة للمرضى الأفراد وفقاً لتوزيعات تكرار الزيارات المحددة مسبقاً.
- قم بتوليد الطوابع الزمنية لعمليات الدخول، والفحوصات المختبرية، وإعطاء الأدوية، وملخصات الخروج، وسجلات التدقيق باستخدام ترتيب زمني للأحداث.
- أدخل قيماً مفقودة وسجلات مكررة وملاحظات شاذة واقعية سريرياً وفقاً لتوزيعات جودة البيانات المحددة مسبقاً.
- استبدل جميع معلومات تحديد الهوية الشخصية بقيم اصطناعية تم توليدها باستخدام مكتبة Faker. تحقق من السلامة المرجعية والاتساق المنطقي قبل تصدير مجموعة البيانات. قم بتصدير مجموعة البيانات التي تم التحقق منها بتنسيق SQL المتوافق مع PostgreSQL. قم بتكوين مجموعة البيانات لدعم سيناريوهات هجرة بيانات الرعاية الصحية الواقعية. تم تلخيص خصائص مجموعة البيانات المولدة في الجدول 1.
- حدد علاقات قاعدة البيانات. قم بتعيين Patient_ID كمفتاح أساسي لجدول المرضى. أنشئ علاقات مفاتيح خارجية بين جداول المرضى، والزيارات، والمختبر، والأدوية، وسجلات التدقيق. تحقق من السلامة المرجعية عبر جميع الجداول قبل بدء عملية الهجرة.
- حاكي خصائص بيانات الرعاية الصحية الواقعية. قم بتوليد أعمار المرضى باستخدام توزيع طبيعي. قم بتوليد تكرارات الزيارات باستخدام توزيع بواسون. أدخل قيماً مفقودة بنسبة 5% لمحاكاة عدم اكتمال السجلات الصحية الإلكترونية (EHR) في العالم الحقيقي. استبدل جميع معرفات المرضى بقيم مشفرة (hashed values) قبل الهجرة. تحقق من أن جميع السجلات المولدة تتوافق مع قيود المخطط المحددة مسبقاً.
- تحقق من صحة مجموعة البيانات المولدة من خلال فحص اتساق المخطط، والسلامة المرجعية، والقيم المفقودة، والسجلات المكررة، وقيود الجودة المحددة مسبقاً قبل عملية الهجرة.
| المعلمة | القيمة |
| نوع مجموعة البيانات | مجموعة بيانات سجلات صحية إلكترونية (EHR) اصطناعية |
| حجم مجموعة البيانات | 10 GB |
| إجمالي السجلات | 20 مليون |
| عدد الجداول | 5 جداول أساسية- 28 جدولاً علائقياً |
| سجلات المرضى | 5,000,000 |
| سجلات الزيارات | 10,000,000 |
| النتائج المختبرية | 4,000,000 |
| سجلات الأدوية | 3,000,000 |
| سجلات التدقيق | 5,000,000 |
| المفتاح الأساسي | Patient_ID |
| معدل القيم المفقودة | 5% |
| توزيع العمر | توزيع طبيعي |
| تكرار الزيارات | توزيع بواسون |
| عتبة السلامة | <0.1% من الانتهاكات |
الجدول 1: خصائص مجموعة بيانات الرعاية الصحية الاصطناعية المستخدمة للتحقق من صحة البروتوكول. يقدم الجدول نظرة عامة على مجموعة البيانات، مثل حجم قاعدة البيانات، وعدد الجداول العلائقية، وإجمالي السجلات، وسمات المرضى، والمتغيرات السريرية، وخصائص التحقق من الصحة لإعادة تنفيذ تجارب الهجرة الآمنة.
4. نشر بنية النظام
- قم بنشر بنية هجرة السحابة الآمنة المكونة من طبقة المصدر، وطبقة مركز الهجرة، وطبقة الهدف، وطبقة أمن الشبكة، وطبقة القابلية للملاحظة، وطبقة الذكاء الاصطناعي القابل للتفسير. وتوضح الشكل 2 بنية النظام المنشورة والمستخدمة في هذه الدراسة.
- يتكون الإطار من ست طبقات عمل تقوم بوظائفها بالتتابع خلال عملية الهجرة. الطبقة الأولى، وهي طبقة المصدر، هي التي تحتوي على قاعدة بيانات الرعاية الصحية الاصطناعية.
- يتولى مركز الهجرة مسؤولية استخراج المخطط (schema)، ونقل البيانات المشفرة، والتحقق من السلامة، وتنسيق عملية الهجرة. أما طبقة الهدف فهي المكان الذي يتم فيه تخزين قاعدة البيانات المهاجرة في Amazon RDS PostgreSQL.
- تعمل طبقة أمن الشبكة على حماية جميع الاتصالات باستخدام نقاط نهاية VPC الخاصة، وتشفير TLS 1.3، ومجموعات الأمن، وقوائم التحكم في الوصول إلى الشبكة.
- تقوم طبقة القابلية للملاحظة بجمع سجلات المصادقة، وسجلات الهجرة، وسجلات نشاط قاعدة البيانات، والأحداث الأمنية باستمرار بمساعدة Amazon CloudWatch.
- تقوم طبقة الذكاء الاصطناعي القابل للتفسير باستلام القياسات الأمنية عن بُعد التي تم جمعها، ومعالجتها عبر خوارزمية Isolation Forest، وإنتاج تفسيرات قائمة على SHAP للشذوذ الذي تم اكتشافه. وتتواصل جميع الطبقات المعمارية مع بعضها البعض عبر قنوات شبكة خاصة يتم المصادقة عليها طوال سير عمل الهجرة.
- قم بنشر بيئة قاعدة بيانات المصدر والتحقق منها لضمان الوصول الآمن وتوفر البيانات قبل الهجرة.
- قم بإعداد قاعدة بيانات PostgreSQL 16 تحتوي على مجموعة بيانات الرعاية الصحية الاصطناعية. احتفظ بمعلومات المرضى، وتفاصيل الزيارات، ونتائج المختبر، وسجلات الأدوية، وسجلات التدقيق في قاعدة بيانات المصدر.
- قيد الوصول إلى قاعدة البيانات ليكون مقتصرًا على خدمات الهجرة المصرح لها والمستخدمين الإداريين فقط. تحقق من توفر قاعدة البيانات والاتصال بها قبل بدء عمليات الهجرة.
- قم بتكوين مركز الهجرة لتنسيق استخراج المخطط، ونقل البيانات المشفرة، وتنسيق عملية الهجرة.
- قم بنشر خادم هجرة مخصص داخل السحابة الخاصة الافتراضية (VPC). قم بتكوين خدمات تنسيق الهجرة لتنسيق أنشطة استخراج المخطط ونقل البيانات والتحقق من صحتها.
- قم بتفعيل خدمات التحقق من المخطط لضمان التوافق بين بيئتي المصدر والهدف. قم بتفعيل خدمات التحقق من السلامة للمصادقة على البيانات المهاجرة أثناء النقل وبعده. تحقق من الاتصال بين مركز الهجرة وأنظمة قواعد البيانات قبل تنفيذ مهام الهجرة.
- قم بنشر طبقة الهدف. انشر Amazon RDS PostgreSQL 16 كبيئة قاعدة بيانات الهدف. قم بتفعيل خدمات النسخ الاحتياطي والاستعادة التلقائية. قم بتفعيل تشفير AES-256 للبيانات المخزنة داخل قاعدة بيانات الهدف.
- قم بتكوين أمن الشبكة. قم بتعطيل جميع عناوين IP العامة المرتبطة بموارد الهجرة. اسمح بالاتصال فقط من خلال نقاط النهاية الخاصة داخل VPC. قم بتكوين قوائم التحكم في الوصول إلى الشبكة (NACLs) ومجموعات الأمن. قم بتفعيل تشفير TLS 1.3 لجميع الاتصالات بين مكونات النظام. تحقق من عدم وجود نقاط نهاية نشطة يمكن الوصول إليها علنًا.
- قم بتكوين المراقبة المركزية لجمع الأحداث الأمنية، وسجلات الهجرة، ومقاييس أداء النظام باستمرار.
- قم بتفعيل خدمات تسجيل ومراقبة Amazon CloudWatch. اجمع سجلات المصادقة، وسجلات الهجرة، وسجلات نشاط قاعدة البيانات، وسجلات الأحداث الأمنية. قم بتكوين الاحتفاظ بالسجلات لمدة 365 يومًا. قم بتفعيل تخزين السجلات غير القابل للتغيير لدعم متطلبات التدقيق والامتثال. تحقق من جمع المقاييس وتوليد التنبيهات في الوقت الفعلي.
- قم بتكوين بيئة الذكاء الاصطناعي القابل للتفسير لإجراء كشف عن الشذوذ في الوقت الفعلي وتوليد تفسيرات أمنية قابلة للتفسير.
- قم بنشر خدمات الكشف عن الشذوذ ضمن بيئة المراقبة. قم بتكوين إطار الذكاء الاصطناعي القابل للتفسير لمعالجة القياسات الأمنية عن بُعد الناتجة أثناء الهجرة. قم بتوصيل تدفقات القياسات الأمنية عن بُعد من المصدر، ومركز الهجرة، وقاعدة بيانات الهدف، وخدمات المراقبة.
- قم بتفعيل الكشف عن الشذوذ في الوقت الفعلي وتوليد التفسيرات القائمة على SHAP. تحقق من نجاح استيعاب بيانات القياس عن بُعد قبل بدء تجارب الهجرة.
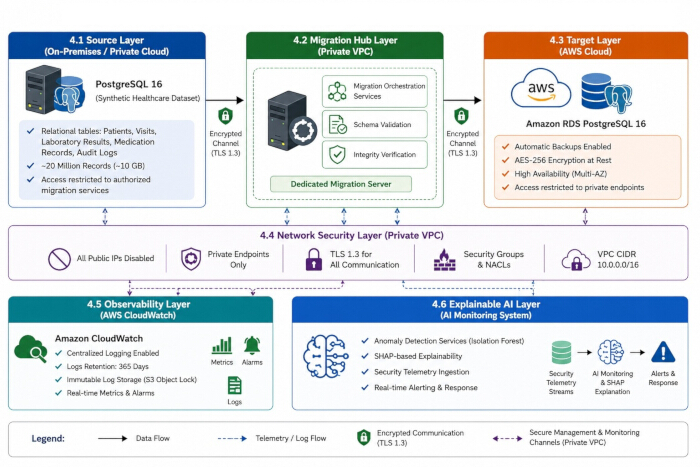
الشكل 2: بنية النشر لإطار عمل ترحيل السحابة الصحية الآمنة. توضح بيئة النشر قاعدة بيانات PostgreSQL المصدر التي تحتوي على مجموعة بيانات الرعاية الصحية الاصطناعية، ومركز الترحيل المخصص داخل سحابة افتراضية خاصة (VPC)، وقاعدة بيانات Amazon RDS PostgreSQL المستهدفة، وطبقة أمن الشبكة، والقابلية للملاحظة المركزية من خلال Amazon CloudWatch، وطبقة مراقبة الذكاء الاصطناعي القابل للتفسير. تتم جميع الاتصالات عبر نقاط نهاية خاصة محمية بتشفير TLS 1.3. تم إنشاء هذا الشكل من قبل المؤلفين باستخدام Microsoft PowerPoint (Microsoft 365). يرجى النقر هنا لعرض نسخة أكبر من هذا الشكل.
5. سير عمل الهجرة الآمنة
ملاحظة: قم بتنفيذ سير عمل الهجرة الآمنة من خلال إجراء نمذجة التهديدات، ونقل المخطط، وهجرة البيانات الآمنة، والتحقق من صحة الهجرة، وتقوية النظام ما بعد الهجرة.
- تحديد التهديدات الأمنية المحتملة ورسم خرائط ضوابط التخفيف المناسبة قبل بدء عملية الترحيل.
- تحديد أصول الترحيل، وموجهات الهجوم المحتملة، وسيناريوهات الهجمات السيبرانية الواقعية.
- تقييم سرقة بيانات الاعتماد الناتجة عن رموز المصادقة المخترقة، وهجمات الداخل التي تتضمن وصولاً إدارياً غير مصرح به، وهجمات إعادة التشغيل التي تستهدف طلبات المصادقة التي تم اعتراضها مسبقاً، وهجمات "الرجل في المنتصف" (MITM) التي تحاول اعتراض قنوات الاتصال المشفرة، والتلاعب بالمخطط (schema) بهدف تعديل هياكل قاعدة البيانات أثناء الترحيل، وهجمات تصعيد الامتيازات التي تهدف إلى الحصول على أذونات إدارية غير مصرح بها.
- التحقق من أن استخدام إدارة بيانات الاعتماد القائمة على مبدأ "أقل الامتيازات المؤقتة" كافٍ لمنع سرقة بيانات الاعتماد وهجمات تصعيد الامتيازات. والتحقق من أن الاتصالات المشفرة باستخدام TLS 1.3 توفر الحماية من هجمات إعادة التشغيل وهجمات "الرجل في المنتصف".
- التحقق من أن سياسات إدارة الهوية والوصول (IAM) تمنع الوصول الإداري غير المصرح به. والتحقق من أن تسجيل التدقيق المستمر يحتفظ بسجل لجميع أنشطة الترحيل المتعلقة بالأمن. والتأكد من أن الفحص باستخدام مجموع التحقق SHA-256 قادر على اكتشاف التغييرات غير المصرح بها في المخطط أو البيانات.
- التحقق من أن إطار عمل كشف الشذوذ القابل للتفسير يمكنه تحديد أنشطة الترحيل غير العادية وتقديم تفسيرات أمنية قابلة للتفسير. إنشاء خريطة ضوابط أمنية لكل تهديد تم تحديده. والتحقق من تخفيف جميع التهديدات المحددة بشكل كافٍ قبل البدء في ترحيل قاعدة البيانات. لخص المؤلفون نموذج التهديدات والضوابط الأمنية في الجدول 2.
- نقل مخطط قاعدة البيانات. استخراج تعريفات المخطط من قاعدة بيانات PostgreSQL المصدر. التحقق من توافق المخطط مع بيئة قاعدة البيانات المستهدفة. مراجعة هياكل الجداول، والمفاتيح الأساسية، والمفاتيح الخارجية، والفهارس، والقيود. نشر تعريفات المخطط التي تم التحقق منها في قاعدة البيانات المستهدفة. التأكد من نجاح نشر المخطط قبل نقل البيانات.
- ترحيل البيانات الصحية بشكل آمن عبر قنوات اتصال مشفرة مع المراقبة المستمرة لأنشطة الترحيل.
- تكوين حجم دفعة الترحيل ليكون 10,000 سجل لكل معاملة. إنشاء قنوات اتصال مشفرة باستخدام TLS 1.3. نقل البيانات عبر نقاط نهاية شبكة خاصة داخل السحابة الخاصة الافتراضية (VPC).
- تفعيل محاولات إعادة المحاولة التلقائية بحد أقصى ثلاث محاولات للمعاملات الفاشلة.
الحفاظ على معدل نقل البيانات بين 100 MB/s و 150 MB/s. مراقبة أنشطة الترحيل باستمرار طوال عملية النقل. تسجيل جميع أحداث الترحيل في سجلات تدقيق مركزية.
- التحقق من اكتمال وسلامة الترحيل من خلال مقارنة مجموعات التحقق، وأعداد السجلات، وهياكل قاعدة البيانات.
- توليد قيم هاش SHA-256 لجميع الجداول المصدر قبل الترحيل، وقيم هاش SHA-256 لجميع الجداول المستهدفة بعد الترحيل. مطابقة قيم مجموع التحقق للمصدر والهدف. إجراء تدقيق تقاطعي لأعداد الصفوف في قواعد البيانات المصدر والمستهدفة. التحقق من اتساق المخططات، وعلاقات الجداول، وقيود قاعدة البيانات. اعتبار الترحيل ناجحاً فقط عندما تكون قيم مجموع التحقق، وأعداد السجلات، وهياكل المخطط متطابقة.
- إزالة الامتيازات المؤقتة ووضع اللمسات النهائية على الضوابط الأمنية بعد الإتمام الناجح لترحيل البيانات.
- إلغاء جميع بيانات اعتماد الترحيل المؤقتة فور اكتمال الترحيل. إزالة امتيازات الترحيل المرتفعة من حسابات الخدمة. أرشفة سجلات التدقيق وسجلات المراقبة الأمنية.
- التحقق من الإتمام الناجح لإجراءات النسخ الاحتياطي. إخراج خوادم الترحيل المؤقتة والموارد الداعمة من الخدمة. إجراء مراجعة أمنية نهائية للبيئة التي تم ترحيلها. توثيق نتائج الترحيل ونتائج التحقق. يوضح الشكل 3 سير عمل الترحيل الآمن الكامل المستخدم في هذه الدراسة.
| سيناريو التهديد | الرقابة الأمنية | طريقة الكشف | تخفيف الحدة |
| سرقة بيانات الاعتماد | الامتياز الأدنى المؤقت (TLP) | سجلات إدارة الهوية والوصول (IAM) | الإبطال التلقائي للاعتمادات |
| هجوم داخلي | التحكم في الوصول القائم على الأدوار (RBAC) | سجلات التدقيق + SHAP | إنهاء الجلسة |
| هجوم إعادة التشغيل | بروتوكول TLS 1.3 + التحقق من الرقم المستخدم لمرة واحدة (Nonce validation) | مراقبة الشبكة | رفض الطلبات المكررة |
| هجوم رجل في المنتصف (MITM) | تشفير TLS 1.3 | التحقق من صحة الشهادة | الاتصالات المشفرة |
| التلاعب بالمخطط | مجموع التحقق SHA-256 + التحقق من صحة المخطط | التحقق من السلامة | استعادة المخطط المعتمد |
| تصعيد الامتيازات | فرض سياسات إدارة الهوية والوصول (IAM) | سجلات الأمن | إلغاء الامتيازات |
الجدول 2: نموذج التهديد وتدابير الأمن المقابلة المتخذة في إطار عمل الهجرة المقترح. يوضح الجدول التهديدات الأمنية التمثيلية الرئيسية وآليات التخفيف المقابلة لها بناءً على مبادئ أمن الثقة الصفرية، والتشفير، وإدارة الهوية، والتحقق من السلامة، والمراقبة، والكشف القابل للتفسير عن الشذوذ.
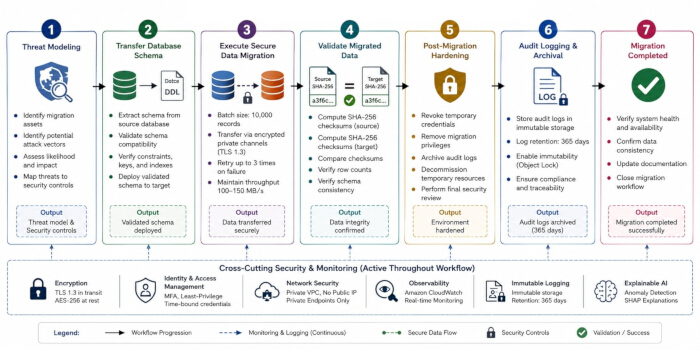
الشكل 3: سير عمل بروتوكول ترحيل قاعدة بيانات السحابة الآمن المقترح. يتكون البروتوكول من سبع مراحل متتالية: نمذجة التهديدات، نقل المخطط، ترحيل قاعدة البيانات الآمن، التحقق من صحة البيانات المرحّلة، التحصين ما بعد الترحيل، تسجيل التدقيق والأرشفة، وإكمال الترحيل. ويتم الحفاظ على مراقبة الأمن، والاتصالات المشفرة، وإدارة الهوية، والتسجيل غير القابل للتغيير، والكشف القابل للتفسير عن الشذوذ طوال سير عمل الترحيل. تم إنشاء هذا الشكل بواسطة المؤلفين باستخدام Microsoft PowerPoint (Microsoft 365). يرجى النقر هنا لعرض نسخة أكبر من هذا الشكل.
6. تهيئة مراقبة الذكاء الاصطناعي القابل للتفسير
ملاحظة: يتلخص مخطط العملية في: تحديد خصائص أمن الهجرة، وبناء نموذج للكشف عن التجاوزات، والتعرف على توقيت كون إجراءات الهجرة مشبوهة، وإنتاج نتائج قابلة للتفسير من خلال طرق تفسير SHAP.
- استخراج ومعالجة ميزات القياس عن بُعد الأمنية المطلوبة للكشف عن الشذوذ وتحليل القابلية للتفسير.
- جمع السجلات الأمنية من خوادم قواعد البيانات، وخوادم المصادقة، وخوادم التطبيقات، وأنظمة مراقبة الشبكة. تجميع كافة الأحداث المتعلقة بالترحيل في مستودع سجلات مركزي. إزالة السجلات المكررة والإدخالات غير المكتملة. مزامنة الطوابع الزمنية عبر جميع مصادر السجلات باستخدام التوقيت العالمي المنسق (UTC).
- حساب تكرار الوصول لكل مستخدم أثناء عمليات الترحيل. تسجيل عدد محاولات تسجيل الدخول الفاشلة المرتبطة بكل حساب. مراقبة التغييرات في عناوين IP المصدر طوال جلسات الترحيل.
- قياس مدة جلسة المستخدم من بدء تسجيل الدخول حتى إنهائها. حساب أحجام نقل البيانات الواردة والصادرة أثناء أنشطة الترحيل. تطبيع جميع الميزات المستخرجة باستخدام تطبيع Min-Max.
- يلخص الجدول 3 الميزات الأمنية المستخدمة للكشف عن الشذوذ وتحليل القابلية للتفسير.
- تدريب والتحقق من صحة نموذج غابة العزل (Isolation Forest) باستخدام مجموعة بيانات الميزات الأمنية المُعدة.
- تقسيم مجموعة البيانات. تقسيم مجموعة البيانات عشوائياً إلى مجموعة تدريب (70%)، ومجموعة تحقق (15%)، ومجموعة اختبار (15%). الحفاظ على توزيع ثابت للأحداث الطبيعية والشاذة عبر جميع المجموعات الفرعية.
- اختيار نموذج الذكاء الاصطناعي القابل للتفسير. اختيار خوارزمية غابة العزل لأنها تكشف بكفاءة عن أنشطة الترحيل الشاذة دون الحاجة إلى بيانات تدريب مصنفة. استخدام الخوارزمية لعزل الملاحظات غير الطبيعية من خلال التقسيم العشوائي المتكرر لمساحة الميزات.
- تطبيق SHAP TreeExplainer لقياس مساهمة كل ميزة أمنية في التنبؤ بالشذوذ وتحسين شفافية عملية المراقبة الأمنية.
- تكوين نموذج الكشف عن الشذوذ. تهيئة نموذج غابة العزل. تكوين النموذج باستخدام المعلمات المدرجة في الجدول 4.
- تحديد الصيغة الرياضية المستخدمة لحساب درجات الشذوذ وتفسير مساهمات الميزات.
- تحديد متجه الميزات الأمنية لكل حدث ترحيل كما هو موضح في المعادلة 1.
xi = [x1 , x2, x3, x4, x5 ] (1)
حيث يشير x1 إلى تكرار الوصول، وx2 إلى عدد محاولات تسجيل الدخول الفاشلة، وx3 إلى تكرار تغيير عنوان IP، وx4 إلى مدة الجلسة، وx5 إلى حجم نقل البيانات. - استخراج الميزات الأمنية من سجلات الترحيل. تطبيع جميع قيم الميزات قبل تدريب النموذج. حساب درجة شذوذ غابة العزل لكل حدث ترحيل باستخدام المعادلة 2.
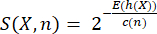 (2)
حيث يشير S(X,n) إلى درجة الشذوذ للملاحظة X، و X يشير إلى متجه الميزات الأمنية، و E(h(X)) هو طول المسار المتوقع للملاحظة X، و c(n) هو متوسط طول المسار لعمليات البحث غير الناجحة في شجرة البحث الثنائية، و n هو العدد الإجمالي لعينات التدريب. يتم حساب عامل التطبيع كما هو موضح في المعادلة 3.
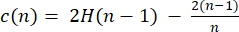 (3)
حيث يشير H(n-1) إلى العدد التوافقي (n-1). - تصنيف أحداث الترحيل التي تزيد درجات الشذوذ فيها عن عتبة القرار المحددة مسبقاً على أنها شاذة.
- تطبيق SHAP (تفسيرات شابلي المضافة) لتفسير مساهمة كل ميزة أمنية في التنبؤ بالشذوذ. حساب قيمة SHAP للميزة i باستخدام المعادلة 4.
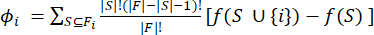 (4)
حيث يشير (F) إلى مجموعة الميزات الكاملة، و (S) يشير إلى مجموعة فرعية من الميزات، و (f(.)) يشير إلى دالة التنبؤ لغابة العزل. - حساب أهمية الميزة العالمية عن طريق حساب متوسط القيمة المطلقة لـ SHAP باستخدام المعادلة 5.
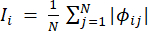 (5)
حيث يشير (N) إلى العدد الإجمالي لأحداث الترحيل. - ترتيب الميزات الأمنية وفقاً لمتوسط قيم SHAP المطلقة. إنشاء مخططات ملخص SHAP، ومخططات الاعتماد، ومخططات القوة لتصور أهمية الميزات العالمية والمحلية.
- تحديد متجه الميزات الأمنية لكل حدث ترحيل كما هو موضح في المعادلة 1.
- تدريب نموذج غابة العزل باستخدام مجموعة بيانات التدريب. تقييم أداء النموذج باستخدام مجموعة بيانات التحقق. إذا لزم الأمر، يتم تغيير عتبات التلوث. تخزين تكوين النموذج الذي يحقق أفضل أداء. التحقق من أداء النموذج. تحديد المقاييس مثل الدقة (accuracy)، والضبط (precision)، والاستدعاء (recall)، ومقياس F1-score، و ROC-AUC. تدوين مقاييس أداء النموذج للمقارنة لاحقاً.
- تطبيق النموذج المدرب لتحديد أحداث الترحيل غير الطبيعية وتصنيف الأنشطة المشبوهة.
- إجراء التنبؤ بالشذوذ. تطبيق نموذج غابة العزل المدرب على مجموعة بيانات الاختبار. توليد درجات الشذوذ لجميع أحداث الترحيل.
- تحديد الأنشطة المشبوهة. تحديد ما إذا كانت أحداث الترحيل نموذجية أم شاذة. تمييز الأحداث التي تتجاوز مستويات الشذوذ المحددة مسبقاً على أنها مشبوهة. إعداد توثيق للشذوذ من أجل التدقيق الأمني.
- ينتج عن إكمال عملية الكشف عن الشذوذ درجات الشذوذ، وتصنيف أحداث الترحيل كطبيعية أو شاذة، وقياس فعالية الكشف من خلال تحليل ROC، ورصد الشذوذات الأمنية الرئيسية. تظهر عينات من المخرجات الناتجة عن العملية المصممة في الشكل 4.
- تصنيف الشذوذات المكتشفة. تصنيف الشذوذات إلى شذوذات مصادقة، وشذوذات شبكة، وشذوذات جلسة، وشذوذات نقل بيانات. الاحتفاظ بتصنيفات الشذوذ لتحليل التفسير.
- تقييم أداء الكشف. مراجعة الحوادث الأمنية المسجلة حتى تاريخه. ثم، باستخدامها كمرجع، تقييم الشذوذات التي تم اكتشافها وتحديد أي منهما كانت شذوذات حقيقية. تحديد معدل اكتشاف الشذوذ ومعدل الإيجابيات الكاذبة. إعداد سجل رسمي لتوثيق دقة الكشف لتمكين إعادة إنتاجه.
- توليد تفسيرات قائمة على SHAP لتفسير مساهمة الميزات الأمنية الفردية في التنبؤات بالشذوذ.
- تكوين بيئة SHAP. تحميل نموذج غابة العزل المدرب. تهيئة SHAP TreeExplainer. التحقق من التكامل الناجح بين نموذج الكشف عن الشذوذ وإطار القابلية للتفسير.
- اختيار عينات الخلفية. اختيار 1,000 عينة ممثلة عشوائياً من مجموعة بيانات التدريب. استخدام العينات المختارة كمجموعة بيانات خلفية لـ SHAP. حساب قيم SHAP. حساب قيم SHAP لجميع الشذوذات المكتشفة. قياس مساهمات الميزات الفردية في التنبؤات بالشذوذ. تخزين مخرجات SHAP لمزيد من التحليل.
- توليد تفسيرات عالمية. إنشاء مخططات ملخص SHAP التي توضح أهمية الميزات الإجمالية. توليد مخططات شريطية لـ SHAP بناءً على متوسط قيم SHAP المطلقة. إنشاء مخططات اعتماد SHAP للميزات ذات التأثير العالي.
- توليد تفسيرات محلية. اختيار أحداث ترحيل شاذة ممثلة. إنشاء مخططات قوة ومخططات شلالية لـ SHAP. تصور مساهمات الميزات المسؤولة عن كل حالة شذوذ.
- تظهر مخرجات القابلية للتفسير الممثلة التي تم توليدها أثناء عملية التفسير في الشكل 5. توضح هذه التصورات أهمية الميزات العالمية، وترتيب مساهمة الميزات، وعلاقات الاعتماد بين الميزات الأمنية المؤثرة، والتفسيرات المحلية لشذوذات الترحيل الفردية.
- ترتيب الميزات الأمنية. حساب متوسط قيم SHAP المطلقة لجميع الميزات. ترتيب الميزات وفقاً لمساهمتها في الكشف عن الشذوذ. تحديد المؤشرات الأمنية الأكثر تأثيراً على أمن الترحيل. يلخص الجدول 5 ترتيبات أهمية الميزات القائمة على SHAP.
- التحقق من اتساق التفسير. تكرار تحليل SHAP عبر خمس تجارب مستقلة. قياس استقرار واتساق التفسير. التحقق من بقاء ترتيبات الميزات مستقرة عبر التحليلات المتكررة.
ملاحظة: يوفر الجدول 6 المشكلات الشائعة التي تمت مواجهتها أثناء الكشف عن الشذوذ القابل للتفسير والإجراءات التصحيحية الموصى بها.
| ميزة | الوصف | الغرض |
| تكرار الوصول | عدد طلبات وصول المستخدمين أثناء عملية النقل | كشف سلوك الوصول غير الطبيعي |
| عدد محاولات تسجيل الدخول الفاشلة | عدد محاولات المصادقة غير الناجحة | تحديد محاولات الوصول غير المصرح بها أو محاولات الاختراق بالقوة الغاشمة |
| تغييرات عنوان البروتوكول الشبكي (IP Address) | تواتر تغيرات عنوان IP للمصدر | الكشف عن سلوك الشبكة المشبوه |
| مدة الجلسة | طول جلسات المستخدمين أثناء عملية الانتقال | تحديد أنشطة الجلسات غير الطبيعية |
| حجم نقل البيانات | كمية البيانات المنقولة أثناء عملية الترحيل | الكشف عن حركة البيانات غير الطبيعية أو تسريبها |
الجدول 3: ميزات القياس عن بعد للأمن المستخدمة في الكشف القابل للتفسير عن الشذوذ. يعرض الجدول الميزات الأمنية التي تم مراقبتها أثناء ترحيل قاعدة البيانات، ومعانيها، وطرق قياسها، وكيف ساهمت في الكشف عن الشذوذ وتحليل القابلية للتفسير.
| المعلمة | القيمة | الوصف |
| الخوارزمية | Isolation Forest | نموذج كشف الشذوذ |
| n_estimators | 100 | عدد أشجار العزل |
| contamination | 0.02 | نسبة الشذوذ المتوقعة |
| max_samples | تلقائي | العينات المستخدمة لكل شجرة |
| random_state | 42 | بذرة إعادة الإنتاجية |
| bootstrap | خطأ | أخذ العينات بدون استبدال |
| مجموعة التدريب | 70% | بيانات تدريب النموذج |
| مجموعة التحقق | 15% | التحقق من المعلمات الفائقة |
| مجموعة الاختبار | 15% | التقييم النهائي للنموذج |
الجدول 4: تهيئة غابة العزل (Isolation Forest) المستخدمة في اكتشاف الشذوذ أثناء ترحيل قواعد البيانات الآمنة. يوضح هذا الجدول إعدادات المعلمات الفائقة لنموذج غابة العزل المستخدم في التدريب، مثل كيفية تقسيم مجموعة البيانات، ومستوى التلوث، وعدد المقدرات، والبذرة العشوائية، وإعدادات التقييم.
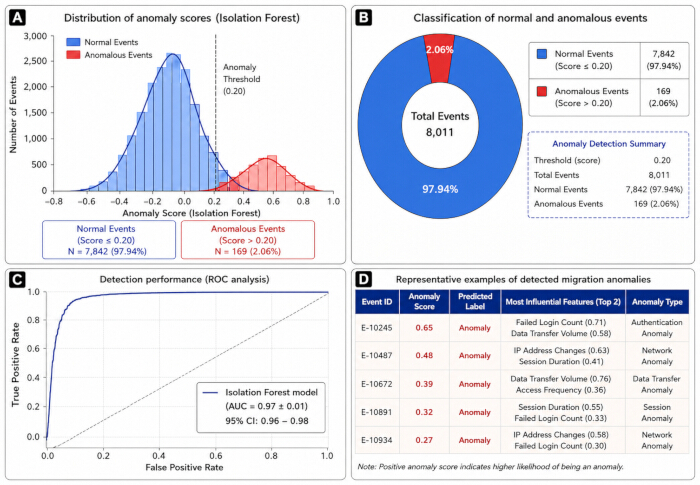
الشكل 4: مخرجات نموذجية لإطار عمل كشف الشذوذ أثناء ترحيل البيانات السحابية الآمن. (أ) توزيع درجات الشذوذ لغابة العزل (Isolation Forest) موضحاً عتبة الشذوذ. (ب) تصنيف أحداث الترحيل إلى فئات طبيعية وشاذة. (ج) منحنى خصائص التشغيل للمستقبل (ROC) الذي يوضح أداء نموذج غابة العزل (AUC = 0.97 ± 0.01). (د) أحداث ترحيل شاذة نموذجية تظهر درجات الشذوذ، والتصنيفات المتوقعة، والميزات الأمنية المؤثرة، وفئات الشذوذ. تم إنشاء هذا الشكل بواسطة المؤلفين باستخدام Python 3.11 (Matplotlib 3.9) وتنسيقه باستخدام Microsoft PowerPoint (Microsoft 365). يرجى النقر هنا لعرض نسخة أكبر من هذا الشكل.
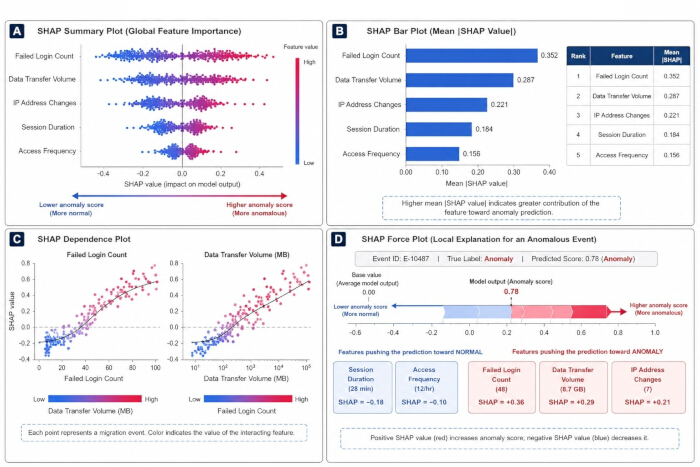
الشكل 5: أمثلة على مخرجات القابلية للتفسير القائمة على SHAP والتي تم إنتاجها أثناء تفسير الشذوذ. (A) مخطط ملخص SHAP يبرز أهم الميزات على المستوى العالمي. (B) ترتيب ميزات الأمان بناءً على متوسط قيمة SHAP المطلقة. (C) مخططات اعتماد SHAP التي توضح كيف يؤثر عدد محاولات تسجيل الدخول الفاشلة وحجم نقل البيانات على التنبؤ بالشذوذ. (D) مخطط قوة SHAP يقدم تفسيراً محلياً لحدث هجرة غير طبيعي نموذجي. تعرض هذه المخططات القابلية للتفسير العالمية والمحلية لنموذج اكتشاف الشذوذ المقترح. تم إنشاء هذا الشكل بواسطة المؤلفين باستخدام Python 3.11 (Matplotlib 3.9) وتنسيقه باستخدام Microsoft PowerPoint (Microsoft 365). يرجى النقر هنا لعرض نسخة أكبر من هذا الشكل.
| الترتيب | الميزة | متوسط قيمة SHAP المطلقة | التفسير |
| 1 | عدد محاولات تسجيل الدخول الفاشلة | 0.352 | المؤشر الأكثر تأثيراً في النشاط الشاذ |
| 2 | حجم نقل البيانات | 0.287 | مساهم قوي في اكتشاف الشذوذ |
| 3 | تغييرات عنوان IP | 0.221 | يشير إلى سلوك شبكة مشبوه |
| 4 | مدة الجلسة | 0.184 | مرتبط بجلسات مستخدم غير طبيعية |
| 5 | تكرار الوصول | 0.156 | يعكس أنماط وصول غير معتادة |
الجدول 5: درجات أهمية الميزات وفقاً لقيم SHAP لبيانات القياس عن بُعد الخاصة بالأمن. يوضح الجدول ترتيب الميزات الأمنية وفقاً لمتوسط قيم SHAP المطلقة، ويبين مساهماتها المتبادلة في التنبؤ بالشذوذ.
| العدد | السبب المحتمل | المحلول الموصى به |
| تم اكتشاف عدد قليل من الشذوذات | معلمة التلوث منخفضة للغاية | زيادة حد التلوث وإعادة تدريب النموذج. |
| معدل مرتفع من الإيجابيات الكاذبة | سجلات ترحيل صاخبة أو غير متسقة | تنظيف بيانات السجلات وتطبيع الميزات الأمنية قبل تدريب النموذج. |
| تفسيرات SHAP غير المستقرة | عينات خلفية غير كافية | زيادة عدد عينات الخلفية التمثيلية المستخدمة بواسطة SHAP. |
| ضعف دقة الكشف عن الشذوذ | عدم توازن الميزات أو عدم كفاية المعالجة المسبقة | تطبيق إجراءات تسوية الميزات، والموازنة، ومراقبة الجودة. |
| بطء تقارب النموذج | مجموعة بيانات ضخمة أو موارد حوسبية محدودة | تحسين المعلمات الفائقة أو استخدام وحدة معالجة الرسومات/المعالجة المتوازية. |
| إخفاقات التواصل | عدم استقرار الشبكة أثناء المراقبة | تحقق من قنوات الاتصال الآمنة وأعد عملية المزامنة. |
| ميزات أمنية مفقودة | جمع غير مكتمل للسجلات | تحقق من صحة مصادر السجلات قبل استخراج الميزات، ثم أعد إنشاء مجموعة بيانات الميزات. |
الجدول 6: دليل استكشاف الأخطاء وإصلاحها في ترحيل قواعد البيانات الآمنة القائم على الذكاء الاصطناعي القابل للتفسير. يقدم هذا الجدول ملخصاً لمشكلات التنفيذ النموذجية، والأسباب المحتملة، والعلامات التشخيصية، والإجراءات الموصى بها، والنتائج المتوقعة نتيجة تنفيذ البروتوكول وقابلية تكراره.
7. تقييم الأداء
ملاحظة: يصف هذا القسم الإجراء التجريبي المستخدم لمقارنة إطار عمل الهجرة الأساسي مع إطار عمل الهجرة المقترح القائم على الذكاء الاصطناعي القابل للتفسير بنموذج الثقة الصفرية. يتضمن تقييم الأداء الأمن، والقدرة على كشف الشذوذ، وكفاءة الهجرة، والتحقق الإحصائي تحت ظروف تجريبية متطابقة.
- قم بتهيئة كل من البيئتين المرجعية والمقترحة تحت ظروف متطابقة لتمكين إجراء مقارنة عادلة للأداء.
- قم بتكوين بيئة الترحيل التقليدية. قم بتكوين بيانات اعتماد ثابتة طويلة الأمد بفترة صلاحية تزيد عن 24 ساعة. قم بتفعيل نقاط النهاية للشبكة العامة للوصول إلى قاعدة البيانات. قم بتعطيل آليات كشف الشذوذ وقابلية التفسير القائمة على الذكاء الاصطناعي. راقب أنشطة الترحيل يدويًا باستخدام سجلات الأمان التقليدية. سجل أحداث الترحيل لإجراء مقارنة بالأداء لاحقًا.
- قم بتكوين إطار عمل الانتقال إلى نموذج "الثقة المعدومة" (Zero-Trust). قم بتفعيل بيانات اعتماد "أقل الامتيازات" المؤقتة مع خاصية الانتهاء التلقائي بعد اكتمال عملية الانتقال. قم بتعطيل جميع نقاط النهاية للشبكة العامة. قم بتفعيل اتصالات الشبكة الخاصة باستخدام قنوات آمنة.
- قم بنشر نموذج "غابة العزل" (Isolation Forest) المُدرَّب للكشف عن الشذوذ. قم بتفعيل "مفسر شجرة SHAP" (SHAP TreeExplainer) لتفسير النموذج. قم بتكوين مراقبة أمنية مؤتمتة طوال عملية الترحيل. تحقق من أمان الاتصالات بين جميع مكونات الترحيل قبل التنفيذ.
- أجرِ تجارب هجرة متكررة تحت ظروف مضبوطة لتقييم مدى تكرارية إطار العمل.
- أجرِ تجربة الهجرة. قم بإجراء عشر تجارب هجرة مستقلة لكل من البيئة المرجعية والبيئة المقترحة. حافظ على تطابق تكوينات الأجهزة والبرمجيات والشبكة طوال جميع التجارب.
- قم بنقل 10 جيجابايت من بيانات الرعاية الصحية خلال كل دورة تجريبية. كرر جميع التجارب في ظل ظروف عبء عمل متطابقة. سجل الأحداث الأمنية، وسجلات النقل، ومخرجات كشف الشذوذ، وأوقات التنفيذ خلال كل تجربة.
- التحقق من سلامة عملية النقل. حساب مجموعات التحقق (checksums) باستخدام خوارزمية SHA-256 قبل عملية النقل وبعدها. التحقق من السلامة الكاملة للبيانات بعد كل تجربة نقل. توثيق نتائج التحقق من مجموعات التحقق.
- احسب مقاييس أمنية ومقاييس هجرة ومقاييس كشف الشذوذ كميةً من أجل التقييم المقارن.
- قياس أداء الأمن. قياس مدة تعرض بيانات الاعتماد. حساب عدد بيانات الاعتماد المعرضة للخطر أثناء عملية النقل. قياس وقت اكتشاف الحوادث. تسجيل مدة التعرض للشبكة العامة.
- تقييم أداء كشف الشذوذ. احسب دقة كشف الشذوذ، والدقة (precision)، والاستدعاء (recall)، ومقياس F1-score، والمساحة تحت منحنى خصائص تشغيل المستقبِل (AUC). تقييم أداء الترحيل. قم بقياس زمن انتقال الترحيل الكلي وحساب إنتاجية الترحيل. سجل العبء الإضافي للاتصالات الناتج عن آليات الأمان.
- أجرِ التحقق الإحصائي. احسب المتوسط والانحراف المعياري لجميع مقاييس الأداء. واحسب فترات الثقة 95%. ثم أجرِ اختبارات t للعينات المرتبطة (paired Student's t-tests) لمقارنة الإطار المرجعي والإطار المقترح. واعتبر أن الدلالة الإحصائية تتحقق عند p < 0.05. تظهر نتائج تقييم الأداء التمثيلية التي تم استخراجها أثناء المقارنة التجريبية في الشكل 6.
- الجدول 7 يلخص مقارنة الأداء الكمي بين المرجع الأساسي وإطار عمل الهجرة المقترح.
جدول 8 يلخص هذا النص مشكلات التنفيذ الشائعة التي يتم مواجهتها أثناء ترحيل قواعد البيانات الآمنة، وأسبابها المحتملة، والإجراءات التصحيحية الموصى بها.
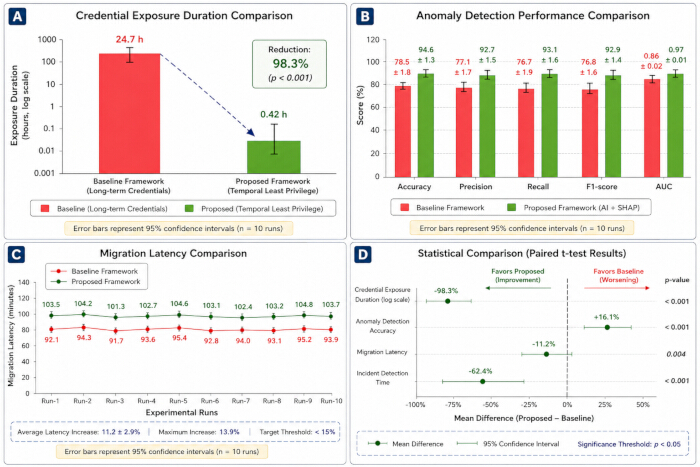
الشكل 6: مقارنة الأداء بين إطار عمل الترحيل المرجعي وإطار عمل الترحيل السحابي الآمن المقترح والمعزز بالذكاء الاصطناعي القابل للتفسير وبنموذج الثقة الصفرية. (A) مقارنة مدة تعريض بيانات الاعتماد باستخدام بيانات الاعتماد طويلة الأمد وبيانات الاعتماد ذات الامتيازات الدنيا المؤقتة. (B) مقارنة مقاييس أداء كشف الشذوذ، بما في ذلك الدقة (accuracy)، والضبط (precision)، والاستدعاء (recall)، ومقياس F1-score، والمساحة تحت المنحنى (AUC). (C) مقارنة زمن انتقال الترحيل عبر عشر تجارب مستقلة، مما يوضح أن الزيادة في زمن الانتقال ظلت دون عتبة القبول المحددة مسبقاً. (D) مقارنة إحصائية لمقاييس الأداء الرئيسية باستخدام اختبارات Student's t-tests المزدوجة، مما يوضح متوسط الاختلافات وفترات الثقة 95%. تمثل أشرطة الخطأ فترات الثقة 95% من عشر تجارب مستقلة. تم إنشاء هذا الشكل بواسطة المؤلفين باستخدام Python 3.11 (Matplotlib 3.9) وتم تنسيقه باستخدام Microsoft PowerPoint (Microsoft 365). يرجى النقر هنا لعرض نسخة أكبر من هذا الشكل.
| مقياس الأداء | إطار العمل المرجعي (المتوسط ± الانحراف المعياري) | إطار العمل المقترح (المتوسط ± الانحراف المعياري) | التحسن | فاصل الثقة 95% | القيمة p |
| مدة تعرّض بيانات الاعتماد (h) | 24.70 ± 1.32 | 0.42 ± 0.18 | انخفاض بنسبة 98.3% | 23.6–24.9 | <0.001 |
| دقة اكتشاف الشذوذ (%) | 72.4 ± 2.1 | 94.6 ± 1.3 | +22.2% | 20.8–23.5 | <0.001 |
| الدقة (%) | 68.1 ± 2.5 | 92.7 ± 1.5 | +24.6% | 23.1–26.0 | <0.001 |
| الاستدعاء (%) | 70.3 ± 2.4 | 93.1 ± 1.6 | +22.8% | 21.4–24.2 | <0.001 |
| مقياس F1 (%) | 69.2 ± 2.2 | 92.9 ± 1.4 | +23.7% | 22.3–25.0 | <0.001 |
| AUC | 0.78 ± 0.03 | 0.97 ± 0.01 | +0.19 | 0.17–0.21 | <0.001 |
| زمن انتقال الهجرة (min) | 87.6 ± 3.2 | 97.4 ± 2.9 | عبء إضافي بنسبة 11.2% | 8.9–10.7 | 0.002 |
| سلامة البيانات (%) | 99.8 | 100.0 | تحسن بنسبة 0.2% | 0.1–0.3 | 0.031 |
| التعرض للشبكة العامة | مُفعّل | مزال | إزالة بنسبة 100% | غير متاح | <0.001 |
الجدول 7: أطر عمل ترحيل قواعد البيانات الآمنة الأساسية والمقترحة: مقارنة في الأداء. يعرض الجدول مدة تعرض بيانات الاعتماد، وفعالية اكتشاف الشذوذ، وزمن انتقال الترحيل، وسلامة البيانات، والتحسينات الأمنية التي تم تقييمها كمياً أثناء التحقق من صحة البروتوكول.
| العدد | السبب المحتمل | المحلول الموصى به |
| فشل مصادقة الترحيل | بيانات اعتماد مؤقتة منتهية الصلاحية أو غير صالحة | أعد إنشاء بيانات الاعتماد المؤقتة وتحقق من سياسات إدارة الهوية والوصول (IAM) قبل استئناف عملية النقل. |
| زمن انتقال مرتفع للهجرة | احتقان الشبكة أو عدم كفاية عرض النطاق الترددي | تحسين توجيه الشبكة، وجدولة عملية النقل خلال فترات انخفاض حركة البيانات، والتحقق من اتصال النقاط الطرفية. |
| تنبيهات الشذوذ الإيجابية الكاذبة | عتبة تلوث غير مناسبة في غابة العزل | قم بضبط معامل التلوث باستخدام مجموعة بيانات التحقق، ثم أعد تدريب النموذج. |
| تفسيرات SHAP غير المستقرة | عينات خلفية غير كافية أو غير ممثلة | قم بزيادة حجم عينة الخلفية لـ SHAP وضمان التمثيلية في أخذ العينات. |
| عدم تطابق سلامة البيانات | انقطاع الهجرة أو فساد نقل البيانات | أعد تشغيل عملية الترحيل بعد التحقق من قيم مجموع التحقق SHA-256 واتساق المصدر والهدف. |
| فشل اتصال نقطة النهاية الآمنة | أخطاء في تكوين جدار الحماية أو بروتوكول طبقة النقل الآمنة (TLS) | تحقق من شهادات SSL/TLS، وقواعد جدار الحماية، وتكوين نقطة النهاية الخاصة. |
| انخفاض دقة الكشف عن الشذوذ | استخلاص غير مكتمل للميزات أو معالجة أولية رديئة | راجع هندسة الميزات، وقم بتطبيع الميزات الأمنية، ثم أعد تدريب النموذج. |
| مشكلات تقارب النموذج | معلمات فائقة غير مناسبة | اضبط معاملات التعلم وتحقق من أداء النموذج قبل النشر. |
الجدول 8: دليل استكشاف الأخطاء وإصلاحها لترحيل قواعد بيانات الرعاية الصحية الآمنة. يدرج الجدول أخطاء الترحيل الشائعة، وأسبابها المحتملة، والتدابير التصحيحية الموصى بها، والنتائج المتوقعة لضمان التنفيذ الموثوق لبروتوكول الترحيل الآمن.
الوصول مقيد. يرجى تسجيل الدخول أو بدء فترة تجريبية لعرض هذا المحتوى.
النتائج
نظرة عامة تجريبية
تم تقييم بروتوكول ترحيل بيانات السحابة الآمن المدعوم بالذكاء الاصطناعي القابل للتفسير (XAI) المقترح باستخدام مجموعة بيانات رعاية صحية اصطناعية تضم حوالي 20 مليون سجل من السجلات الصحية الإلكترونية (EHR) موزعة على 28 جدول قاعدة بيانات علاقية، وبإجمالي حجم 10 GB. أُجريت التجارب في بيئة سحابية من خدمات أمازون ويب (AWS) باستخدام Amazon RDS PostgreSQL 16، وشبكات سحابة خاصة افتراضية (VPC)، واتصالات مشفرة بمعيار TLS 1.3، وخدمات مراقبة مركزية. نُفذت عشر تجارب ترحيل مس...
الوصول مقيد. يرجى تسجيل الدخول أو بدء فترة تجريبية لعرض هذا المحتوى.
المناقشة
في هذا البحث، تم تطوير بروتوكول لنقل قواعد بيانات الحوسبة السحابية يتسم بالأمان وقابلية التكرار، حيث يدمج مبادئ أمن الثقة الصفرية، والتحكم في الوصول القائم على أقل الامتيازات المحددة زمنياً، والذكاء الاصطناعي القابل للتفسير (XAI)، والمراقبة الأمنية المستمرة، وكل ذلك ضمن إطار تجريبي مقيد. لم يكن الهدف من هذا البحث استخدام خوارزمية نقل جديدة؛ وبناءً عليه، يقدم المؤلفون بشكل أساسي سير عمل موحد يتيح للباحثين والممارسين تنفيذ عملية نقل قواعد بيانات الرعاية الصحية الآمنة وتقييمها وتكرارها من خلال خطوات إجرائية موضحة بدقة. ويعت...
الوصول مقيد. يرجى تسجيل الدخول أو بدء فترة تجريبية لعرض هذا المحتوى.
الإفصاحات
يصرح المؤلفون بأنه ليس لديهم أي مصالح مالية متضاربة، أو علاقات تجارية، أو علاقات شخصية من شأنها أن تؤثر على العمل الوارد في هذه الدراسة. وليس لدى المؤلفين أي تضارب في المصالح للإفصاح عنه. جميع المواد المطلوبة لإعادة إنتاج المنهجية المقدمة في هذه الدراسة متاحة للعموم في مستودع GitHub. المستودع متاح على الرابط التالي: https://github.com/priyankanalawade896-tech/XAI-Secure-Cloud-Data-Migration. يحتوي المستودع فقط على بيانات مرجعية تم إنشاؤها اصطناعياً ولا يتضمن أي معلومات حقيقية عن المرضى، أو معلومات صحية محمية، أو سجلات رعاية صحية يمكن من خلالها تحديد الهوية.
شكر وتقدير
يقر المؤلفون بالدعم المؤسسي الذي قدمته مؤسساتهم التابعة خلال مرحلتي تطوير وتقييم هذا البروتوكول. كما يقر المؤلفون باستخدام المرافق الحسابية المؤسسية وموارد الحوسبة السحابية التي دعمت التحقق التجريبي من إطار عمل ترحيل البيانات السحابية الآمن المقترح.
لم يتلق هذا البحث أي تمويل خارجي. وقد أُجريت الدراسة باستخدام مرافق البحوث المؤسسية والموارد الحسابية التي وفرتها المؤسسات التابعة للمؤلفين. كما لم يتم تلقي أي منح تمويلية أو دعم مالي من أي وكالة تمويل عامة أو تجارية أو غير ربحية.
الوصول مقيد. يرجى تسجيل الدخول أو بدء فترة تجريبية لعرض هذا المحتوى.
المواد
| الاسم | الشركة | رقم فهرسي | التعليقات |
|---|---|---|---|
| تشفير AES | NIST | AES-256 | تشفير البيانات الساكنة |
| Amazon RDS PostgreSQL | Amazon Web Services | PostgreSQL 16 | قاعدة البيانات المستهدفة |
| المنصة السحابية | Amazon Web Services | AWS | البنية التحتية السحابية |
| CloudWatch | Amazon Web Services | أحدث إصدار مستقر | المراقبة وتسجيل الأحداث |
| Docker | Docker Inc. | 27.0 | الحاويات البرمجية |
| Faker | Faker Developers | 30.0 | توليد البيانات الاصطناعية |
| وحدة معالجة الرسوميات GPU | NVIDIA | RTX 4090 | 24 GB VRAM |
| Matplotlib | Matplotlib Developers | 3.9 | التصور البياني |
| NumPy | NumPy Developers | 1.26 | المعالجة العددية |
| نظام التشغيل | Canonical | Ubuntu 22.04 LTS | بيئة النظام |
| Pandas | PyData | 2.2 | معالجة البيانات |
| PostgreSQL | PostgreSQL Global Development Group | 16 | قاعدة البيانات المصدر |
| Python | Python Software Foundation | 3.11 | لغة البرمجة |
| Scikit-learn | Scikit-learn Developers | 1.5 | تعلم الآلة |
| SHAP | SHAP Developers | 0.46 | الذكاء الاصطناعي القابل للتفسير |
| Terraform | HashiCorp | 1.8 | توفير البنية التحتية |
| TLS | IETF | TLS 1.3 | تشفير البيانات أثناء النقل |
| السحابة الخاصة الافتراضية | Amazon Web Services | VPC | بيئة شبكة خاصة |
| محطة العمل | Dell/HP | NA | Intel Xeon Gold 6226R, 64 GB RAM, 1 TB SSD |
المراجع
- Kindervag J. Build security into your network's DNA: The Zero Trust Network Architecture. Cambridge (MA): Forrester Research; 2010.
- Rose S, Borchert O, Mitchell S, Connelly S. Zero Trust Architecture. NIST Special Publication 800-207. Gaithersburg (MD): National Institute of Standards and Technology; 2020. doi:10.6028/NIST.SP.800-207.
- Rieke N, et al. The future of digital health with federated learning. NPJ Digit Med. 2020;3:119. doi:10.1038/s41746-020-00323-1.
- Kairouz P, McMahan HB, Avent B, Bellet A, Bennis M, Bhagoji AN, et al. Advances and open problems in federated learning. Found Trends Mach Learn. 2021;14(1-2):1-210. doi:10.1561/2200000083.
- Nguyen DC, Ding M, Pathirana PN, Seneviratne A, Li J, Niyato D, et al. Privacy-preserving federated learning: A comprehensive survey. IEEE Commun Surv Tutor. 2021;23(3):1622-1651. doi:10.1109/COMST.2021.3075434.
- Sarker IH. AI-driven cybersecurity: An overview, security intelligence modeling, and research directions. SN Comput Sci. 2021;2:173. doi:10.1007/s42979-021-00557-0.
- Kuo AM. Opportunities and challenges of cloud computing to improve health care services. J Med Internet Res. 2011;13(3):e67. doi:10.2196/jmir.1867.
- Kota TK. Cloud migration for healthcare data: Challenges and solutions. Nanotechnol Percept. 2024;20:3048-3062.
- Rancea A, Anghel I, Cioara T. Edge computing in healthcare: Innovations, opportunities, and challenges. Future Internet. 2024;16(9):329.
- Mersha M, et al. Explainable artificial intelligence: A survey of needs, techniques, applications, and future direction. Neurocomputing. 2024;599:128111. doi:10.1016/j.neucom.2024.128111.
- Mennella C, Maniscalco U, De Pietro G, Esposito M. Ethical and regulatory challenges of AI technologies in healthcare: A narrative review. Heliyon. 2024;10(4):e26297. doi:10.1016/j.heliyon.2024.e26297.
- Roppelt JS, Kanbach DK, Kraus S. Artificial intelligence in healthcare institutions: A systematic literature review on influencing factors. Technol Soc. 2024;76:102443. doi:10.1016/j.techsoc.2023.102443.
- Lekkala S, Avula R, Gurijala P. Next-Gen firewalls: Enhancing cloud security with generative AI. J Artif Intell Cloud Comput. 2024;3(4):1-9. doi:10.47363/JAICC/2024(3)404.
- Al-Hammuri K, Gebali F, Kanan A. ZTCloudGuard: Zero Trust context-aware access management framework to avoid medical errors in the era of generative AI and cloud-based health information ecosystems. AI. 2024;5(3):1111-1131. doi:10.3390/ai5030055.
- Pfeifer B, Sirocchi C, Bloice MD, Kreuzthaler M, Urschler M. Federated unsupervised random forest for privacy-preserving patient stratification. Bioinformatics. 2024;40(Suppl 2):ii198-ii207. doi:10.1093/bioinformatics/btae382.
- Li T, Sahu AK, Talwalkar A, Smith V. Federated learning: Challenges, methods, and future directions. IEEE Signal Process Mag. 2020;37(3):50-60. doi:10.1109/MSP.2020.2975749.
- Lundberg SM, Lee SI. A unified approach to interpreting model predictions. In: Proceedings of the 31st International Conference on Neural Information Processing Systems (NeurIPS); 2017. p. 4768-4777.
- Ribeiro MT, Singh S, Guestrin C. "Why should I trust you?": Explaining the predictions of any classifier. In: Proceedings of the 22nd ACM SIGKDD International Conference on Knowledge Discovery and Data Mining; 2016. p. 1135-1144. doi:10.1145/2939672.2939778.
- Ortigossa ES, Gonçalves T, Nonato LG. Explainable artificial intelligence (XAI)—From theory to methods and applications. IEEE Access. 2024;12:80799-80846. doi:10.1109/ACCESS.2024.3409843.
- Chaddad A, et al. Explainable, domain-adaptive, and federated artificial intelligence in medicine. IEEE/CAA J Autom Sin. 2023;10(4):859-876. doi:10.1109/JAS.2023.123123.
- Albshaier L, Almarri S, Albuali A. Federated learning for cloud and edge security: A systematic review of challenges and AI opportunities. Electronics. 2025;14(5):1019. doi:10.3390/electronics14051019.
- Vani MS, Sudhakar RV, Mahendar A, et al. Personalized health monitoring using explainable AI: Bridging trust in predictive healthcare. Sci Rep. 2025;15:31892. doi:10.1038/s41598-025-15867-z.
- Zakhmi K, et al. Evolving Zero Trust architectures for AI-driven cyber threats in healthcare and other high-risk data environments: A systematic review. Cureus. 2025;17(6):e85446. doi:10.7759/cureus.85446.
- Selvaperumal D, et al. Artificial intelligence-enabled zero-trust cyber security framework for smart healthcare infrastructure. Int J Artif Intell Mach Learn. 2026;6(2 Suppl):204-217. doi:10.51483/IJAIML.6.2s.2026.204-217.
- Abbas SR, Seol H, Abbas Z, Lee SW. Exploring the role of artificial intelligence in smart healthcare: A capability and function-oriented review. Healthcare (Basel). 2025;13(14):1642. doi:10.3390/healthcare13141642.
- Al-Nafjan A, et al. Artificial intelligence in predictive healthcare: A systematic review. J Clin Med. 2025;14(19):6752. doi:10.3390/jcm14196752.
- Qureshi SS, et al. Advanced AI-driven intrusion detection for securing cloud-based industrial IoT. Egypt Inform J. 2025;30:100644. doi:10.1016/j.eij.2025.100644.
- Chen T, Guestrin C. XGBoost: A scalable tree boosting system. In: Proceedings of the 22nd ACM SIGKDD International Conference on Knowledge Discovery and Data Mining; 2016. p. 785-794. doi:10.1145/2939672.2939785.
- Liu FT, Ting KM, Zhou ZH. Isolation Forest. In: Proceedings of the 8th IEEE International Conference on Data Mining; 2008. p. 413-422. doi:10.1109/ICDM.2008.17.
- Abadi M, Agarwal A, Barham P, Brevdo E, Chen Z, Citro C, et al. TensorFlow: A system for large-scale machine learning. In: Proceedings of the 12th USENIX Symposium on Operating Systems Design and Implementation (OSDI); 2016. p. 265-283.
الوصول مقيد. يرجى تسجيل الدخول أو بدء فترة تجريبية لعرض هذا المحتوى.