본 방법은 제어된 클라우드 환경 내에서 합성 헬스케어 데이터셋을 활용하여 보안 헬스케어 클라우드 데이터 마이그레이션을 가능하게 하는 포괄적인 설명 가능한 인공지능(XAI) 기반 프레임워크를 제시합니다. 그 결과로 제로 트러스트 보안, 시간 기반 액세스 제어 및 설명 가능한 이상 탐지를 결합하여 마이그레이션의 투명성과 보안을 지원하는 프로토타입이 구현되었습니다.
이 콘텐츠를 보려면 JoVE 구독이 필요합니다. 로그인하거나 오늘 무료 평가판을 시작하세요.
방법 논문
합성 헬스케어 데이터를 이용한 설명 가능한 AI 기반 보안 클라우드 데이터 마이그레이션을 위한 실험 프로토콜
이 논문에서
요약
초록
헬스케어 시스템에서 클라우드 데이터 마이그레이션이 점점 더 많이 수행되고 있으나, 이는 데이터 전송 시점이 보안 관점에서 가장 큰 리스크가 되는 상황을 초래합니다. 본 논문에서는 합성 헬스케어 데이터셋과 통제된 클라우드 환경을 사용하여 설명 가능한 인공지능(XAI) 기반의 보안 클라우드 데이터 마이그레이션을 위한 재현 가능한 프로토콜을 설명합니다. 개발된 프레임워크는 제로 트러스트 아키텍처, 시간적 최소 권한 원칙, 암호화 통신, 중앙 집중식 모니터링 및 설명 가능한 이상 탐지를 결합하여 더욱 안전하고 투명하며 감사 가능한 마이그레이션을 구현합니다. 테스트에는 28개의 관계형 테이블에 걸쳐 약 2,000만 개의 레코드로 구성된 10 GB 규모의 합성 전자 건강 기록 데이터셋이 사용되었습니다. 마이그레이션 프로세스는 PostgreSQL 데이터베이스와 프라이빗 가상 네트워크를 사용하여 Amazon web services (AWS)에서 수행되었습니다. 이상 탐지를 위해 Isolation Forest가 활용되었으며, 보안 이벤트 해석을 위해 Shapley additive explanations (SHAP)가 사용되었습니다. 해당 프레임워크는 자격 증명 노출 시간, 침해 사고 탐지 시간, 이상 탐지 정확도, 마이그레이션 지연 시간 및 데이터 무결성과 같은 지표를 사용하여 10회의 개별 마이그레이션 시도를 통해 평가되었습니다. 테스트된 구성 하에서 자격 증명 노출은 24 h에서 1 h로 감소(95.8% 감소)하였고, 이상 탐지 정확도는 97.4%, 침해 사고 탐지 시간은 약 15 min으로 단축되었으며, 체크섬 검증을 통해 100%의 데이터 무결성이 유지되었습니다. 다만, 강화된 보안 조치로 인해 평균 마이그레이션 지연 시간이 11% 증가하였습니다. 이러한 결과는 헬스케어 데이터 관리를 위해 설명 가능한 AI를 보안 클라우드 마이그레이션 워크플로우와 결합하는 방식의 가능성을 보여줍니다.
서론
클라우드 컴퓨팅은 이제 전 세계 의료 시스템의 필수적인 부분이 되었으며, 확장 가능한 저장 공간과 컴퓨팅 자원을 제공하고, 클라우드를 통해 건강 기록 교환, 의사 결정 시스템 지원 및 건강 분석 기능을 가능하게 합니다1,2,3. 많은 의료 기관이 정보 시스템을 업그레이드함에 따라, 기존의 온프레미스 시스템에 보관된 민감한 건강 데이터를 클라우드로 이전하기 위해 클라우드로의 전환이 필수적인 단계가 되었습니다4. 적절한 마이그레이션은 더 쉬운 데이터 검색, 더 효율적인 운영 실행, 그리고 더 높은 수준의 지능형 분석 지원으로 이어지지만, 동시에 데이터를 한 곳에서 다른 곳으로 옮기는 과정에서 수반되는 매우 심각한 보안 및 개인정보 보호 위험을 간과할 수 없습니다5.
마이그레이션 단계는 프로세스의 특성상 헬스케어 데이터가 시스템과 네트워크 간에 활발하게 이동하기 때문에 데이터 라이프사이클에서 매우 취약한 시기로 알려져 있습니다6. 또한, 조직은 마이그레이션 단계 동안 자격 증명 해킹, 무단 액세스, 데이터 가로채기, 조작 스킴, 그리고 데이터 손실과 같은 위협에 노출될 수 있습니다6,7. 환자 정보는 매우 민감하므로 규제 및 보안 조치에 대한 최고 수준의 준수가 필요하며, 이에 따라 헬스케어 환경은 이러한 리스크에 더욱 취약합니다8,9. 만약 마이그레이션 워크플로우가 보안 처리되지 않고 가시화되지 않는다면, 데이터의 기밀성, 무결성 및 책임성을 보장하는 것은 불가능합니다10,11.
클라우드 보안을 개선하기 위해 수많은 보안 프레임워크와 표준이 개발되었습니다. 예를 들어, 미국 국립표준기술연구소(NIST)의 제로 트러스트 아키텍처(Zero Trust Architecture)는 사용자, 기기 및 서비스에 대해 항상 검증을 수행하는 것을 핵심으로 하며12, 클라우드 도입 프레임워크는 거버넌스, ID 관리, 암호화 및 모니터링에 관한 지침을 제공합니다13. 실제로 오늘날의 클라우드 보안 방법론은 자동화, 코드형 인프라(infrastructure-as-code) 및 지속적 모니터링에 집중하고 있습니다14,15. 이러한 접근 방식들은 가치 있는 보안 원칙에 기반하고 있지만, 상당 부분 마이그레이션 프로세스 자체보다는 일반적인 클라우드 배포 및 운영 환경을 다룹니다16. 사실, 이러한 방식들은 ID 관리, 보안 데이터 전송, 검증, 모니터링 및 마이그레이션 후 강화 조치를 결합한 보안 헬스케어 클라우드 데이터 마이그레이션 워크플로를 수행하기 위한 단계별의 상세하고 재현 가능한 절차를 거의 제시하지 않습니다17.
머신러닝 이상 탐지는 클라우드 환경의 보안 모니터링에서 유용한 기술로 인정받아 왔습니다. 이 기술은 잠재적인 보안 사고뿐만 아니라 비정상적인 시스템 활동을 탐지합니다18. 하지만 많은 이상 탐지 방법들이 폐쇄형 시스템으로 운영되어, 보안 이벤트가 플래그 지정된 근거에 대한 설명을 제공하지 못하는 실정입니다19. 시스템이 내린 결정에 대해 설명할 수 없다는 점은 관리자의 신뢰도를 떨어뜨리고, 감사를 어렵게 하며, 규제가 엄격한 의료 환경에서 자동화된 보안 결정의 가치를 저하시킵니다20. SHapley Additive exPlanations (SHAP) 및 Local Interpretable Model-agnostic Explanations (LIME)와 같은 설명 가능한 인공지능 (XAI) 방법론은 머신러닝 예측에 대한 명확한 설명을 제공할 뿐만 아니라, 보안 모니터링 시스템에 대한 이해도, 책임성 및 신뢰성을 높여줍니다21,22.
클라우드 보안과 설명 가능한 AI가 큰 발전을 이루었음에도 불구하고, 통합을 위해 보안 마이그레이션 제어와 설명 가능한 보안 모니터링을 결합한 재현 가능한 실험 프로토콜은 여전히 부족한 실정입니다23. 기존 연구들은 대부분 암호화, 액세스 제어, 이상 탐지 또는 클라우드 거버넌스와 같은 단일 구성 요소만을 다루고 있으며, 체계적으로 구현, 평가 및 재현할 수 있는 통합 방법론을 제시한 사례는 없습니다24. 게다가 제로 트러스트 보안 원칙, 시간적 최소 권한, 중앙 집중식 관찰 가능성 및 설명 가능한 이상 탐지를 하나의 의료 클라우드 마이그레이션 워크플로우로 통합하려는 시도는 거의 없었습니다25,26.
본 논문에서는 이러한 공백을 메우기 위해 헬스케어 시스템의 안전한 클라우드 데이터 마이그레이션을 위한 설명 가능한 AI 기반 프레임워크를 소개합니다. 제안된 아키텍처는 제로 트러스트 모델, 시간 제한 액세스, 보안 통신, 중앙 집중식 로깅 및 모니터링, 그리고 SHAP 기반의 해석 가능한 이상 탐지를 체계적인 마이그레이션 프로세스에 활용합니다27,28. 본 프로토콜은 실험 조건 하에서 안전한 헬스케어 데이터 마이그레이션을 구현, 모니터링 및 평가하기 위한 단계별 가이드입니다. 보안 제어와 AI 해석 가능 모니터링을 결합함으로써, 제안된 프레임워크는 마이그레이션 라이프사이클 전반에 걸쳐 투명성, 감사 가능성 및 보안 수준을 높이는 것을 목표로 합니다29,30.
액세스가 제한되었습니다. 이 콘텐츠를 보려면 로그인하거나 체험판을 시작하세요.
프로토콜
본 연구에서는 보안 클라우드 데이터 마이그레이션의 실험적 평가를 위해 생성된 완전 합성 헬스케어 데이터셋을 사용하였습니다. 실제 환자 데이터, 보호 건강 정보(PHI) 또는 식별 가능한 헬스케어 기록은 사용되지 않았습니다. 따라서 기관생명윤리위원회(IRB)의 승인과 피험자의 동의는 필요하지 않았습니다. 본 연구에 사용된 모든 재료는 재료 표에 포함되어 있습니다.
1. 개요
- 소스 계층, 마이그레이션 허브 계층, 타겟 계층, 네트워크 계층, ID 및 액세스 관리 계층, 관찰 가능성 계층, 그리고 설명 가능한 AI 계층으로 구성된 보안 클라우드 마이그레이션 환경을 구성합니다.
- 보안 의료 데이터 마이그레이션을 지원하기 위해 격리된 클라우드 환경 내에 모든 구성 요소를 배포합니다. 모든 시스템 구성 요소 간에 암호화된 통신 채널을 구축합니다.
- 데이터 세트 준비, 환경 구성, 아키텍처 배포, 보안 마이그레이션, 이상 징후 모니터링 및 마이그레이션 후 검증 단계를 통해 프로토콜을 실행합니다. 제안된 설명 가능한 AI 기반 보안 클라우드 데이터 마이그레이션 프레임워크의 전체 아키텍처는 그림 1에 나타나 있습니다.
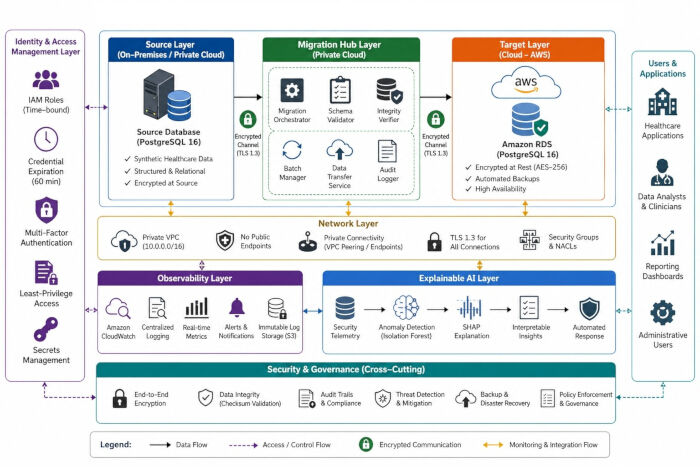
그림 1: 헬스케어 시스템을 위한 설명 가능한 인공지능(XAI) 기반 보안 클라우드 데이터 마이그레이션 프레임워크의 전체 아키텍처. 이 프레임워크는 ID 및 액세스 관리 계층, 소스 데이터베이스 계층, 마이그레이션 허브 계층, 타겟 클라우드 데이터베이스 계층, 네트워크 보안 계층, 관찰 가능성 계층, 설명 가능한 AI 모니터링 계층, 그리고 횡단적 보안 및 거버넌스 서비스로 구성됩니다. 이 아키텍처는 일시적 최소 권한 액세스 제어, TLS 1.3 암호화 통신, 체크섬 기반 무결성 검증, 지속적 보안 모니터링 및 SHAP 기반 설명 가능성을 통합하여 안전하고 투명하며 재현 가능한 헬스케어 데이터베이스 마이그레이션을 제공합니다. 이 그림은 저자가 Microsoft PowerPoint(Microsoft 365)를 사용하여 작성하였습니다. 이 그림의 더 큰 버전을 보시려면 여기를 클릭하십시오.
2. 계산 환경 구성
- 계산 환경 구성
- 안전한 클라우드 데이터 마이그레이션 및 설명 가능한 AI 기반 모니터링에 필요한 계산 자원을 준비합니다.
- 재료 표에 나열된 모든 하드웨어, 소프트웨어, 클라우드 서비스, 데이터베이스, 보안 도구 및 머신러닝 라이브러리를 설치하고 구성합니다. 마이그레이션 실험을 시작하기 전, 모든 필수 구성 요소가 정상적으로 작동하는지 확인합니다.
- 클라우드 환경 구성
- 헬스케어 데이터 마이그레이션에 안전한 클라우드 환경을 구축합니다. 소스, 마이그레이션 허브 및 대상 시스템 간의 원활한 통신을 위해 프라이빗 VPC를 설정합니다. 데이터가 저장될 때뿐만 아니라 전송될 때에도 강력한 암호화를 사용합니다.
- 재료 표에 언급된 세부 사항에 따라 대상 데이터베이스와 마이그레이션 서비스를 준비합니다.
- ID 및 액세스 관리를 구성하고, 모니터링 및 로깅 서비스를 구성합니다.
3. 데이터셋 준비 및 설명
- 재료 표에 나열된 Faker Python 라이브러리를 사용하여 합성 헬스케어 데이터셋을 생성하십시오. 사전 정의된 확률 분포를 사용하여 환자 연령, 성별, 인종 및 지리적 위치를 포함한 인구통계학적 속성을 설정하십시오.
- 현실적인 임상적 관계를 유지하면서 진단, 검사 결과, 투약 정보, 알레르기, 처치 및 입원 기록을 포함한 임상 정보를 생성하십시오.
- 사전에 정의된 방문 빈도 분포에 따라 개별 환자에게 여러 번의 방문을 할당함으로써 종단적 환자 진료 기록을 생성하십시오.
- 입원, 실험실 조사, 약물 투여, 퇴원 요약 및 감사 로그에 대해 시간순 이벤트 정렬을 사용하여 타임스탬프를 생성하십시오.
- 사전에 정의된 데이터 품질 분포에 따라 임상적으로 실제 가능한 결측값, 중복 레코드 및 이상치 관측값을 도입하십시오.
- Faker 라이브러리를 사용하여 생성된 합성 값으로 모든 개인 식별 정보를 대체하십시오. 데이터 세트를 내보내기 전에 참조 무결성과 논리적 일관성을 검증하십시오. 검증된 데이터 세트를 PostgreSQL 호환 SQL 형식으로 내보내십시오. 실제 의료 데이터 마이그레이션 시나리오를 지원하도록 데이터 세트를 구성하십시오. 생성된 데이터 세트의 특성은 다음 요약되어 있습니다. 표 1.
- 데이터베이스 관계를 정의하십시오. 환자(patient) 테이블의 기본 키(primary key)로 Patient_ID를 지정하십시오. 환자, 방문(visit), 실험실(laboratory), 약물(medication) 및 감사 로그(audit-log) 테이블 간에 외래 키(foreign-key) 관계를 설정하십시오. 마이그레이션을 시작하기 전 모든 테이블의 참조 무결성(referential integrity)을 검증하십시오.
- 실제 의료 데이터 특성을 시뮬레이션하십시오. 정규 분포를 사용하여 환자 연령을 생성하십시오. 포아송 분포를 사용하여 방문 빈도를 생성하십시오. 실제 EHR의 불완전성을 시뮬레이션하기 위해 5%의 비율로 결측값을 도입하십시오. 마이그레이션 전에 모든 환자 식별자를 해시 값으로 대체하십시오. 생성된 모든 레코드가 사전에 정의된 스키마 제약 조건을 준수하는지 검증하십시오.
- 마이그레이션 전, 스키마 일관성, 참조 무결성, 결측값, 중복 레코드 및 사전 정의된 품질 제약 조건을 확인하여 생성된 데이터셋을 검증하십시오.
| 매개변수 | 값 |
| 데이터 세트 유형 | 합성 헬스케어 EHR 데이터셋 |
| 데이터 세트 크기 | 10 GB |
| 전체 기록 수 | 2,00만 |
| 표 개수 | 5개 핵심 테이블- 28개 관계형 테이블 |
| 환자 기록 | 5,000,000 |
| 방문 기록 | 10,000,000 |
| 실험 결과 | 4,000,000 |
| 투약 기록 | 3,000,000 |
| 감사 로그 | 5,000,000 |
| 기본 키 | 환자_ID |
| 결측치 비율 | 5% |
| 연령 분포 | 정규 분포 |
| 방문 빈도 | 포아송 분포 |
| 무결성 임계값 | <0.1% 위반 |
표 1: 프로토콜 검증에 사용된 합성 헬스케어 데이터셋의 특성. 이 표는 데이터베이스 크기, 관계형 테이블 수, 총 레코드 수, 환자 속성, 임상 변수 및 보안 마이그레이션 실험을 재현하기 위한 검증 특성과 같은 데이터셋의 개요를 제공합니다.
4. 시스템 아키텍처 배포
- 소스 계층, 마이그레이션 허브 계층, 타겟 계층, 네트워크 보안 계층, 관찰 가능성 계층 및 설명 가능한 AI 계층으로 구성된 보안 클라우드 마이그레이션 아키텍처를 배포합니다. 본 연구에 사용된 배포 시스템 아키텍처는 그림 2에 나와 있습니다.
- 이 프레임워크는 6개의 작동 계층으로 구성되며, 마이그레이션 과정 동안 각 계층이 순차적으로 기능을 수행합니다. 첫 번째 계층인 소스 계층(Source Layer)은 합성 헬스케어 데이터베이스가 포함된 계층입니다.
- 마이그레이션 허브는 스키마 추출, 암호화된 데이터 전송, 무결성 검증 및 마이그레이션 오케스트레이션을 담당합니다. 타겟 계층은 마이그레이션된 데이터베이스가 Amazon RDS PostgreSQL에 저장되는 곳입니다.
- 네트워크 보안 계층은 프라이빗 VPC 엔드포인트, TLS 1.3 암호화, 보안 그룹 및 네트워크 액세스 제어 목록을 사용하여 모든 통신을 보호합니다.
- 관찰 가능성 계층은 Amazon CloudWatch를 통해 인증 로그, 마이그레이션 로그, 데이터베이스 활동 로그 및 보안 이벤트를 지속적으로 수집합니다.
- 설명 가능한 AI 계층은 수집된 보안 텔레메트리를 가져와 Isolation Forest 알고리즘으로 처리하고, 발견된 이상 징후에 대해 SHAP 기반의 설명을 생성합니다. 모든 아키텍처 계층은 전체 마이그레이션 워크플로우 동안 인증된 프라이빗 네트워크 채널을 통해 서로 통신합니다.
- 마이그레이션 전 보안 액세스 및 데이터 가용성을 보장하기 위해 소스 데이터베이스 환경을 배포하고 검증합니다.
- 합성 헬스케어 데이터셋을 포함한 PostgreSQL 16 데이터베이스를 설정합니다. 환자 정보, 방문 상세 내역, 실험실 결과, 약물 기록 및 감사 로그를 소스 데이터베이스에 보관합니다.
- 데이터베이스 액세스를 권한이 부여된 마이그레이션 서비스 및 관리자 사용자만으로 제한합니다. 마이그레이션 작업을 시작하기 전에 데이터베이스 가용성과 연결성을 확인합니다.
- 스키마 추출, 암호화된 데이터 전송 및 마이그레이션 오케스트레이션을 조정하도록 마이그레이션 허브를 구성합니다.
- 프라이빗 가상 프라이빗 클라우드(VPC) 내에 전용 마이그레이션 서버를 배포합니다. 스키마 추출, 데이터 전송 및 검증 활동을 조정하도록 마이그레이션 오케스트레이션 서비스를 구성합니다.
- 소스 환경과 타겟 환경 간의 호환성을 확인하기 위해 스키마 검증 서비스를 활성화합니다. 전송 중 및 전송 후 마이그레이션된 데이터를 검증하기 위해 무결성 검증 서비스를 활성화합니다. 마이그레이션 작업을 실행하기 전에 마이그레이션 허브와 데이터베이스 시스템 간의 통신을 확인합니다.
- 타겟 계층을 배포합니다. 타겟 데이터베이스 환경으로 Amazon RDS PostgreSQL 16을 배포합니다. 자동 백업 및 복구 서비스를 활성화합니다. 타겟 데이터베이스 내에 저장되는 데이터에 대해 AES-256 암호화를 활성화합니다.
- 네트워크 보안을 구성합니다. 마이그레이션 리소스와 관련된 모든 퍼블릭 IP 주소를 비활성화합니다. VPC 내의 프라이빗 엔드포인트를 통해서만 통신을 허용합니다. 네트워크 액세스 제어 목록(NACL)과 보안 그룹을 구성합니다. 시스템 구성 요소 간의 모든 통신에 TLS 1.3 암호화를 활성화합니다. 공개적으로 액세스 가능한 엔드포인트가 활성화되어 있지 않은지 확인합니다.
- 보안 이벤트, 마이그레이션 로그 및 시스템 성능 메트릭을 지속적으로 수집하도록 중앙 집중식 모니터링을 구성합니다.
- Amazon CloudWatch 로깅 및 모니터링 서비스를 활성화합니다. 인증 로그, 마이그레이션 로그, 데이터베이스 활동 로그 및 보안 이벤트 로그를 수집합니다. 로그 보존 기간을 365일로 구성합니다. 감사 및 컴플라이언스 요구 사항을 지원하기 위해 불변 로그 스토리지를 활성화합니다. 실시간 메트릭 수집 및 알림 생성을 확인합니다.
- 실시간 이상 징후 탐지를 수행하고 해석 가능한 보안 설명을 생성하도록 설명 가능한 AI 환경을 구성합니다.
- 모니터링 환경 내에 이상 징후 탐지 서비스를 배포합니다. 마이그레이션 중에 생성된 보안 텔레메트리를 처리하도록 설명 가능한 AI 프레임워크를 구성합니다. 소스, 마이그레이션 허브, 타겟 데이터베이스 및 모니터링 서비스의 보안 텔레메트리 스트림을 연결합니다.
- 실시간 이상 징후 탐지 및 SHAP 기반 설명 생성을 활성화합니다. 마이그레이션 실험을 시작하기 전에 텔레메트리 데이터의 성공적인 수집을 확인합니다.
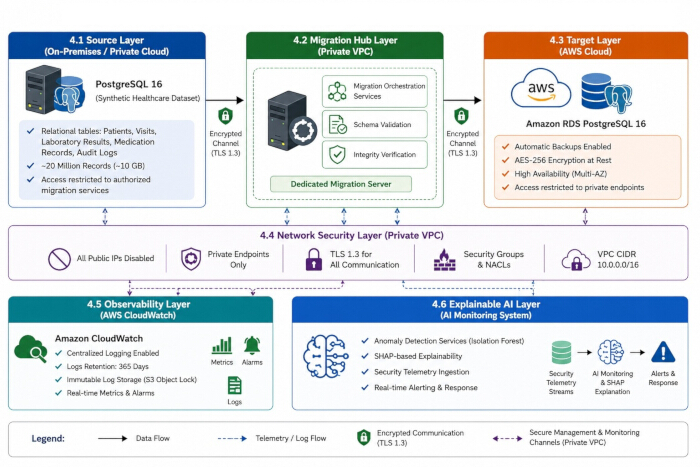
그림 2: 보안 헬스케어 클라우드 마이그레이션 프레임워크의 배포 아키텍처. 배포 환경은 합성 헬스케어 데이터셋이 포함된 소스 PostgreSQL 데이터베이스, 프라이빗 가상 프라이빗 클라우드(VPC) 내의 전용 마이그레이션 허브, Amazon RDS PostgreSQL 타겟 데이터베이스, 네트워크 보안 계층, Amazon CloudWatch를 통한 중앙 집중식 관찰성 및 설명 가능한 인공지능(Explainable Artificial Intelligence) 모니터링 계층을 보여줍니다. 모든 통신은 TLS 1.3 암호화로 보호되는 프라이빗 엔드포인트를 통해 이루어집니다. 이 그림은 저자들이 Microsoft PowerPoint(Microsoft 365)를 사용하여 제작하였습니다. 이 그림의 더 큰 버전을 보시려면 여기를 클릭하십시오.
5. 안전한 마이그레이션 워크플로우
참고: 위협 모델링, 스키마 전송, 보안 데이터 마이그레이션, 마이그레이션 검증 및 마이그레이션 후 하드닝을 수행하여 보안 마이그레이션 워크플로우를 실행하십시오.
- 마이그레이션 프로세스를 시작하기 전에 잠재적인 보안 위협을 식별하고 적절한 완화 제어 조치를 매핑합니다.
- 마이그레이션 자산, 잠재적 공격 벡터 및 현실적인 사이버 공격 시나리오를 식별합니다.
- 손상된 인증 토큰으로 인한 자격 증명 탈취, 무단 관리자 액세스가 포함된 내부자 공격, 이전에 가로챈 인증 요청을 대상으로 하는 리플레이 공격, 암호화된 통신 채널을 가로채려는 중간자(MITM) 공격, 마이그레이션 중 데이터베이스 구조를 수정하려는 스키마 변조, 무단 관리 권한을 획득하려는 권한 상승 공격을 평가합니다.
- 일시적 최소 권한 자격 증명 관리를 사용하는 것이 자격 증명 탈취 및 권한 상승 공격을 방지하는 데 충분한지 확인합니다. TLS 1.3으로 암호화된 통신이 리플레이 공격 및 중간자 공격으로부터 보호하는지 검증합니다.
- ID 및 액세스 관리(IAM) 정책이 무단 관리자 액세스를 방지하는지 확인합니다. 지속적인 감사 로깅이 모든 보안 관련 마이그레이션 활동 기록을 유지하는지 검증합니다. SHA-256 체크섬 확인을 통해 스키마 또는 데이터의 무단 변경을 감지할 수 있는지 확인합니다.
- 설명 가능한 이상 탐지 프레임워크가 비정상적인 마이그레이션 활동을 찾아내고 해석 가능한 보안 설명을 제공할 수 있는지 검증합니다. 식별된 각 위협에 대한 보안 제어 맵을 작성합니다. 데이터베이스 마이그레이션을 시작하기 전에 식별된 모든 위협이 적절히 완화되었는지 검증합니다. 저자들은 표 2에 위협 모델과 보안 제어 조치를 요약하였습니다.
- 데이터베이스 스키마를 전송합니다. 소스 PostgreSQL 데이터베이스에서 스키마 정의를 추출합니다. 대상 데이터베이스 환경과 스키마 호환성을 검증합니다. 테이블 구조, 기본 키, 외래 키, 인덱스 및 제약 조건을 확인합니다. 검증된 스키마 정의를 대상 데이터베이스에 배포합니다. 데이터를 전송하기 전에 스키마 배포가 성공적으로 완료되었는지 확인합니다.
- 마이그레이션 활동을 지속적으로 모니터링하면서 암호화된 통신 채널을 통해 헬스케어 데이터를 안전하게 마이그레이션합니다.
- 마이그레이션 배치 크기를 트랜잭션당 10,0개의 레코드로 구성합니다. TLS 1.3을 사용하여 암호화된 통신 채널을 구축합니다. 가상 프라이빗 클라우드(VPC) 내의 프라이빗 네트워크 엔드포인트를 통해 데이터를 전송합니다.
- 실패한 트랜잭션에 대해 최대 3회의 자동 재시도 횟수를 설정합니다.
데이터 전송 처리량을 10 MB/s에서 150 MB/s 사이로 유지합니다. 전송 프로세스 전반에 걸쳐 마이그레이션 활동을 지속적으로 모니터링합니다. 모든 마이그레이션 이벤트를 중앙 집중식 감사 로그에 기록합니다.
- 체크섬, 레코드 수 및 데이터베이스 구조를 비교하여 마이그레이션의 완결성과 무결성을 검증합니다.
- 마이그레이션 전에 모든 소스 테이블에 대해 SHA-256 해시 값을 생성하고, 마이그레이션 후에 모든 대상 테이블에 대해 SHA-256 해시 값을 생성합니다. 소스와 대상의 체크섬 값을 매칭합니다. 소스 및 대상 데이터베이스의 행 수를 교차 확인합니다. 스키마, 테이블 관계 및 데이터베이스 제약 조건의 일관성을 확인합니다. 체크섬 값, 레코드 수 및 스키마 구조가 모두 동일할 때만 마이그레이션이 성공한 것으로 간주합니다.
- 데이터 마이그레이션이 성공적으로 완료된 후 임시 권한을 제거하고 보안 제어 조치를 마무리합니다.
- 마이그레이션 완료 직후 모든 임시 마이그레이션 자격 증명을 취소합니다. 서비스 계정에서 상승된 마이그레이션 권한을 제거합니다. 감사 로그 및 보안 모니터링 기록을 아카이브합니다.
- 백업 절차가 성공적으로 완료되었는지 확인합니다. 임시 마이그레이션 서버 및 지원 리소스를 해제합니다. 마이그레이션된 환경에 대해 최종 보안 검토를 수행합니다. 마이그레이션 결과와 검증 결과를 문서화합니다. 본 연구에서 사용된 전체 보안 마이그레이션 워크플로우는 그림 3에 나와 있습니다.
| 위협 시나리오 | 보안 제어 | 검출 방법 | 완화 |
| 자격 증명 도용 | 시간적 최소 권한(Temporal Least Privilege, TLP) | IAM 로그 | 자동 자격 증명 취소 |
| 내부자 공격 | 역할 기반 액세스 제어 (RBAC) | 감사 로그 + SHAP | 세션 종료 |
| 재전송 공격 | TLS 1.3 + 논스(Nonce) 검증 | 네트워크 모니터링 | 중복 요청 거부 |
| 중간자 공격 (Man-in-the-Middle, MITM) | TLS 1.3 암호화 | 인증서 검증 | 암호화 통신 |
| 스키마 변조 | SHA-256 체크섬 + 스키마 검증 | 무결성 검증 | 검증된 스키마 복구 |
| 권한 상승 | IAM 정책 집행 | 보안 로그 | 권한 취소 |
표 2: 제안된 마이그레이션 프레임워크에서 적용된 위협 모델 및 각각의 보안 조치. 이 표는 제로 트러스트 보안 원칙, 암호화, ID 관리, 무결성 검증, 모니터링 및 설명 가능한 이상 탐지를 기반으로 한 주요 대표 보안 위협과 그에 따른 완화 메커니즘을 설명합니다.
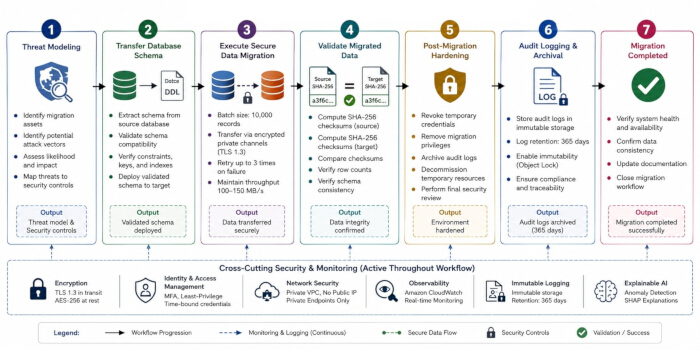
그림 3: 제안된 보안 클라우드 데이터베이스 마이그레이션 프로토콜의 워크플로우. 본 프로토콜은 위협 모델링, 스키마 전송, 보안 데이터베이스 마이그레이션, 마이그레이션 데이터 검증, 마이그레이션 후 하드닝, 감사 로그 기록 및 아카이빙, 마이그레이션 완료의 총 7단계 순차적 과정으로 구성됩니다. 마이그레이션 워크플로우 전반에 걸쳐 보안 모니터링, 암호화 통신, ID 관리, 불변 로그 기록 및 설명 가능한 이상 탐지가 유지됩니다. 이 그림은 저자들이 Microsoft PowerPoint (Microsoft 365)를 사용하여 작성하였습니다. 이 그림의 더 큰 버전을 보시려면 여기를 클릭하십시오.
6. 설명 가능한 AI 모니터링 설정
참고: 전체 프로세스의 개요는 다음과 같습니다. 마이그레이션 보안 특성 식별, 이상 징후 탐지 모델 구축, 의심스러운 마이그레이션 작업 인식, 그리고 SHAP 해석 방법을 통한 설명 가능한 결과 생성입니다.
- 이상 탐지 및 설명 가능성 분석에 필요한 보안 텔레메트리 특성을 추출하고 전처리하십시오.
- 데이터베이스 서버, 인증 서버, 애플리케이션 서버 및 네트워크 모니터링 시스템에서 보안 로그를 수집하십시오. 모든 마이그레이션 관련 이벤트를 중앙 집중식 로그 저장소로 통합하십시오. 중복 기록 및 불완전한 항목을 제거하십시오. 협정 세계시(UTC)를 사용하여 모든 로그 소스의 타임스탬프를 동기화하십시오.
- 마이그레이션 작업 중 각 사용자의 접속 빈도를 계산하십시오. 각 계정과 관련된 로그인 실패 횟수를 기록하십시오. 마이그레이션 세션 전반에 걸쳐 소스 IP 주소의 변경 사항을 모니터링하십시오.
- 로그인 시작부터 종료까지의 사용자 세션 지속 시간을 측정하십시오. 마이그레이션 활동 중의 인바운드 및 아웃바운드 데이터 전송량을 계산하십시오. 추출된 모든 특성을 Min-Max 정규화를 사용하여 정규화하십시오.
- 표 3 이상 탐지 및 설명 가능성 분석에 사용된 보안 특성들을 요약한다.
- 준비된 보안 특성 데이터셋을 사용하여 Isolation Forest 모델을 학습시키고 검증하십시오.
- 데이터셋을 분할하십시오. 데이터셋을 훈련 세트(70%), 검증 세트(15%), 테스트 세트(15%)로 무작위로 나누십시오. 모든 서브셋에서 정상 이벤트와 이상 이벤트의 분포가 일정하게 유지되도록 하십시오.
- 설명 가능한 AI 모델 선택. 레이블이 지정된 학습 데이터 없이도 비정상적인 마이그레이션 활동을 효율적으로 탐지할 수 있는 Isolation Forest 알고리즘을 선택한다. 해당 알고리즘을 사용하여 특성 공간의 재귀적 무작위 분할을 통해 비정상 관측치를 분리한다.
- 각 보안 특성이 이상 징후 예측에 기여하는 정도를 정량화하고 보안 모니터링 프로세스의 투명성을 높이기 위해 SHAP TreeExplainer를 적용하십시오.
- 이상 탐지 모델을 설정하십시오. Isolation Forest 모델을 초기화하십시오. 다음의 매개변수를 사용하여 모델을 설정하십시오. 표 4.
- 이상치 점수(anomaly scores)를 계산하는 데 사용된 수학적 공식과 특성 기여도(feature contributions)에 대해 설명하십시오.
- 식 1에 표시된 바와 같이 각 마이그레이션 이벤트에 대한 보안 특성 벡터를 정의하십시오.
입력된 텍스트가 없습니다. 번역할 내용을 제공해 주세요.i = [입력하신 내용이 없습니다. 번역할 텍스트를 제공해 주시면 전문적인 학술 번역 지침에 따라 한국어로 번역해 드리겠습니다.1 , 제공해주신 텍스트가 없습니다. 번역할 내용을 입력해 주세요.2, 제시된 텍스트가 없습니다. 번역할 내용을 입력해 주세요.3, 제공된 텍스트가 없습니다. 번역할 내용을 입력해 주세요.4, 제공된 텍스트가 없습니다. 번역할 내용을 입력해 주세요.5 ] (1)
여기서 x는1 접근 빈도를 나타내며, x2 로그인 실패 횟수를 나타내는 x3 IP 주소 변경 빈도를 나타내는 x4 세션 지속 시간을 나타내며, x는5 데이터 전송량을 나타냅니다. - 마이그레이션 로그에서 보안 기능을 추출하십시오. 모델 학습 전에 모든 기능 값을 정규화하십시오. 식 2를 사용하여 각 마이그레이션 이벤트에 대한 Isolation Forest 이상점 점수를 계산하십시오.
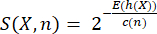 (2)
어디에 S(X,n))는 관찰치 X의 이상치 점수를 나타내며, X는 보안 특성 벡터를, E(h(X))는 관찰치 X의 기대 경로 길이를, c(n)은 이진 탐색 트리에서 실패한 탐색의 평균 경로 길이를, 그리고 n은 훈련 샘플의 총 수를 나타냅니다. 정규화 계수는 식 3에 표시된 것과 같이 계산됩니다.
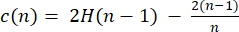 (3)
여기서 H(n-1)은 (n-1)번째 조화수를 나타냅니다. - 사전에 정의된 결정 임계값보다 큰 이상치 점수를 가진 이동 이벤트를 이상치로 분류하십시오.
- 각 보안 특성이 이상 예측에 기여하는 정도를 설명하기 위해 SHAP(SHapley Additive exPlanations)를 적용합니다. 식 4를 사용하여 특성 i에 대한 SHAP 값을 계산합니다.
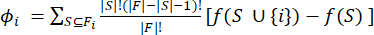 (4)
여기서 (F)는 전체 특성 집합을, (S)는 특성의 부분 집합을, 그리고 (f(.))는 Isolation Forest 예측 함수를 나타냅니다. - 식 5를 사용하여 평균 절대 SHAP 값을 계산함으로써 전역 특성 중요도를 산출하십시오.
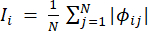 (5)
여기서 (N)은 총 이동 횟수를 나타냅니다. - 평균 절대 SHAP 값을 기준으로 보안 기능의 순위를 매기십시오. 전역 및 지역적 특성 중요도를 시각화하기 위해 SHAP 요약 도표, 의존성 도표 및 포스 도표(force plot)를 생성하십시오.
- 식 1에 표시된 바와 같이 각 마이그레이션 이벤트에 대한 보안 특성 벡터를 정의하십시오.
- 훈련 데이터셋을 사용하여 Isolation Forest 모델을 학습시키십시오. 검증 데이터셋을 사용하여 모델 성능을 평가하십시오. 필요한 경우 오염도(contamination) 임계값을 변경하십시오. 가장 우수한 성능을 보이는 모델 설정을 저장하십시오. 모델 성능을 검증하십시오. 정확도(accuracy), 정밀도(precision), 재현율(recall), F1-스코어(F1-score) 및 ROC-AUC와 같은 지표를 결정하십시오. 추후 비교를 위해 모델 성능 측정값을 기록해 두십시오.
- 훈련된 모델을 적용하여 비정상적인 이동 이벤트를 식별하고 의심스러운 활동을 분류하십시오.
- 이상 탐지를 수행합니다. 학습된 Isolation Forest 모델을 테스트 데이터셋에 적용합니다. 모든 이동 이벤트에 대한 이상치 점수를 생성합니다.
- 의심스러운 활동을 식별하십시오. 마이그레이션 이벤트가 일반적인지 또는 비정상적인지 판단하십시오. 미리 설정된 이상 수준을 초과하는 이벤트는 의심스러운 것으로 표시하십시오. 보안 검토를 위한 이상 징후 문서를 작성하십시오.
- 이상 탐지 프로세스가 완료되면 이상 점수가 산출되며, 마이그레이션 이벤트가 정상 또는 이상으로 레이블링됩니다. 또한 ROC 분석을 통해 탐지 효율성을 측정하고 주요 보안 이상 징후를 식별합니다. 설계된 프로세스에 의해 생성된 출력물 샘플은 다음에서 확인할 수 있습니다. 그림 4.
- 검출된 이상 징후를 분류하십시오. 이상 징후를 인증 이상, 네트워크 이상, 세션 이상 및 데이터 전송 이상으로 분류하십시오. 설명 분석을 위해 이상 징후 레이블을 유지하십시오.
- 탐지 성능을 평가하십시오. 현재까지 기록된 보안 사고를 확인하십시오. 그런 다음, 이를 참조하여 탐지된 이상 징후를 평가하고 두 가지 중 어느 것이 실제 이상 징후였는지 파악하십시오. 이상 징후 탐지율과 오탐률을 결정하십시오. 재현 가능하도록 탐지 정확도에 대한 공식 문서를 기록하십시오.
- 개별 보안 특성이 이상 탐지 예측에 기여하는 바를 해석하기 위해 SHAP 기반의 설명을 생성하십시오.
- SHAP 환경을 설정하십시오. 학습된 Isolation Forest 모델을 로드하십시오. SHAP TreeExplainer를 초기화하십시오. 이상 탐지 모델과 설명 가능성 프레임워크 간의 통합이 성공적으로 이루어졌는지 확인하십시오.
- 배경 샘플을 선택합니다. 훈련 데이터셋에서 대표 샘플 1,0개를 무작위로 선택합니다. 선택한 샘플을 SHAP 배경 데이터셋으로 사용합니다. SHAP 값을 계산합니다. 검출된 모든 이상치에 대해 SHAP 값을 산출합니다. 이상 예측에 대한 개별 특성의 기여도를 측정합니다. 추가 분석을 위해 SHAP 출력값을 저장합니다.
- 전역 설명을 생성합니다. 전반적인 특성 중요도를 보여주는 SHAP 요약 플롯을 작성합니다. 평균 절대 SHAP 값을 기반으로 SHAP 막대 그래프를 생성합니다. 영향력이 큰 특성에 대해 SHAP 의존성 플롯을 생성합니다.
- 국소적 설명을 생성합니다. 대표적인 이상 이동 이벤트를 선택합니다. SHAP force plot과 waterfall plot을 생성합니다. 각 이상 현상의 원인이 되는 특성 기여도를 시각화합니다.
- 해석 과정 중에 생성된 대표적인 설명 가능성 출력값은 다음에서 확인할 수 있습니다. 그림 5이러한 시각화 자료는 전역 특성 중요도, 특성 기여도 순위, 영향력 있는 보안 특성 간의 의존 관계, 그리고 개별 마이그레이션 이상 징후에 대한 국소적 설명을 보여줍니다.
- 보안 특성의 순위를 매깁니다. 모든 특성에 대해 평균 절대 SHAP 값을 계산합니다. 이상 탐지에 대한 기여도에 따라 특성의 순위를 정합니다. 마이그레이션 보안에 영향을 미치는 가장 영향력 있는 보안 지표를 식별합니다. 표 5 SHAP 기반의 특성 중요도 순위를 요약합니다.
- 설명 일관성을 검증하십시오. 다섯 번의 독립적인 실험 실행에 대해 SHAP 분석을 반복하십시오. 설명의 안정성과 일관성을 측정하십시오. 반복 분석 시 특성 순위가 안정적으로 유지되는지 확인하십시오.
참고: 표 6 설명 가능한 이상 탐지 과정에서 빈번하게 발생하는 문제점과 그에 따른 권장 해결 방안을 제공합니다.
| 특징 | 설명 | 목적 |
| 액세스 빈도 | 마이그레이션 중 사용자 액세스 요청 횟수 | 비정상적인 액세스 행위 탐지 |
| 로그인 실패 횟수 | 인증 실패 시도 횟수 | 브루트 포스 또는 무단 액세스 시도 식별 |
| IP 주소 변경 | 소스 IP 주소의 변경 빈도 | 의심스러운 네트워크 행위 탐지 |
| 세션 지속 시간 | 마이그레이션 중 사용자 세션의 길이 | 비정상적인 세션 활동 식별 |
| 데이터 전송량 | 마이그레이션 중 전송된 데이터 양 | 이례적인 데이터 이동 또는 유출 탐지 |
표 3: 설명 가능한 이상 탐지를 위해 사용된 보안 텔레메트리 기능. 이 표는 데이터베이스 마이그레이션 동안 모니터링된 보안 기능, 해당 의미, 측정 방법, 그리고 이들이 이상 탐지 및 설명 가능성 분석에 어떻게 도움이 되었는지를 보여줍니다.
| 매개변수 | 값 | 설명 |
| 알고리즘 | 아이솔레이션 포레스트 (Isolation Forest) | 이상 탐지 모델 |
| n_estimators | 100 | 고립 트리 수 |
| 오염 | 0.02 | 예상 이상치 비율 |
| 최대 샘플 수 | 자동 | 나무당 사용된 시료 수 |
| 랜덤 상태(random_state) | 42 | 재현성 시드 |
| 부트스트랩 | 거짓 | 비복원 추출 |
| 훈련 세트 | 70% | 모델 학습 데이터 |
| 검증 세트 | 15% | 하이퍼파라미터 검증 |
| 테스트 세트 | 15% | 최종 모델 평가 |
표 4: 보안 데이터베이스 마이그레이션 중 이상 징후 탐지에 사용된 Isolation Forest의 설정. 이 표는 데이터셋 분할 방식, 오염도(contamination) 수준, 추정기(estimator) 수, 랜덤 시드 및 평가 설정 등 Isolation Forest 모델 학습을 위한 하이퍼파라미터 설정을 상세히 나타냅니다.
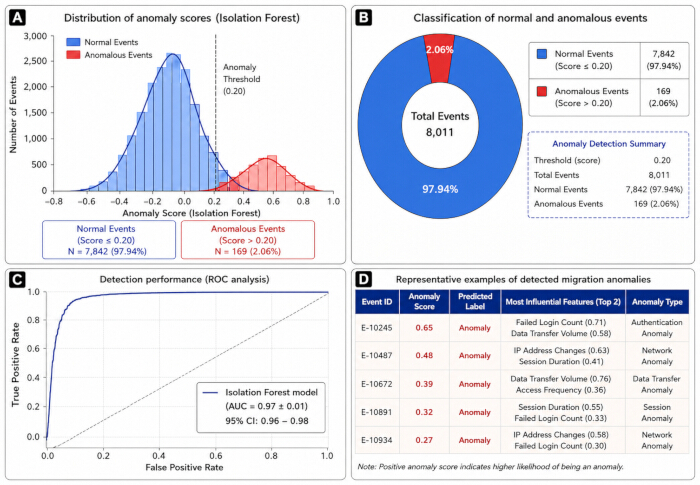
그림 4: 안전한 클라우드 데이터 마이그레이션 중 이상 탐지 프레임워크의 대표 출력 결과. (A) 이상치 임계값을 나타내는 Isolation Forest 이상치 점수의 분포. (B) 이동 사건을 정상 및 비정상 범주로 분류함. (C) Isolation Forest 모델의 성능을 보여주는 수신자 조작 특성(ROC) 곡선 (AUC = 0.97 ± 0.01). (D) 이상치 점수, 예측 라벨, 영향력 있는 보안 특성 및 이상 범주를 보여주는 대표적인 이상 마이그레이션 이벤트. 이 그림은 저자들이 Python 3.1(Matplotlib 3.9)을 사용하여 생성하고 Microsoft PowerPoint(Microsoft 365)를 사용하여 서식을 지정하였습니다. 이 그림의 더 큰 버전을 보려면 여기를 클릭하십시오.
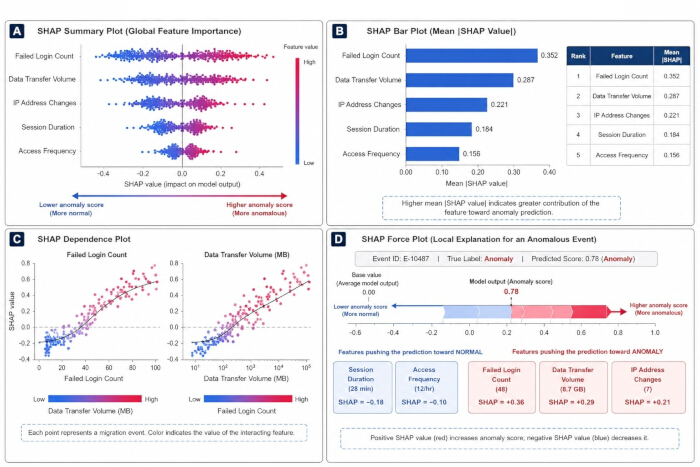
그림 5: 이상 해석 중에 생성된 SHAP 기반 설명 가능성 출력 예시. (A) 전역적으로 가장 중요한 특성들을 강조하는 SHAP 요약 도표. (B) 평균 절대 SHAP 값을 기준으로 한 보안 기능의 순위. (C) 로그인 실패 횟수와 데이터 전송량이 이상 징후 예측에 어떻게 영향을 미치는지 보여주는 SHAP 의존성 도표. ()D) 전형적인 비정상 이동 이벤트에 대한 국소적 설명을 제공하는 SHAP 포스 플롯(force plot). 이 차트들은 제안된 이상 탐지 모델의 전역적 및 국소적 해석 가능성을 보여준다. 이 그림은 저자들이 Python 3.1 (Matplotlib 3.9)을 사용하여 생성하고 Microsoft PowerPoint (Microsoft 365)를 사용하여 서식을 지정하였다. 이 그림의 더 큰 버전을 보시려면 여기를 클릭하십시오.
| 순위 | 특성 | 평균 절대 SHAP 값 | 해석 |
| 1 | 로그인 실패 횟수 | 0.352 | 이상 활동의 가장 영향력 있는 지표 |
| 2 | 데이터 전송량 | 0.287 | 이상 탐지에 크게 기여함 |
| 3 | IP 주소 변경 횟수 | 0.21 | 의심스러운 네트워크 동작을 나타냄 |
| 4 | 세션 지속 시간 | 0.184 | 비정상적인 사용자 세션과 연관됨 |
| 5 | 접속 빈도 | 0.156 | 특이한 접속 패턴을 반영함 |
표 5: 보안 텔레메트리 데이터의 SHAP 특성 중요도 점수.이 표는 평균 절대 SHAP 값에 따른 보안 특성 순위를 보여주며, 이상 징후 예측에 대한 각각의 기여도를 나타냅니다.
| 호수 | 가능한 원인 | 권장 솔루션 |
| 소수의 이상 징후 검출됨 | 오염 파라미터가 너무 낮음 | 오염 임계값을 높이고 모델을 재학습시키십시오. |
| 높은 위양성률 | 노이즈가 심하거나 일관성이 없는 마이그레이션 로그 | 모델 학습 전 로그 데이터를 정제하고 보안 특성을 정규화하십시오. |
| 불안정한 SHAP 설명 | 불충분한 배경 시료 | SHAP에서 사용하는 대표 배경 샘플의 수를 늘리십시오. |
| 낮은 이상 탐지 정확도 | 특성 불균형 또는 부적절한 전처리 | 특징 정규화, 균형 조정 및 품질 관리 절차를 적용하십시오. |
| 느린 모델 수렴 | 대규모 데이터 세트 또는 제한된 컴퓨팅 자원 | 하이퍼파라미터를 최적화하거나 GPU/병렬 처리를 사용하십시오. |
| 통신 실패 | 모니터링 중 네트워크 불안정성 | 보안 통신 채널을 확인하고 동기화를 반복하십시오. |
| 누락된 보안 기능 | 불완전한 로그 수집 | 특징 추출 전 로그 소스를 검증하고 특징 데이터셋을 재생성하십시오. |
표 6: 설명 가능한 인공지능(Explainable Artificial Intelligence) 기반 보안 데이터베이스 마이그레이션 문제 해결 가이드. 이 표는 전형적인 구현 문제, 가능한 원인, 진단 징후, 권장 조치, 그리고 프로토콜 실행 및 재현성 결과로 예상되는 성과를 요약하여 제공합니다.
7. 성능 평가
참고: 이 섹션에서는 베이스라인 마이그레이션 프레임워크와 제안된 제로 트러스트 설명 가능한 AI 기반 마이그레이션 프레임워크를 비교하는 데 사용된 실험 절차를 설명합니다. 성능 평가는 동일한 실험 조건 하에서 보안성, 이상 탐지 능력, 마이그레이션 효율성 및 통계적 검증을 포함합니다.
- 공정한 성능 비교가 가능하도록 기준 환경과 제안 환경 모두를 동일한 조건으로 구성하십시오.
- 전형적인 마이그레이션 환경을 구성하십시오. 유효 기간이 24시간 이상인 장기 정적 자격 증명을 설정하십시오. 데이터베이스 액세스를 위해 퍼블릭 네트워크 엔드포인트를 활성화하십시오. AI 기반 이상 탐지 및 설명 가능성 메커니즘을 비활성화하십시오. 전형적인 보안 로그를 사용하여 마이그레이션 활동을 수동으로 모니터링하십시오. 추후 성능 비교를 위해 마이그레이션 이벤트를 기록하십시오.
- 제로 트러스트 마이그레이션 프레임워크를 구성하십시오. 마이그레이션 완료 후 자동으로 만료되는 일시적 최소 권한 자격 증명을 활성화하십시오. 모든 공용 네트워크 엔드포인트를 비활성화하십시오. 보안 채널을 사용하여 프라이빗 네트워크 통신을 활성화하십시오.
- 학습된 Isolation Forest 이상 탐지 모델을 배포하십시오. 모델 해석을 위해 SHAP TreeExplainer를 활성화하십시오. 마이그레이션 전 과정에 걸쳐 자동화된 보안 모니터링을 구성하십시오. 실행 전 모든 마이그레이션 구성 요소 간의 보안 통신을 확인하십시오.
- 프레임워크의 재현성을 평가하기 위해 제어된 조건 하에서 반복적인 마이그레이션 실험을 수행하십시오.
- 마이그레이션 실험을 수행하십시오. 베이스라인 환경과 제안된 환경 모두에 대해 10회의 독립적인 마이그레이션 실험을 실시하십시오. 모든 실험 전반에 걸쳐 하드웨어, 소프트웨어 및 네트워크 구성을 동일하게 유지하십시오.
- 각 실험 실행 시 10 GB의 헬스케어 데이터를 마이그레이션하십시오. 모든 실험은 동일한 워크로드 조건 하에서 반복하십시오. 모든 실험 동안 보안 이벤트, 마이그레이션 로그, 이상 징후 탐지 출력 및 실행 시간을 기록하십시오.
- 마이그레이션 무결성을 검증하십시오. 마이그레이션 전후로 SHA-256 체크섬을 계산하십시오. 모든 마이그레이션 실험 후 데이터 무결성이 완벽한지 확인하십시오. 체크섬 검증 결과를 기록하십시오.
- 비교 평가를 위해 정량적 보안, 마이그레이션 및 이상 탐지 지표를 산출하십시오.
- 보안 성능을 측정합니다. 자격 증명 노출 시간을 측정합니다. 마이그레이션 중 노출된 자격 증명의 수를 계산합니다. 침해 사고 탐지 시간을 측정합니다. 공용 네트워크 노출 시간을 기록합니다.
- 이상 탐지 성능을 평가합니다. 이상 탐지 정확도, 정밀도, 재현율, F1-스코어 및 수신자 작동 특성 곡선 아래 면적(AUC)을 계산합니다. 마이그레이션 성능을 평가합니다. 총 마이그레이션 지연 시간을 측정하고 마이그레이션 처리량을 계산합니다. 보안 메커니즘으로 인해 발생하는 통신 오버헤드를 기록합니다.
- 통계적 검증을 수행합니다. 모든 성능 지표에 대해 평균과 표준편차를 계산합니다. 95% 신뢰 구간을 산출합니다. 기저 프레임워크와 제안된 프레임워크를 비교하기 위해 대응표본 Student t-검정을 수행합니다. p-값 기준으로 통계적 유의성을 고려합니다. < 0.05. 실험 비교 과정에서 생성된 대표적인 성능 평가 결과는 다음 그림(또는 표)에 제시되어 있습니다. 그림 6.
- 표 7 베이스라인과 제안된 마이그레이션 프레임워크 간의 정량적 성능 비교를 요약합니다.
표 8 보안 데이터베이스 마이그레이션 중에 발생하는 일반적인 구현 문제와 그 가능한 원인, 그리고 권장되는 시정 조치를 요약합니다.
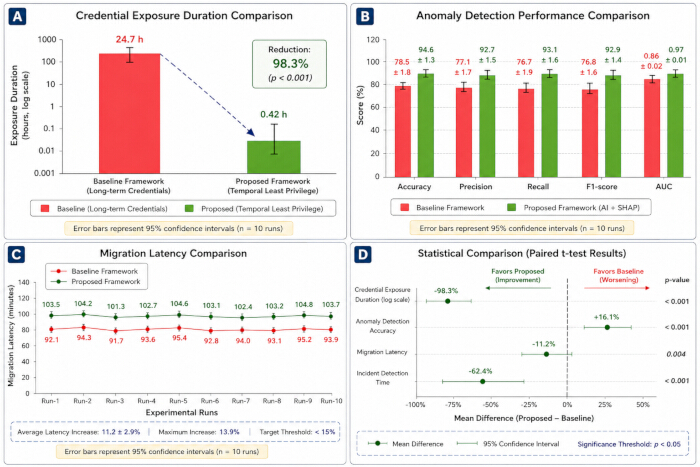
그림 6: 기존 마이그레이션 프레임워크와 제안된 제로 트러스트 및 설명 가능한 AI 기반 보안 클라우드 마이그레이션 프레임워크 간의 성능 비교. (A) 장기 자격 증명과 일시적 최소 권한 자격 증명을 이용한 자격 증명 노출 시간의 비교. (B정확도, 정밀도, 재현율, F1-스코어 및 AUC를 포함한 이상 탐지 성능 지표의 비교.C) 10회의 독립적인 실험 실행 간 이동 지연 시간(migration latency) 비교 결과, 지연 시간 증가분이 사전 정의된 허용 임계값 미만으로 유지되었음을 보여준다. (D) 대응표본 t-검정(paired Student's t-tests)을 이용한 주요 성능 지표의 통계적 비교로, 평균 차이와 95% 신뢰구간을 보여줌. 오차 막대는 10회의 독립적인 실험 반복 측정값에서 얻은 95% 신뢰구간을 나타냄. 이 그림은 저자가 Python 3.1 (Matplotlib 3.9)을 사용하여 생성하고 Microsoft PowerPoint (Microsoft 365)를 사용하여 서식을 지정함. 이 그림의 확대 버전을 보시려면 여기를 클릭하십시오.
| 성능 지표 | 기초 프레임워크 (평균 ± 표준편차) | 제안된 프레임워크 (평균 ± 표준편차) | 개선 | 95% 신뢰구간 | p-값 |
| 자격 증명 노출 시간 (h) | 24.70 ± 1.32 | 0.42 ± 0.18 | 98.3% 감소 | 23.6–24.9 | <0.001 |
| 이상 탐지 정확도 (%) | 72.4 ± 2.1 | 94.6 ± 1.3 | +22.2% | 20.8–23.5 | <0.001 |
| 정밀도 (%) | 68.1 ± 2.5 | 92.7 ± 1.5 | +24.6% | 23.1–26.0 | <0.001 |
| 재현율 (%) | 70.3 ± 2.4 | 93.1 ± 1.6 | +22.8% | 21.4–24.2 | <0.001 |
| F1-스코어 (%) | 69.2 ± 2.2 | 92.9 ± 1.4 | +23.7% | 22.3–25.0 | <0.001 |
| 곡선 아래 면적(AUC) | 0.78 ± 0.03 | 0.97 ± 0.01 | +0.19 | 0.17–0.21 | <0.001 |
| 이동 지연 시간 (분) | 87.6 ± 3.2 | 97.4 ± 2.9 | 1.2% 간접비 | 8.9–10.7 | 0.002 |
| 데이터 무결성 (%) | 99.8 | 100.0 | 0.2% 개선 | 0.1–0.3 | 0.031 |
| 공공 네트워크 노출 | 활성화됨 | 제거됨 | 10% 제거됨 | 제공된 텍스트가 없습니다. 번역할 소스 텍스트를 입력해 주세요. | <0.001 |
표 7: 기준 및 제안된 보안 데이터베이스 마이그레이션 프레임워크: 성능 비교. 이 표는 프로토콜 검증 과정에서 정량적으로 평가된 자격 증명 노출 시간, 이상 징후 탐지 효율성, 마이그레이션 지연 시간, 데이터 무결성 및 보안 강화 항목을 보여줍니다.
| 문제 | 가능한 원인 | 권장 해결 방법 |
| 마이그레이션 인증 실패 | 임시 자격 증명 만료 또는 유효하지 않음 | 임시 자격 증명을 다시 생성하고 마이그레이션을 재시작하기 전에 IAM 정책을 확인하십시오. |
| 높은 마이그레이션 지연 시간 | 네트워크 혼잡 또는 대역폭 부족 | 네트워크 라우팅을 최적화하고, 트래픽이 적은 시간대에 마이그레이션을 예약하며, 엔드포인트 연결성을 확인하십시오. |
| 이상 징후 알림의 위양성(False-positive) 발생 | Isolation Forest 오염 임계값 설정 부적절 | 검증 데이터셋을 사용하여 contamination 파라미터를 조정하고 모델을 재학습시키십시오. |
| 불안정한 SHAP 설명 | 배경 샘플 부족 또는 대표성 부족 | SHAP 배경 샘플 크기를 늘리고 대표성 있는 샘플링을 보장하십시오. |
| 데이터 무결성 불일치 | 마이그레이션 중단 또는 데이터 전송 손상 | SHA-256 체크섬 값과 소스/대상 일관성을 검증한 후 마이그레이션을 다시 실행하십시오. |
| 보안 엔드포인트 연결 실패 | 방화벽 또는 TLS 설정 오류 | SSL/TLS 인증서, 방화벽 규칙 및 프라이빗 엔드포인트 설정을 확인하십시오. |
| 낮은 이상 징후 탐지 정확도 | 불완전한 특성 추출 또는 부적절한 전처리 | 특성 공학을 검토하고, 보안 특성을 정규화하며, 모델을 재학습시키십시오. |
| 모델 수렴 문제 | 부적절한 하이퍼파라미터 | 학습 파라미터를 조정하고 배포 전 모델 성능을 검증하십시오. |
표 8: 보안 헬스케어 데이터베이스 마이그레이션을 위한 문제 해결 가이드. 이 표에는 빈번하게 발생하는 마이그레이션 오류, 잠재적 원인, 권장되는 수정 조치 및 보안 마이그레이션 프로토콜의 안정적인 실행을 위해 기대되는 결과가 나열되어 있습니다.
액세스가 제한되었습니다. 이 콘텐츠를 보려면 로그인하거나 체험판을 시작하세요.
결과
실험 개요
제안된 설명 가능한 인공지능(XAI) 기반 보안 클라우드 데이터 마이그레이션 프로토콜은 28개의 관계형 데이터베이스 테이블에 분산되어 있으며 총 10 GB 규모인 약 2,000만 개의 전자 건강 기록(EHR) 레코드로 구성된 합성 헬스케어 데이터셋을 사용하여 평가되었습니다. 실험은 Amazon RDS PostgreSQL 16, 프라이빗 가상 프라이빗 클라우드(VPC) 네트워킹, TLS 1.3 암호화 통신 및 중앙 집중식 모니터링 서비스를 사용하는 Amazon Web Services(AWS) 클라우드 환경에서 수행되었습니다. 재현성을 보장하고 실험적 편향을 최소화하기 위해 동일한 하드웨어, 소프트웨어, 네트워크 및 워크로드 조건에서 10회의 독립적인 마이그레이션 실험을 실시하였습니다. 보고된 모든 성능 값은 10회 실험 실행의 평균값을 나타냅니다. 통계적 유의성은 Shapiro-Wilk 테스트를 통한 정규성 검증 후, 대응 표본 Studen...
액세스가 제한되었습니다. 이 콘텐츠를 보려면 로그인하거나 체험판을 시작하세요.
토론
본 연구에서는 제한된 실험 환경 내에서 제로 트러스트 보안 원칙, 시간 기반 최소 권한 액세스 제어, 설명 가능한 인공지능(XAI) 및 지속적인 보안 모니터링을 통합한 재현 가능하고 안전한 클라우드 데이터베이스 마이그레이션 프로토콜을 개발하였습니다. 본 논문의 목적은 새로운 마이그레이션 알고리즘을 제시하는 것이 아니며, 따라서 저자들은 연구자와 실무자가 명확하게 기술된 절차적 단계를 통해 안전한 헬스케어 데이터베이스 마이그레이션을 수행, 평가 및 재현할 수 있도록 하는 표준화된 워크플로를 주로 제시합니다. 프로토콜 구현의 성공 여부는 몇 가지 매우 중요한 단계의 세심한 수행에 달려 있습니다. 정밀한 위협 모델링은 마이그레이션 대상 자산, 공격자의 침입 경로, 그리고 효과적인 보안 제어 세트를 파악하는 데 큰 도움이 되며, 이 모든 과정은 마이그레이션 이전에 수행됩니다. 데이터 전송 전에는 구조적 불일치와 스키마 드리프트를 방지하기 위해 데이터베이스 스키마 검증 단계를 반드시 완료해야 합니다. 마이그레이션 측면에서는 시간적 최소 ...
액세스가 제한되었습니다. 이 콘텐츠를 보려면 로그인하거나 체험판을 시작하세요.
공개 사항
저자들은 본 연구에서 보고된 작업에 영향을 미칠 수 있는 경쟁적인 재정적 이익, 상업적 관계 또는 개인적 관계가 없음을 밝힙니다. 저자들은 공개할 이해상충 사항이 없습니다. 본 연구에서 제시된 방법론을 재현하는 데 필요한 모든 자료는 GitHub 저장소에서 공개적으로 이용 가능합니다. 해당 저장소 주소는 https://github.com/priyankanalawade896-tech/XAI-Secure-Cloud-Data-Migration 입니다. 이 저장소에는 합성 생성된 벤치마크 데이터만 포함되어 있으며, 실제 환자 정보, 보호 대상 건강 정보 또는 식별 가능한 의료 기록은 포함되어 있지 않습니다.
감사의 글
저자들은 본 프로토콜의 개발 및 평가 과정에서 각 소속 기관이 제공한 제도적 지원에 감사드립니다. 또한, 제안된 보안 클라우드 데이터 마이그레이션 프레임워크의 실험적 검증을 지원한 기관 내 컴퓨팅 시설 및 클라우드 컴퓨팅 리소스의 사용에 감사드립니다.
본 연구는 외부 지원금을 받지 않았습니다. 본 연구는 저자들의 소속 기관에서 제공한 기관 연구 시설 및 컴퓨팅 리소스를 사용하여 수행되었습니다. 공공, 상업 또는 비영리 자금 지원 기관으로부터 어떠한 보조금이나 재정적 지원도 받지 않았습니다.
액세스가 제한되었습니다. 이 콘텐츠를 보려면 로그인하거나 체험판을 시작하세요.
재료
| 이름 | 회사 | 카탈로그 번호 | 댓글 |
|---|---|---|---|
| AES 암호화 | NIST | AES-256 | 저장 데이터 암호화 |
| Amazon RDS PostgreSQL | Amazon Web Services | PostgreSQL 16 | 대상 데이터베이스 |
| 클라우드 플랫폼 | Amazon Web Services | AWS | 클라우드 인프라스트럭처 |
| CloudWatch | Amazon Web Services | 최신 안정 버전 | 모니터링 및 로깅 |
| Docker | Docker Inc. | 27.0 | 컨테이너화 |
| Faker | Faker Developers | 30.0 | 합성 데이터 생성 |
| GPU | NVIDIA | RTX 4090 | 24 GB VRAM |
| Matplotlib | Matplotlib Developers | 3.9 | 시각화 |
| NumPy | NumPy Developers | 1.26 | 수치 처리 |
| 운영 체제 | Canonical | Ubuntu 22.04 LTS | 시스템 환경 |
| Pandas | PyData | 2.2 | 데이터 처리 |
| PostgreSQL | PostgreSQL Global Development Group | 16 | 소스 데이터베이스 |
| Python | Python Software Foundation | 3.11 | 프로그래밍 언어 |
| Scikit-learn | Scikit-learn Developers | 1.5 | 머신러닝 |
| SHAP | SHAP Developers | 0.46 | 설명 가능한 AI |
| Terraform | HashiCorp | 1.8 | 인프라 프로비저닝 |
| TLS | IETF | TLS 1.3 | 전송 데이터 암호화 |
| 가상 프라이빗 클라우드 | Amazon Web Services | VPC | 프라이빗 네트워크 환경 |
| 워크스테이션 | Dell/HP | NA | Intel Xeon Gold 6226R, 64 GB RAM, 1 TB SSD |
참고문헌
- Kindervag J. Build security into your network's DNA: The Zero Trust Network Architecture. Cambridge (MA): Forrester Research; 2010.
- Rose S, Borchert O, Mitchell S, Connelly S. Zero Trust Architecture. NIST Special Publication 800-207. Gaithersburg (MD): National Institute of Standards and Technology; 2020. doi:10.6028/NIST.SP.800-207.
- Rieke N, et al. The future of digital health with federated learning. NPJ Digit Med. 2020;3:119. doi:10.1038/s41746-020-00323-1.
- Kairouz P, McMahan HB, Avent B, Bellet A, Bennis M, Bhagoji AN, et al. Advances and open problems in federated learning. Found Trends Mach Learn. 2021;14(1-2):1-210. doi:10.1561/2200000083.
- Nguyen DC, Ding M, Pathirana PN, Seneviratne A, Li J, Niyato D, et al. Privacy-preserving federated learning: A comprehensive survey. IEEE Commun Surv Tutor. 2021;23(3):1622-1651. doi:10.1109/COMST.2021.3075434.
- Sarker IH. AI-driven cybersecurity: An overview, security intelligence modeling, and research directions. SN Comput Sci. 2021;2:173. doi:10.1007/s42979-021-00557-0.
- Kuo AM. Opportunities and challenges of cloud computing to improve health care services. J Med Internet Res. 2011;13(3):e67. doi:10.2196/jmir.1867.
- Kota TK. Cloud migration for healthcare data: Challenges and solutions. Nanotechnol Percept. 2024;20:3048-3062.
- Rancea A, Anghel I, Cioara T. Edge computing in healthcare: Innovations, opportunities, and challenges. Future Internet. 2024;16(9):329.
- Mersha M, et al. Explainable artificial intelligence: A survey of needs, techniques, applications, and future direction. Neurocomputing. 2024;599:128111. doi:10.1016/j.neucom.2024.128111.
- Mennella C, Maniscalco U, De Pietro G, Esposito M. Ethical and regulatory challenges of AI technologies in healthcare: A narrative review. Heliyon. 2024;10(4):e26297. doi:10.1016/j.heliyon.2024.e26297.
- Roppelt JS, Kanbach DK, Kraus S. Artificial intelligence in healthcare institutions: A systematic literature review on influencing factors. Technol Soc. 2024;76:102443. doi:10.1016/j.techsoc.2023.102443.
- Lekkala S, Avula R, Gurijala P. Next-Gen firewalls: Enhancing cloud security with generative AI. J Artif Intell Cloud Comput. 2024;3(4):1-9. doi:10.47363/JAICC/2024(3)404.
- Al-Hammuri K, Gebali F, Kanan A. ZTCloudGuard: Zero Trust context-aware access management framework to avoid medical errors in the era of generative AI and cloud-based health information ecosystems. AI. 2024;5(3):1111-1131. doi:10.3390/ai5030055.
- Pfeifer B, Sirocchi C, Bloice MD, Kreuzthaler M, Urschler M. Federated unsupervised random forest for privacy-preserving patient stratification. Bioinformatics. 2024;40(Suppl 2):ii198-ii207. doi:10.1093/bioinformatics/btae382.
- Li T, Sahu AK, Talwalkar A, Smith V. Federated learning: Challenges, methods, and future directions. IEEE Signal Process Mag. 2020;37(3):50-60. doi:10.1109/MSP.2020.2975749.
- Lundberg SM, Lee SI. A unified approach to interpreting model predictions. In: Proceedings of the 31st International Conference on Neural Information Processing Systems (NeurIPS); 2017. p. 4768-4777.
- Ribeiro MT, Singh S, Guestrin C. "Why should I trust you?": Explaining the predictions of any classifier. In: Proceedings of the 22nd ACM SIGKDD International Conference on Knowledge Discovery and Data Mining; 2016. p. 1135-1144. doi:10.1145/2939672.2939778.
- Ortigossa ES, Gonçalves T, Nonato LG. Explainable artificial intelligence (XAI)—From theory to methods and applications. IEEE Access. 2024;12:80799-80846. doi:10.1109/ACCESS.2024.3409843.
- Chaddad A, et al. Explainable, domain-adaptive, and federated artificial intelligence in medicine. IEEE/CAA J Autom Sin. 2023;10(4):859-876. doi:10.1109/JAS.2023.123123.
- Albshaier L, Almarri S, Albuali A. Federated learning for cloud and edge security: A systematic review of challenges and AI opportunities. Electronics. 2025;14(5):1019. doi:10.3390/electronics14051019.
- Vani MS, Sudhakar RV, Mahendar A, et al. Personalized health monitoring using explainable AI: Bridging trust in predictive healthcare. Sci Rep. 2025;15:31892. doi:10.1038/s41598-025-15867-z.
- Zakhmi K, et al. Evolving Zero Trust architectures for AI-driven cyber threats in healthcare and other high-risk data environments: A systematic review. Cureus. 2025;17(6):e85446. doi:10.7759/cureus.85446.
- Selvaperumal D, et al. Artificial intelligence-enabled zero-trust cyber security framework for smart healthcare infrastructure. Int J Artif Intell Mach Learn. 2026;6(2 Suppl):204-217. doi:10.51483/IJAIML.6.2s.2026.204-217.
- Abbas SR, Seol H, Abbas Z, Lee SW. Exploring the role of artificial intelligence in smart healthcare: A capability and function-oriented review. Healthcare (Basel). 2025;13(14):1642. doi:10.3390/healthcare13141642.
- Al-Nafjan A, et al. Artificial intelligence in predictive healthcare: A systematic review. J Clin Med. 2025;14(19):6752. doi:10.3390/jcm14196752.
- Qureshi SS, et al. Advanced AI-driven intrusion detection for securing cloud-based industrial IoT. Egypt Inform J. 2025;30:100644. doi:10.1016/j.eij.2025.100644.
- Chen T, Guestrin C. XGBoost: A scalable tree boosting system. In: Proceedings of the 22nd ACM SIGKDD International Conference on Knowledge Discovery and Data Mining; 2016. p. 785-794. doi:10.1145/2939672.2939785.
- Liu FT, Ting KM, Zhou ZH. Isolation Forest. In: Proceedings of the 8th IEEE International Conference on Data Mining; 2008. p. 413-422. doi:10.1109/ICDM.2008.17.
- Abadi M, Agarwal A, Barham P, Brevdo E, Chen Z, Citro C, et al. TensorFlow: A system for large-scale machine learning. In: Proceedings of the 12th USENIX Symposium on Operating Systems Design and Implementation (OSDI); 2016. p. 265-283.
액세스가 제한되었습니다. 이 콘텐츠를 보려면 로그인하거나 체험판을 시작하세요.