Deze methode presenteert een uitgebreid framework op basis van uitlegbare kunstmatige intelligentie (XAI) om veilige migratie van healthcare-cloudgegevens mogelijk te maken, waarbij gebruik wordt gemaakt van een synthetische dataset voor de gezondheidszorg binnen een gecontroleerde cloudomgeving. Het resultaat is een prototype dat zero-trust-beveiliging, tijdsgebonden toegangscontrole en uitlegbare anomaliedetectie combineert om de transparantie en beveiliging van de migratie te ondersteunen.
Een abonnement op JoVE is vereist om deze inhoud te bekijken. Log in of start vandaag met uw gratis proefperiode.
Methodenartikel
Een experimenteel protocol voor beveiligde clouddatamigratie op basis van uitlegbare AI met behulp van synthetische gezondheidszorggegevens
In dit artikel
Samenvatting
Samenvatting
Binnen gezondheidszorgsystemen vindt steeds vaker cloud datamigratie plaats, maar dit verandert ook de perioden waarin datatransfer waarschijnlijk het grootste risico vormt op het gebied van beveiliging. Dit artikel beschrijft een reproduceerbaar protocol voor beveiligde cloud datamigratie op basis van uitlegbare kunstmatige intelligentie (XAI), gebruikmakend van een synthetische dataset voor de gezondheidszorg en een gecontroleerde cloudomgeving. Het ontwikkelde framework combineert zero-trust-architectuur, tijdelijke minimale privileges, versleutelde communicatie, gecentraliseerde monitoring en uitlegbare anomaliedetectie om een veiligere, transparantere en beter auditeerbare migratie te bewerkstelligen. De tests maken gebruik van een dataset van 10 GB met synthetische elektronische patiëntendossiers, bestaande uit ongeveer 20 miljoen records verdeeld over 28 relationele tabellen. Het migratieproces werd uitgevoerd op Amazon Web Services (AWS) met PostgreSQL-databases en private virtuele netwerken. Voor de anomaliedetectie is Isolation Forest ingezet, en Shapley additive explanations (SHAP) werd gebruikt voor de veilige interpretatie van gebeurtenissen. Het framework is geëvalueerd over tien afzonderlijke migratiepogingen aan de hand van metrieken zoals de duur van blootstelling van inloggegevens, de tijd tot detectie van incidenten, de nauwkeurigheid van de anomaliedetectie, de migratielatentie en de dataintegriteit. Onder de geteste configuratie werd de blootstelling van inloggegevens gereduceerd van 24 u naar 1 u (een reductie van 95,8%), was de nauwkeurigheid van de anomaliedetectie 97,4%, werd de tijd tot detectie van incidenten teruggebracht tot ongeveer 15 min en bleef 100% van de dataintegriteit behouden door middel van checksum-validatie. De strengere beveiligingsmaatregelen resulteerden echter in een gemiddelde toename van de migratielatentie met 11%. Deze resultaten tonen de potentie aan van het combineren van uitlegbare AI met beveiligde cloudmigratie-workflows voor het beheer van gezondheidszorggegevens.
Inleiding
Cloud computing is tegenwoordig een integraal onderdeel van gezondheidszorgsystemen wereldwijd en biedt schaalbare opslag, rekenbronnen en de mogelijkheid om gezondheidsgegevens uit te wisselen, beslissingsondersteunende systemen te ondersteunen en gezondheidsanalyses via de cloud mogelijk te maken1,2,3. Omdat veel zorginstellingen hun informatiesystemen moderniseren, is de overstap naar de cloud een essentiële stap geworden om hun gevoelige gezondheidsgegevens, die in oudere on-premises systemen zijn opgeslagen, naar de cloud over te dragen4. Een correcte migratie leidt tot een eenvoudiger gegevensbeheer, een efficiëntere uitvoering van operaties en ondersteuning voor analyses met een hogere graad van intelligentie, maar tegelijkertijd kunnen de ernstige beveiligings- en privacyrisico's die gepaard gaan met het verplaatsen van gegevens van de ene naar de andere locatie niet genegeerd worden5.
De migratiefase is een berucht kwetsbaar moment in de levenscyclus van gegevens, aangezien gezondheidszorggegevens vanwege de aard van het proces actief over systemen en netwerken worden verplaatst6. Daarnaast kunnen organisaties tijdens de migratiefase worden blootgesteld aan dreigingen zoals het hacken van inloggegevens, ongeautoriseerde toegang, onderschepping van gegevens, manipulatieschema's en zelfs gegevensverlies6,7. Zorgomgevingen zijn minder immuun voor dergelijke risico's, omdat patiëntinformatie zeer gevoelig is en daarom de hoogste graad van naleving van regelgevende en beveiligingsmaatregelen vereist8,9. Zonder deze maatregelen is het niet haalbaar om de vertrouwelijkheid, integriteit en verantwoordelijkheid van gegevens te garanderen als de migratieworkflow niet is beveiligd en observeerbaar is gemaakt10,11.
Er zijn verschillende beveiligingskaders en standaarden ontwikkeld om de beveiliging van de cloud te verbeteren. Zo richt de Zero Trust Architecture van het National Institute of Standards and Technology (NIST) zich volledig op het continu verifiëren van gebruikers, apparaten en diensten12, terwijl cloud-adoptiekaders richtlijnen bieden voor governance, identiteitsbeheer, versleuteling en monitoring13. In feite concentreren de huidige methoden voor cloudbeveiliging zich op automatisering, infrastructure-as-code en continue monitoring14,15. Hoewel dergelijke benaderingen zijn gebaseerd op waardevolle beveiligingsprincipes, richten zij zich grotendeels op algemene cloudimplementatie en operationele omgevingen in plaats van op het migratieproces zelf16. In werkelijkheid bieden zij nauwelijks stapsgewijze, gedetailleerde en reproduceerbare procedures voor het uitvoeren van beveiligde workflows voor de migratie van cloudgegevens in de gezondheidszorg die identiteitsbeheer, veilige gegevensoverdracht, validatie, monitoring en hardening na migratie combineren17.
Anomaliedetectie via machine learning is erkend als een nuttige technologie voor beveiligingsmonitoring van cloudomgevingen. Het detecteert abnormale systeemactiviteit evenals potentiële beveiligingsincidenten18. Toch zijn veel methoden voor anomaliedetectie gesloten systemen die er niet in slagen om verklaringen te geven voor de rationale achter het markeren van een beveiligingsevenement19. Het onvermogen om beslissingen van het systeem te verklaren, vermindert de geloofwaardigheid voor beheerders, maakt auditing moeilijk en verlaagt de waarde van geautomatiseerde beveiligingsbeslissingen in sterk gereguleerde zorgomgevingen20. Methoden voor uitlegbare kunstmatige intelligentie (XAI), zoals SHapley Additive exPlanations (SHAP) en Local Interpretable Model-agnostic Explanations (LIME), bieden niet alleen heldere verklaringen voor voorspellingen van machine learning, maar vergroten ook het begrip, de verantwoordelijkheid en het vertrouwen in beveiligingsmonitoringsystemen21,22.
Hoewel cloudbeveiliging en uitlegbare AI grote stappen hebben gezet, is er nog steeds een tekort aan reproduceerbare experimentele protocollen die beveiligde migratiecontroles combineren met uitlegbare beveiligingsmonitoring ten behoeve van integratie23. Bestaand onderzoek richt zich hoofdzakelijk op enkelvoudige componenten, zoals versleuteling, toegangscontrole, anomaliedetectie of cloudgovernance, en nergens wordt een geïntegreerde methodologie aangeboden die systematisch kan worden geïmplementeerd, geëvalueerd en gereproduceerd24. Bovendien hebben nauwelijks studies geprobeerd om zero-trust beveiligingsprincipes, temporele minimale bevoegdheden, gecentraliseerde observeerbaarheid en uitlegbare anomaliedetectie samen te brengen in één enkele workflow voor cloudmigratie in de gezondheidszorg25,26.
Dit artikel introduceert een framework op basis van Explainable AI voor veilige cloudgegevensmigratie in gezondheidszorgsystemen om dit hiaat te vullen. De voorgestelde architectuur maakt gebruik van een zero-trustmodel, tijdbeperkte toegang, beveiligde communicatie, centrale logging en monitoring, en SHAP-gebaseerde interpreteerbare anomaliedetectie in een goed geordend migratieproces27,28. Het protocol is een stapsgewijze handleiding voor het implementeren, monitoren en beoordelen van veilige gegevensmigratie in de gezondheidszorg onder experimentele omstandigheden. Door beveiligingscontroles te combineren met AI-interpreteerbare monitoring, beoogt het voorgestelde framework het niveau van transparantie, auditeerbaarheid en beveiliging gedurende de gehele migratiecyclus te verhogen29,30.
Toegang beperkt. Log in of start een proefperiode om deze inhoud te bekijken.
Protocol
Deze studie maakte gebruik van een volledig synthetische dataset voor de gezondheidszorg, gegenereerd voor de experimentele evaluatie van veilige datamigratie in de cloud. Er zijn geen echte patiëntgegevens, beschermde gezondheidsinformatie (PHI) of identificeerbare gezondheidsgegevens gebruikt. Daarom waren goedkeuring van de institutionele toetsingscommissie (IRB) en geïnformeerde toestemming niet vereist. Alle in deze studie gebruikte materialen zijn opgenomen in de Tabel met Materialen.
1. Overzicht
- Configureer een beveiligde cloudmigratieomgeving bestaande uit een bronlaag, een migratiehublaag, een doellaag, een netwerklaag, een laag voor identiteits- en toegangsbeheer, een observabiliteitslaag en een laag voor uitlegbare AI.
- Implementeer alle componenten binnen geïsoleerde cloudomgevingen om de beveiligde migratie van gezondheidsgegevens te ondersteunen. Richt versleutelde communicatiekanalen in tussen alle systeemcomponenten.
- Voer het protocol uit via datasetvoorbereiding, omgevingsconfiguratie, architectuurimplementatie, beveiligde migratie, anomaliebewaking en post-migratievalidatie. De algemene architectuur van het voorgestelde beveiligde clouddatamigratiekader op basis van uitlegbare AI is weergegeven in Figuur 1.
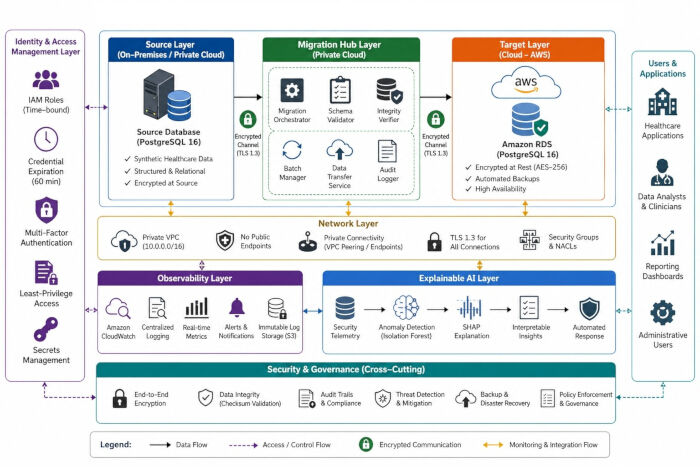
Figuur 1: Algemene architectuur van het beveiligde cloudgegevensmigratieframe-work voor gezondheidszorgsystemen, mogelijk gemaakt door uitlegbare kunstmatige intelligentie (XAI). Het raamwerk bestaat uit de laag voor identiteits- en toegangsbeheer, de bron-databasislaag, de migratiehub-laag, de doellaag voor de clouddatabase, de netwerkbeveiligingslaag, de observatielaag, de monitoringlaag voor uitlegbare AI en de overkoepelende beveiligings- en governancediensten. De architectuur integreert tijdelijke toegangscontrole op basis van het principe van minimale privileges, TLS 1.3-versleutelde communicatie, checksum-gebaseerde integriteitsverificatie, continue beveiligingsmonitoring en SHAP-gebaseerde uitlegbaarheid om een veilige, transparante en reproduceerbare migratie van zorgdatabases te realiseren. Deze figuur is door de auteurs gemaakt met Microsoft PowerPoint (Microsoft 365). Klik hier om een grotere versie van deze figuur te bekijken.
2. Configuratie van de computationele omgeving
- Configureer de computationele omgeving
- Bereid de computationele middelen voor die nodig zijn voor veilige cloudgegevensmigratie en monitoring op basis van uitlegbare AI.
- Installeer en configureer alle hardware, software, clouddiensten, databases, beveiligingstools en machine learning-bibliotheken die zijn vermeld in de Tabel met Materialen. Verifieer dat alle vereiste componenten operationeel zijn voordat het migratie-experiment wordt gestart.
- Configureer de cloudomgeving
- Setel een cloudomgeving in die veilig is voor de migratie van gezondheidsgegevens. Richt een private VPC in voor naadloze communicatie tussen de bron, de migratiehub en de doelsystemen. Gebruik sterke versleuteling, niet alleen wanneer gegevens worden opgeslagen, maar ook wanneer ze worden verzonden.
- Bereid de doeldatabase en migratiediensten voor volgens de details die worden vermeld in de Tabel met Materialen.
- Configureer identiteits- en toegangsbeheer. Configureer monitoring- en loggingdiensten.
3. Datasetvoorbereiding en -beschrijving
- Genereer een synthetische dataset voor de gezondheidszorg met behulp van de Faker Python-bibliotheek die in de Tabel van Materialen wordt vermeld. Configureer demografische kenmerken, waaronder de leeftijd, het geslacht, de etniciteit en de geografische locatie van de patiënt, aan de hand van vooraf gedefinieerde kansverdelingen.
- Genereer klinische informatie, waaronder diagnoses, laboratoriumresultaten, medicatie, allergieën, procedures en ziekenhuisopnames, waarbij realistische klinische relaties behouden blijven.
- Genereer longitudinale patiëntbezoeken door meerdere bezoeken aan individuele patiënten toe te wijzen volgens vooraf gedefinieerde bezoekfrequentieverdelingen.
- Genereer tijdstempels voor opnames, laboratoriumonderzoeken, medicatietoediening, ontslagbrieven en auditlogs met behulp van chronologische gebeurtenisvolgorde.
- Introduceer klinisch realistische ontbrekende waarden, dubbele records en uitschieters volgens vooraf gedefinieerde datakwaliteitsverdelingen.
- Vervang alle persoonlijk identificeerbare informatie door synthetische waarden die zijn gegenereerd met de Faker-bibliotheek. Valideer de referentiële integriteit en logische consistentie voordat de dataset wordt geëxporteerd. Exporteer de gevalideerde dataset in een PostgreSQL-compatibel SQL-formaat. Configureer de dataset om realistische migratiescenario's in de gezondheidszorg te ondersteunen. De kenmerken van de gegenereerde dataset zijn samengevat in Tabel 1.
- Definieer databaserelaties. Wijs Patient_ID toe als de primaire sleutel voor de patiëntentabel. Stel vreemde-sleutelrelaties vast tussen de tabellen voor patiënten, bezoeken, laboratorium, medicatie en auditlogs. Verifieer de referentiële integriteit over alle tabellen voordat de migratie wordt gestart.
- Simuleer realistische kenmerken van gezondheidszorggegevens. Genereer patiëntenleeftijden met behulp van een normale verdeling. Genereer bezoekfrequenties met behulp van een Poisson-verdeling. Introduceer ontbrekende waarden met een frequentie van 5% om de onvolledigheid van echte elektronische patiëntendossiers (EPD) te simuleren. Vervang alle patiëntidentificatoren door gehashte waarden vóór de migratie. Verifieer dat alle gegenereerde records voldoen aan de vooraf gedefinieerde schemabeperkingen.
- Valideer de gegenereerde dataset door de consistentie van het schema, de referentiële integriteit, ontbrekende waarden, dubbele records en vooraf gedefinieerde kwaliteitsbeperkingen te controleren vóór de migratie.
| Parameter | Waarde |
| Type dataset | Synthetische EHR-dataset voor de gezondheidszorg |
| Omvang van de dataset | 10 GB |
| Totaal aantal records | 20 miljoen |
| Aantal tabellen | 5 kern-tabellen - 28 relationele tabellen |
| Patiëntendossiers | 5,000,000 |
| Bezoekgegevens | 10,000,000 |
| Laboratoriumresultaten | 4,000,000 |
| Medicatiegegevens | 3,000,000 |
| Auditlogs | 5,000,000 |
| Primaire sleutel | Patiënt_ID |
| Snelheid van ontbrekende waarden | 5% |
| Leeftijdsverdeling | Normaalverdeling |
| Bezoekfrequentie | Poissonverdeling |
| Integriteitsdrempel | <0,1% overtredingen |
Tabel 1: Kenmerken van de synthetische gezondheidszorgdataset die is gebruikt voor protocolvalidatie. De tabel geeft een overzicht van de dataset, zoals de databasegrootte, het aantal relationele tabellen, het totaal aantal records, patiëntkenmerken, klinische variabelen en validatiekenmerken om de experimenten voor beveiligde migratie te reproduceren.
4. Implementatie van de systeemarchitectuur
- Implementeer de beveiligde cloudmigratiearchitectuur bestaande uit de bronlaag, de migratiehub-laag, de doellaag, de netwerkbeveiligingslaag, de observatielaag en de explainable AI-laag. De in deze studie gebruikte geïmplementeerde systeembouw is weergegeven in Figuur 2.
- Het raamwerk bestaat uit zes werklagen die tijdens het migratieproces na elkaar hun functies uitvoeren. De eerste laag, de bronlaag, bevat de synthetische gezondheidszorgdatabase.
- De migratiehub is verantwoordelijk voor schema-extractie, versleutelde gegevensoverdracht, integriteitsvalidatie en migratieorkestratie. De doellaag is de plek waar de gemigreerde database wordt opgeslagen in Amazon RDS PostgreSQL.
- De netwerkbeveiligingslaag beveiligt alle communicatie door het gebruik van private VPC-endpoints, TLS 1.3-versleuteling, beveiligingsgroepen en netwerktoegangscontrolelijsten.
- De observatielaag verzamelt continu authenticatielogs, migratielogs, databaseactiviteitslogs en beveiligingsgebeurtenissen met behulp van Amazon CloudWatch.
- De explainable AI-laag ontvangt de verzamelde beveiligingstelemetrie, verwerkt deze via een Isolation Forest-algoritme en produceert SHAP-gebaseerde verklaringen voor de gevonden anomalieën. Alle architectuurlagen communiceren met elkaar via private netwerkkanalen die gedurende de gehele migatieworkflow worden geauthenticeerd.
- Implementeer en verifieer de brondatabaseomgeving om veilige toegang en gegevensbeschikbaarheid vóór de migratie te garanderen.
- Stel een PostgreSQL 16-database in met de synthetische gezondheidszorgdataset. Bewaar patiënteninformatie, bezoekgegevens, laboratoriumresultaten, medicatierapporten en auditlogs in de brondatabase.
- Beperk de databasekoppelingen tot uitsluitend geautoriseerde migratieservices en administratieve gebruikers. Verifieer de databasebeschikbaarheid en connectiviteit voordat de migratieoperaties worden gestart.
- Configureer de migratiehub om schema-extractie, versleutelde gegevensoverdracht en migratieorkestratie te coördineren.
- Implementeer een toegewezen migratieserver binnen de private Virtual Private Cloud (VPC). Configureer migratieorkestratieservices om schema-extractie, gegevensoverdracht en validatieactiviteiten te coördineren.
- Activeer schema-validatieservices om de compatibiliteit tussen de bron- en doelomgevingen te verifiëren. Activeer integriteitsverificatieservices om gemigreerde gegevens tijdens en na de overdracht te valideren. Verifieer de communicatie tussen de migratiehub en databasesystemen voordat de migratietaken worden uitgevoerd.
- Implementeer de doellaag. Implementeer Amazon RDS PostgreSQL 16 als de doeldatabaseomgeving. Activeer automatische back-up- en herstelservices. Activeer AES-256-versleuteling voor gegevens die in de doeldatabase zijn opgeslagen.
- Configureer de netwerkbeveiliging. Schakel alle publieke IP-adressen uit die geassocieerd zijn met migratieresources. Sta communicatie alleen toe via private endpoints binnen de VPC. Configureer netwerktoegangscontrolelijsten (NACL's) en beveiligingsgroepen. Activeer TLS 1.3-versleuteling voor alle communicatie tussen systeemprecomponenten. Verifieer dat er geen publiek toegankelijke endpoints actief blijven.
- Configureer gecentraliseerde monitoring om continu beveiligingsgebeurtenissen, migratielogs en systeemprestatiegegevens te verzamelen.
- Activeer Amazon CloudWatch-logging- en monitoringservices. Verzamel authenticatielogs, migratielogs, databaseactiviteitslogs en logs van beveiligingsgebeurtenissen. Configureer de bewaartermijn van logs op 365 dagen. Activeer onwijzigbare logopslag om audit- en compliance-vereisten te ondersteunen. Verifieer de real-time metricverzameling en alertgeneratie.
- Configureer de explainable AI-omgeving om real-time anomaliedetectie uit te voeren en interpreteerbare beveiligingsverklaringen te genereren.
- Implementeer anomaliedetectieservices binnen de monitoringsomgeving. Configureer het Explainable AI-raamwerk om beveiligingstelemetrie te verwerken die tijdens de migratie wordt gegenereerd. Koppel telemetriestromen van de bron, de migratiehub, de doeldatabase en de monitoringservices.
- Activeer real-time anomaliedetectie en SHAP-gebaseerde generatie van verklaringen. Verifieer de succesvolle import van telemetriegegevens voordat de migratie-experimenten worden gestart.
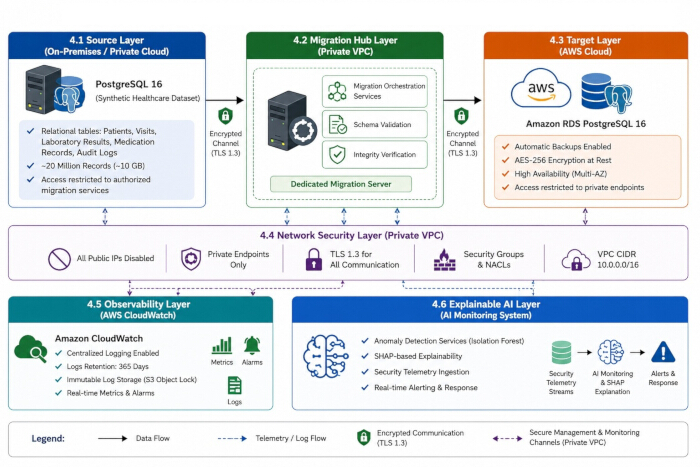
Figuur 2: Implementatiearchitectuur van het beveiligde framework voor migratie van zorggegevens naar de cloud. De implementatieomgeving illustreert de bron-PostgreSQL-database met de synthetische gezondheidszorgdataset, de toegewezen migratiehub binnen een private virtual private cloud (VPC), de Amazon RDS PostgreSQL-doeldatabase, de netwerkbeveiligingslaag, gecentraliseerde observeerbaarheid via Amazon CloudWatch en de monitoringslaag voor uitlegbare kunstmatige intelligentie. Alle communicatie verloopt via private endpoints die zijn beveiligd met TLS 1.3-encryptie. Deze figuur is door de auteurs gemaakt met Microsoft PowerPoint (Microsoft 365). Klik hier om een grotere versie van deze figuur te bekijken.
5. Beveiligde migratieworkflow
OPMERKING: Voer de beveiligde migratieworkflow uit door dreigingsmodellering, schemaoverdracht, beveiligde datamigratie, migratievalidatie en hardening na de migratie uit te voeren.
- Identificeer potentiële beveiligingsbedreigingen en breng passende beheersmaatregelen voor risicobeperking in kaart voordat het migratieproces wordt gestart.
- Identificeer migratie-assets, potentiële aanvalsvectoren en realistische scenario's voor cyberaanvallen.
- Evalueer diefstal van inloggegevens als gevolg van gecompromitteerde authenticatietokens, insider-aanvallen waarbij sprake is van ongeautoriseerde administratieve toegang, replay-aanvallen gericht op eerder onderschepte authenticatieverzoeken, man-in-the-middle (MITM)-aanvallen waarbij wordt geprobeerd versleutelde communicatiekanalen te onderscheppen, schema-manipulatie met als doel databasestructuren te wijzigen tijdens migratie, en privilege-escalatie-aanvallen gericht op het verkrijgen van ongeautoriseerde administratieve machtigingen.
- Controleer of het gebruik van tijdelijk beheer van inloggegevens op basis van het principe van minimale privileges voldoende is om diefstal van inloggegevens en privilege-escalatieaanvallen te voorkomen. Verifieer of communicatie die is versleuteld met TLS 1.3 beschermt tegen replay-aanvallen en man-in-the-middle-aanvallen.
- Verifieer dat de beleidsregels voor identiteits- en toegangsbeheer (IAM) ongeautoriseerde administratieve toegang voorkomen. Verifieer dat continue auditlogging een verslag bijhoudt van alle beveiligingsgerelateerde migratieactiviteiten. Zorg ervoor dat controle via SHA-256-checksums in staat is om ongeautoriseerde wijzigingen aan het schema of de gegevens te detecteren.
- Verifieer of het raamwerk voor uitlegbare anomaliedetectie ongebruikelijke migratieactiviteiten kan lokaliseren en daarnaast interpreteerbare beveiligingsverklaringen kan verschaffen. Maak voor elke geïdentificeerde dreiging een beveiligingscontrolekaart. Verifieer of alle geïdentificeerde dreigingen adequaat zijn gemitigeerd voordat u start met het migreren van de database. De auteurs vatten het dreigingsmodel en de beveiligingscontroles samen in Tabel 2.
- Database-schema overdragen. Extraheer schemadefinities uit de bron-PostgreSQL-database. Valideer de schematicompatibiliteit met de doeldatabaseomgeving. Verifieer tabelstructuren, primaire sleutels, vreemde sleutels, indexen en beperkingen. Implementeer de gevalideerde schemadefinities naar de doeldatabase. Bevestig de succesvolle implementatie van het schema voordat de gegevens worden overgedragen.
- Migreer zorggegevens veilig via versleutelde communicatiekanalen, terwijl migratieactiviteiten continu worden gemonitord.
- Configureer de batchgrootte voor de migratie op 10.0 records per transactie. Stel versleutelde communicatiekanalen in met behulp van TLS 1.3. Transporteer gegevens via private netwerkeindpunten binnen de virtual private cloud (VPC).
- Schakel automatische herpogingen in met een maximum van drie pogingen voor mislukte transacties.
Houd de doorvoersnelheid van de gegevensoverdracht tussen 10 MB/s en 150 MB/s. Monitor de migratieactiviteiten continu gedurende het gehele overdrachtsproces. Registreer alle migratiegebeurtenissen in gecentraliseerde auditlogs.
- Verifieer de volledigheid en integriteit van de migratie door checksums, recordaantallen en databasestructuren te vergelijken.
- Genereer SHA-256-hashwaarden voor alle brontabellen vóór de migratie en SHA-256-hashwaarden voor alle doeltabellen na de migratie. Koppel de checksumwaarden van de bron en het doel. Controleer de rijbevoegingen voor de bron- en doeldatabases. Controleer de consistentie van schema's, tabelrelaties en databasebeperkingen. Beschouw de migratie pas als succesvol wanneer de checksumwaarden, het aantal records en de schemastructuren identiek zijn.
- Verwijder tijdelijke privileges en voltooi de beveiligingscontroles na de succesvolle voltooiing van de datamigratie.
- Trek alle tijdelijke migratie-inloggegevens onmiddellijk na voltooiing van de migratie in. Verwijder verhoogde migratiebevoegdheden van service-accounts. Archiveer auditlogs en beveiligingsbewakingsgegevens.
- Verifieer de succesvolle voltooiing van de back-upprocedures. Schakel tijdelijke migratieservers en ondersteunende resources uit. Voer een definitieve beveiligingsbeoordeling uit van de gemigreerde omgeving. Documenteer de migratie-uitkomsten en de validatieresultaten. De volledige beveiligde migratieworkflow die in deze studie is gebruikt, wordt geïllustreerd in Figuur 3.
| Dreigingsscenario | Beveiligingscontrole | Detectiemethode | Mitigatie |
| Diefstal van inloggegevens | Tijdelijke minimale privileges (TLP) | IAM-logs | Automatische intrekking van referenties |
| Insideraanval | Rolvergebaseerde toegangscontrole (RBAC) | Auditlogs + SHAP | Sessiebeëindiging |
| Replay-aanval | TLS 1.3 + Nonce-validatie | Netwerkmonitoring | Verwerp gedupliceerde verzoeken |
| Man-in-the-Middle-aanval (MITM) | TLS 1.3-versleuteling | Certificaatvalidatie | Versleutelde communicatie |
| Schemamanipulatie | SHA-256 checksum + schemavalidatie | Integriteitsverificatie | Herstel gevalideerd schema |
| Rechtenescalatie | handhaving van IAM-beleid | Beveiligingslogs | Intrekking van privileges |
Tabel 2: Dreigingsmodel en respectievelijke beveiligingsmaatregelen genomen in het voorgestelde migratiekader.De tabel beschrijft de belangrijkste representatieve beveiligingstherigingen en de bijbehorende mitigatiemechanismen gebaseerd op zero-trust beveiligingsprincipes, encryptie, identiteitsbeheer, integriteitsverificatie, monitoring en verklaarbare anomaliedetectie.
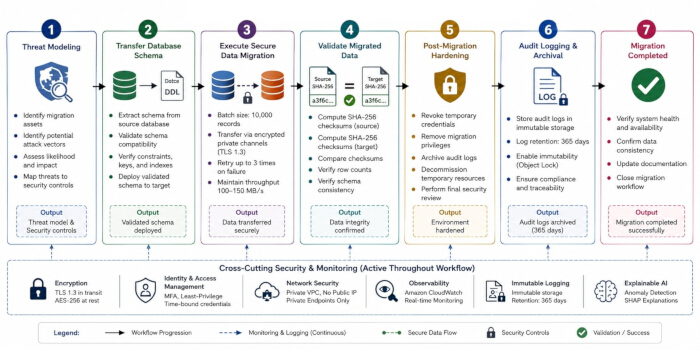
Figuur 3: Workflow van het voorgestelde beveiligde migratieprotocol voor clouddatabases. Het protocol bestaat uit zeven opeenvolgende fasen: dreigingsmodellering, schematschema-overdracht, beveiligde databasemigratie, validatie van gemigreerde gegevens, hardening na migratie, audit-logging en archivering, en voltooiing van de migratie. Beveiligingsmonitoring, versleutelde communicatie, identiteitsbeheer, onveranderlijke logging en uitlegbare anomaliedetectie worden gedurende de gehele migratieworkflow gehandhaafd. Deze figuur is door de auteurs gemaakt met Microsoft PowerPoint (Microsoft 365). Klik hier om een grotere versie van deze figuur te bekijken.
6. Configure uitlegbare AI-monitoring
OPMERKING: De contouren van het proces zijn: het identificeren van migratiebeveiligingskenmerken, het bouwen van een model om onregelmatigheden te detecteren, het herkennen wanneer migratieacties verdacht zijn en het genereren van uitlegbare resultaten via SHAP-interpretatiemethoden.
- Extraheer en preprocess de beveiligingstelemetrieken die vereist zijn voor anomaliedetectie en uitlegbaarheidsanalyse.
- Verzamel beveiligingslogs van databaseservers, authenticatieservers, applicatieservers en netwerkmonitoringsystemen. Aggregeer alle migratiegerelateerde gebeurtenissen in een gecentraliseerde logrepository. Verwijder dubbele records en onvolledige vermeldingen. Synchroniseer tijdstempels over alle logbronnen heen met gebruik van Coordinated Universal Time (UTC).
- Bereken de toegangsfrequentie voor elke gebruiker tijdens de migratieoperaties. Registreer het aantal mislukte inpogingspogingen per account. Monitor wijzigingen in bron-IP-adressen gedurende de migratiesessies.
- Meet de duur van de gebruikerssessie vanaf het initiëren van de aanmelding tot de beëindiging ervan. Bereken de volumes van de inkomende en uitgaande gegevensoverdracht tijdens de migratieactiviteiten. Normaliseer alle geëxtraheerde kenmerken met behulp van Min-Max-normalisatie.
- Tabel 3 vat de beveiligingskenmerken samen die worden gebruikt voor anomaliedetectie en analyse van de uitlegbaarheid.
- Train en valideer het Isolation Forest-model met behulp van de voorbereide dataset met beveiligingskenmerken.
- Partitioneer de dataset. Verdeel de dataset willekeurig in een trainingsset (70%), een validatieset (15%) en een testset (15%). Behoud een consistente distributie van normale en anomale gebeurtenissen over alle subsets.
- Selectie van een uitlegbare AI-model. Selecteer het Isolation Forest-algoritme, omdat dit efficiënt anomale migratieactiviteiten detecteert zonder dat gelabelde trainingsgegevens vereist zijn. Gebruik het algoritme om abnormale waarnemingen te isoleren via recursieve willekeurige partitionering van de kenmerkruimte.
- Pas SHAP TreeExplainer toe om de bijdrage van elke beveiligingsfunctie aan de anomalievoorspelling te kwantificeren en de transparantie van het beveiligingsmonitoringsproces te verbeteren.
- Configureer het model voor anomaliedetectie. Initialiseer een Isolation Forest-model. Configureer het model met behulp van de parameters die zijn vermeld in Tabel 4.
- Definieer de wiskundige formulering die wordt gebruikt om anomaliescores te berekenen en leg de bijdragen van kenmerken uit.
- Definieer de beveiligingskenmerkvector voor elke migratiegebeurtenis zoals weergegeven in Vergelijking 1.
Provide the source text that needs to be translated.i = [x1 , U heeft geen brontekst opgegeven om te vertalen. Wilt u de tekst invoeren die u naar het Nederlands vertaald wilt hebben?2, Kunt u de brontekst verstrekken die u vertaald wilt hebben? Zodra u de Engelse tekst invoert, zal ik deze vertalen naar academisch Nederlands volgens uw specifieke richtlijnen voor JoVE-inhoud.3, Het spijt me, maar u heeft geen brontekst opgegeven om te vertalen. Zou u de tekst kunnen invoeren die u naar het Nederlands vertaald wilt hebben?4, U heeft geen brontekst opgegeven om te vertalen. Voer a.u.b. de Engelse tekst in die u naar het Nederlands vertaald wilt hebben.5 ] (1)
waarbij x1 geeft de toegangsfrequentie aan, x2 staat voor het aantal mislukte inlogpogingen, x3 staat voor de frequentie van wijziging van het IP-adres, x4 staat voor de sessieduur, en x5 geeft het volume van de gegevensoverdracht aan. - Extraheer de beveiligingskenmerken uit de migratielogs. Normaliseer alle kenmerkwaarden vóór het trainen van het model. Bereken de Isolation Forest-anomaliescore voor elk migratie-event met behulp van vergelijking 2.
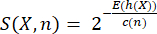 (2)
waar S(X,n)) staat voor de anomaliescore van observatie X, X staat voor de security-featurevector, E(h(X)) is de verwachte padlengte van observatie X, c(n) is de gemiddelde padlengte van mislukte zoekopdrachten in een binaire zoekboom en n is het totale aantal trainingssamples. De normalisatiefactor wordt berekend zoals weergegeven in Vergelijking 3.
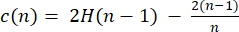 (3)
waarbij H(n-1) het (n-1)ste harmonische getal aanduidt. - Classificeer migratiegebeurtenissen met anomaliescores die hoger zijn dan de vooraf gedefinieerde beslissingsdrempel als anomalieën.
- Pas SHAP (SHapley Additive exPlanations) toe om de bijdrage van elke beveiligingsfunctie aan de anomalievoorspelling te verklaren. Bereken de SHAP-waarde voor functie i met behulp van vergelijking 4.
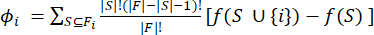 (4)
waarbij (F) de volledige set kenmerken aanduidt, (S) een subset van kenmerken aanduidt en (f(.)) de predictiefunctie van het Isolation Forest aanduidt. - Bereken de globale kenmerkbelangrijkheid door de gemiddelde absolute SHAP-waarde te berekenen met behulp van vergelijking 5.
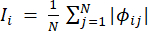 (5)
waarbij (N) staat voor het totale aantal migratiegebeurtenissen. - Rangschik de beveiligingskenmerken op basis van hun gemiddelde absolute SHAP-waarden. Genereer SHAP-samenvattingsplots, afhankelijkheidsplots en force-plots om de globale en lokale belangrijkheid van kenmerken te visualiseren.
- Definieer de beveiligingskenmerkvector voor elke migratiegebeurtenis zoals weergegeven in Vergelijking 1.
- Train het Isolation Forest-model met behulp van de trainingsdataset. Evalueer de modelprestaties met de validatiedataset. Indien nodig moeten de contaminatiedrempelwaarden worden gewijzigd. Sla de modelconfiguratie op die de beste prestaties levert. Valideer de modelprestaties. Bepaal metrieken zoals nauwkeurigheid, precisie, recall, F1-score en ROC-AUC. Noteer de prestatiemaatstaven van het model voor latere vergelijking.
- Pas het getrainde model toe om abnormale migratiegebeurtenissen te identificeren en verdachte activiteiten te classificeren.
- Voer anomalievoorspelling uit. Pas het getrainde Isolation Forest-model toe op de testdataset. Genereer anomaliescores voor alle migratiegebeurtenissen.
- Identificeer verdachte activiteiten. Bepaal of migratiegebeurtenissen typisch of anomalieën zijn. Markeer gebeurtenissen die vooraf vastgestelde anomalieniveaus overschrijden als verdacht. Stel anomaliedocumentatie op voor beveiligingscontrole.
- De voltooiing van het proces voor anomaliedetectie levert anomaliescores op, labelt migratiegebeurtenissen als normaal of anomalie, meet de effectiviteit van de detectie via een ROC-analyse en identificeert belangrijke beveiligingsanomalieën. Voorbeelden van de output van het ontworpen proces worden getoond in Figuur 4.
- Categoriseer de gedetecteerde anomalieën. Classificeer anomalieën in authenticatie-anomalieën, netwerkanomalieën, sessie-anomalieën en data-overdrachts-anomalieën. Bewaar de labels van de anomalieën voor de analyse van de verklaring.
- Evalueer de detectieprestaties. Controleer de tot nu toe geregistreerde beveiligingsincidenten. Gebruik deze vervolgens als referentie om de gedetecteerde anomalieën te evalueren en stel vast welke van de twee werkelijke anomalieën waren. Bepaal de snelheid waarmee anomalieën worden gedetecteerd en het percentage fout-positieven. Stel een officieel verslag op van de documentatie over de detectienauwkeurigheid om deze te kunnen reproduceren.
- Genereer SHAP-gebaseerde verklaringen om de bijdrage van individuele beveiligingskenmerken aan anomalievoorspellingen te interpreteren.
- Configureer de SHAP-omgeving. Laad het getrainde Isolation Forest-model. Initialiseer de SHAP TreeExplainer. Verifieer de succesvolle integratie tussen het anomaliedetectiemodel en het framework voor uitlegbaarheid.
- Selecteer achtergrondmonsters. Selecteer willekeurig 1.0 representatieve monsters uit de trainingsdataset. Gebruik de geselecteerde monsters als de SHAP-achtergronddataset. Bereken SHAP-waarden. Bereken de SHAP-waarden voor alle gedetecteerde anomalieën. Meet de individuele bijdragen van kenmerken aan de anomalievoorspellingen. Sla de SHAP-outputs op voor verdere analyse.
- Genereer globale verklaringen. Maak SHAP-samenvattingsplots die de algehele feature-belangrijkheid tonen. Maak SHAP-staafdiagrammen op basis van de gemiddelde absolute SHAP-waarden. Produceer SHAP-afhankelijkheidsplots voor zeer invloedrijke features.
- Genereer lokale verklaringen. Selecteer representatieve anomale migratiegebeurtenissen. Maak SHAP-forceplots en waterfall-plots. Visualiseer de kenmerkbijdragen die verantwoordelijk zijn voor elke anomalie.
- Representatieve outputs van de uitlegbaarheid die tijdens het interpretatieproces zijn gegenereerd, worden getoond in Figuur 5Deze visualisaties tonen de globale belangrijkheid van kenmerken, rangschikkingen van de bijdrage van kenmerken, afhankelijkheidsrelaties tussen invloedrijke beveiligingskenmerken en lokale verklaringen voor individuele migratieanomalieën.
- Rangschik de beveiligingskenmerken. Bereken de gemiddelde absolute SHAP-waarden voor alle kenmerken. Rangschik de kenmerken op basis van hun bijdrage aan de anomaliedetectie. Identificeer de meest invloedrijke beveiligingsindicatoren die de migratiebeveiliging beïnvloeden. Tabel 5 vat de op SHAP gebaseerde rangschikking van kenmerkbelang samen.
- Valideer de consistentie van de verklaringen. Herhaal de SHAP-analyse over vijf onafhankelijke experimentele runs. Meet de stabiliteit en consistentie van de verklaringen. Verifieer of de rangschikking van kenmerken stabiel blijft over herhaalde analyses.
OPMERKING: Tabel 6 biedt een overzicht van veelvoorkomende problemen bij uitlegbare anomaliedetectie en de aanbevolen corrigerende maatregelen.
| Kenmerk | Beschrijving | Doel |
| Toegangsfrequentie | Aantal verzoeken om gebruikersacces tijdens migratie | Abnormaal toegangsgedrag detecteren |
| Aantal mislukte inlogpogingen | Aantal mislukte authenticatiepogingen | Identificeer brute-force-aanvallen of pogingen tot ongeautoriseerde toegang |
| Wijzigingen van het IP-adres | Frequentie van wijzigingen van het bron-IP-adres | Detecteer verdacht netwerkgedrag |
| Sessieduur | Lengte van gebruikerssessies tijdens migratie | Identificeer abnormale sessieactiviteiten |
| Gegevensoverdrachtsvolume | Hoeveelheid overgedragen gegevens tijdens migratie | Detecteer ongebruikelijke gegevensverplaatsing of exfiltratie |
Tabel 3: Beveiligingstelemetrieken gebruikt voor uitlegbare anomaliedetectie. De tabel presenteert de beveiligingskenmerken die werden gemonitord tijdens de databasemigratie, hun betekenissen, de manieren waarop ze werden gemeten en hoe ze hielpen bij anomaliedetectie en uitlegbaarheidsanalyse.
| Parameter | Waarde | Beschrijving |
| Algoritme | Isolation Forest | Model voor anomaliedetectie |
| n_estimators | 100 | Aantal isolatiebomen |
| contaminatie | 0.02 | Verwachte anomalie-proportie |
| max_monsters | Auto | Aantal gebruikte monsters per boom |
| random_state | 42 | Reproduceerbaarheidseed |
| bootstrap | Onjuist | Steekproefname zonder teruglegging |
| Trainingsset | 70% | Trainingsgegevens voor het model |
| Validatieset | 15% | Validatie van hyperparameters |
| Testset | 15% | Definitieve modelevaluatie |
Tabel 4: Configuratie van Isolation Forest gebruikt voor het detecteren van anomalieën tijdens veilige databasemigratie. Deze tabel specificeert de hyperparameterinstellingen van het Isolation Forest-model voor training, zoals de wijze waarop de dataset is gesplitst, het contaminatieniveau, het aantal estimators, de random seed en de evaluatie-opstelling.
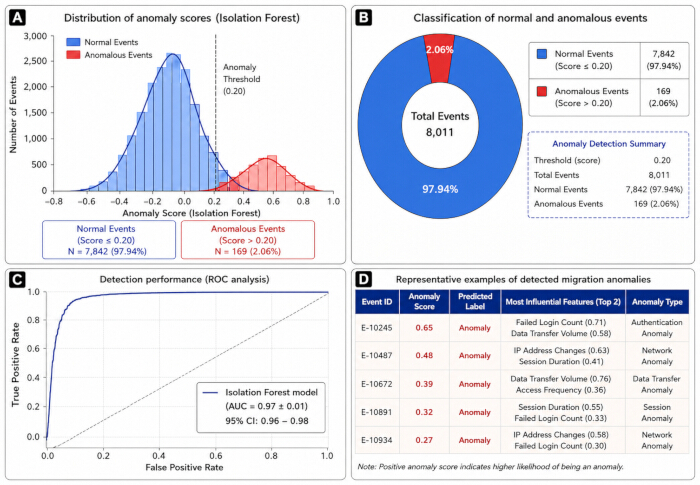
Figuur 4: Representatieve resultaten van het framework voor anomaliedetectie tijdens veilige cloudgegevensmigratie. (A) Distributie van de Isolation Forest-anomaliescores met weergave van de anomaliedrempel. (B) Classificatie van migratiegebeurtenissen in normale en anomale categorieën. (C) Receiver operating characteristic (ROC)-curve die de prestaties van het Isolation Forest-model demonstreert (AUC = 0,97 ± 0,01). (D) Representatieve anomale migratiegebeurtenissen met weergave van anomaliescores, voorspelde labels, invloedrijke beveiligingskenmerken en anomaliecategorieën. Deze figuur is door de auteurs gegenereerd met Python 3.1 (Matplotlib 3.9) en opgemaakt met Microsoft PowerPoint (Microsoft 365). Klik hier om een grotere versie van deze figuur te bekijken.
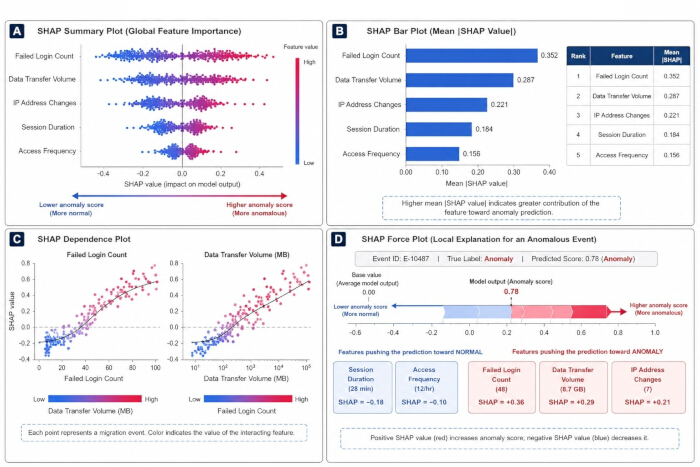
Figuur 5: Voorbeelden van op SHAP gebaseerde explainability-outputs gegenereerd tijdens de interpretatie van anomalieën. (A) SHAP-samenvattingsplot die de belangrijkste kenmerken op globaal niveau highlight. (B) Rangschikking van beveiligingskenmerken op basis van hun gemiddelde absolute SHAP-waarde. (C) SHAP-afhankelijkheidsplots die aantonen hoe het aantal mislukte aanmeldingen en het volume van de gegevensoverdracht de anomalievoorspelling beïnvloeden. (D) SHAP force plot die een lokale verklaring biedt voor een typisch abnormaal migratie-event. Deze grafieken tonen de globale en lokale interpreteerbaarheid van het voorgestelde model voor anomaliedetectie. Deze figuur is door de auteurs gegenereerd met Python 3.1 (Matplotlib 3.9) en geformatteerd met Microsoft PowerPoint (Microsoft 365). Klik hier om een grotere versie van deze figuur te bekijken.
| Rangschikking | Kenmerk | Gemiddelde absolute SHAP-waarde | Interpretatie |
| 1 | Aantal mislukte aanmeldingen | 0.352 | Meest invloedrijke indicator van anomale activiteit |
| 2 | Gegevensoverdrachtsvolume | 0.287 | Belangrijke bijdrage aan anomaliedetectie |
| 3 | Wijzigingen van IP-adressen | 0.221 | Geeft verdacht netwerkgedrag aan |
| 4 | Sessieduur | 0.184 | Geassocieerd met abnormale gebruikerssessies |
| 5 | Toegangsfrequentie | 0.156 | Weerspiegelt ongebruikelijke toegangspatronen |
Tabel 5: SHAP-scores voor de belangrijkheid van kenmerken van beveiligingstelemetriegegevens.De tabel toont de rangschikking van beveiligingskenmerken op basis van hun gemiddelde absolute SHAP-waarden en beschrijft hun respectievelijke bijdragen aan de voorspelling van anomalieën.
| Uitgave | Mogelijke oorzaak | Aanbevolen oplossing |
| Enkele anomalieën gedetecteerd | Contaminatieparameter is te laag | Verhoog de contaminatiedrempel en train het model opnieuw. |
| Hoge fout-positieve ratio | Ruisgevoelige of inconsistente migratielogs | Reinig de loggegevens en normaliseer beveiligingskenmerken vóór de modeltraining. |
| Onstabiele SHAP-verklaringen | Onvoldoende achtergrondmonsters | Verhoog het aantal representatieve achtergrondsamples dat door SHAP wordt gebruikt. |
| Slechte nauwkeurigheid van anomaliedetectie | Kenmerkonevenwicht of ontoereikende voorbewerking | Pas procedures voor kenmerknormalisatie, balanssturing en kwaliteitscontrole toe. |
| Trage convergentie van het model | Grote dataset of beperkte computerbronnen | Optimaliseer hyperparameters of gebruik GPU/parallelle verwerking. |
| Communicatiefalen | Netwerkinstabiliteit tijdens monitoring | Verifieer de beveiligde communicatiekanalen en herhaal de synchronisatie. |
| Ontbrekende beveiligingsfuncties | Onvolledige logverzameling | Valideer de logbronnen vóór de extractie van kenmerken en regenereer de kenmerkendataset. |
Tabel 6: Gids voor het oplossen van problemen bij beveiligde databasiemigratie op basis van uitlegbare kunstmatige intelligentie. Deze tabel biedt een overzicht van typische implementatieproblemen, mogelijke oorzaken, diagnostische tekenen, aanbevolen acties en de resultaten die worden verwacht als gevolg van de uitvoering en reproduceerbaarheid van het protocol.
7. Prestatie-evaluatie
OPMERKING: Deze sectie beschrijft de experimentele procedure die is gebruikt om het basis-migratiekader te vergelijken met het voorgestelde migratiekader op basis van explainable AI met zero-trust. De prestatie-evaluatie omvat beveiliging, anomaliedetectievermogen, migratie-efficiëntie en statistische validatie onder identieke experimentele omstandigheden.
- Configureer zowel de baseline- als de voorgestelde omgevingen onder identieke condities om een eerlijke prestatievergelijking mogelijk te maken.
- Configureer de conventionele migratieomgeving. Configureer statische inloggegevens voor lange termijn met een geldigheidsperiode van meer dan 24 h. Schakel openbare netwerkendpoints voor database-toegang in. Schakel AI-gebaseerde anomaliedetectie en verklaarbaarheidsmechanismen uit. Monitor migratieactiviteiten handmatig met behulp van conventionele beveiligingslogs. Registreer migratiegebeurtenissen voor een daaropvolgende prestatievergelijking.
- Configureer het Zero-Trust migratiekader. Schakel tijdelijke credentials met minimale privileges in, die automatisch verlopen na voltooiing van de migratie. Schakel alle openbare netwerkendpoints uit. Schakel privénetwerkcommunicatie via beveiligde kanalen in.
- Implementeer het getrainde Isolation Forest-model voor anomaliedetectie. Schakel SHAP TreeExplainer in voor modelinterpretatie. Configureer geautomatiseerde beveiligingsmonitoring gedurende het hele migratieproces. Verifieer beveiligde communicatie tussen alle migratiecomponenten vóór uitvoering.
- Voer herhaalde migratie-experimenten uit onder gecontroleerde condities om de reproduceerbaarheid van het kader te evalueren.
- Voer het migratie-experiment uit. Voer tien onafhankelijke migratie-experimenten uit voor zowel de baseline- als de voorgestelde omgevingen. Houd gedurende alle experimenten identieke hardware-, software- en netwerkconfiguraties aan.
- Migreer 10 GB aan gezondheidszorggegevens tijdens elke experimentele run. Herhaal alle experimenten onder identieke werklastcondities. Registreer beveiligingsgebeurtenissen, migratielogs, outputs van anomaliedetectie en executietijden tijdens elk experiment.
- Valideer de migratie-integriteit. Bereken SHA-256 checksums vóór en na de migratie. Verifieer de volledige laadintegriteit na elk migratie-experiment. Documenteer de resultaten van de checksum-validatie.
- Bereken kwantitatieve metrieken voor beveiliging, migratie en anomaliedetectie voor een vergelijkende evaluatie.
- Meet de beveiligingsprestaties. Meet de duur van de blootstelling van inloggegevens. Bereken het aantal blootgestelde credentials tijdens de migratie. Meet de tijd voor incidentdetectie. Registreer de duur van de blootstelling aan het openbare netwerk.
- Evalueer de prestaties van de anomaliedetectie. Bereken de nauwkeurigheid van de anomaliedetectie, precisie, recall, F1-score en de oppervlakte onder de receiver operating characteristic curve (AUC). Evalueer de migratieprestaties. Meet de totale migratielatentie en bereken de migratiedoorvoer. Registreer de communicatie-overhead geïntroduceerd door de beveiligingsmechanismen.
- Voer statistische validatie uit. Bereken het gemiddelde en de standaarddeviatie voor alle prestatiemetrieken. Bereken 95% betrouwbaarheidsintervallen. Voer gepaarde Student's t-toetsen uit om de baseline- en de voorgestelde kaders te vergelijken. Beschouw statistische significantie bij p < 0.05. Representatieve resultaten van de prestatie-evaluatie die tijdens de experimentele vergelijking zijn gegenereerd, worden getoond in Figuur 6.
- Tabel 7 vat de kwantitatieve prestatievergelijking samen tussen de baseline en het voorgestelde migratiekader.
Tabel 8 vat veelvoorkomende implementatieproblemen samen die zijn aangetroffen tijdens beveiligde databasemigratie, hun mogelijke oorzaken en aanbevolen corrigerende maatregelen.
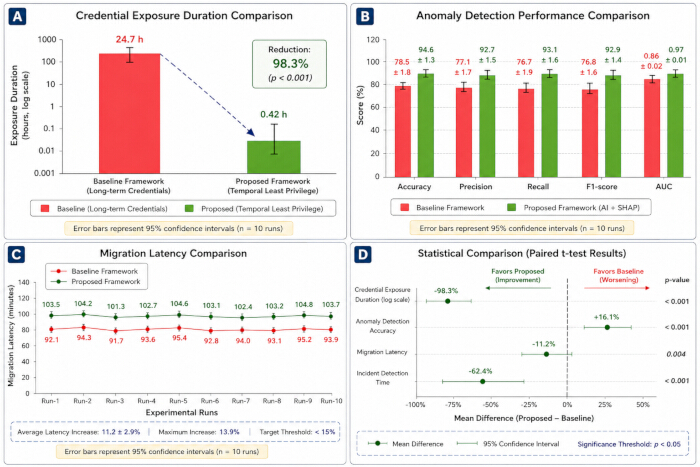
Figuur 6: Prestatievergelijking tussen het basis-migratiekader en het voorgestelde beveiligde cloud-migratiekader op basis van zero-trust en uitlegbare AI. (A) Vergelijking van de blootstellingsduur van inloggegevens bij gebruik van langetermijn- en tijdelijke least-privilege-inloggegevens. (BVergelijking van prestatiematricen voor anomaliedetectie, waaronder nauwkeurigheid, precisie, recall, F1-score en AUC.C) Vergelijking van de migratielatentie over tien onafhankelijke experimentele runs, waaruit blijkt dat de toename van de latentie onder de vooraf gedefinieerde acceptatiedrempel bleef. (DStatistische vergelijking van belangrijkste prestatie-indicatoren met behulp van gepaarde Student's t-toetsen, waarbij de gemiddelde verschillen en 95%-betrouwbaarheidsintervallen worden weergegeven. De foutenbalken representeren 95%-betrouwbaarheidsintervallen van tien onafhankelijke experimentele runs. Deze figuur is door de auteurs gegenereerd met Python 3.1 (Matplotlib 3.9) en opgemaakt met Microsoft PowerPoint (Microsoft 365). Klik hier om een grotere versie van deze figuur te bekijken.
| Prestatieparameter | Basisraamwerk (gemiddelde ± SD) | Voorgesteld kader (gemiddelde ± SD) | Verbetering | 95% betrouwbaarheidsinterval | p-waarde |
| Blootstellingsduur van referentiemateriaal (u) | 24.70 ± 1.32 | 0.42 ± 0.18 | 98,3% reductie | 23.6–24.9 | <0.001 |
| Nauwkeurigheid van anomaliedetectie (%) | 72.4 ± 2.1 | 94.6 ± 1.3 | +22.2% | 20.8–23.5 | <0.001 |
| Precisie (%) | 68.1 ± 2.5 | 92.7 ± 1.5 | +24.6% | 23.1–26.0 | <0.001 |
| Recall (%) | 70.3 ± 2.4 | 93.1 ± 1.6 | +22.8% | 21.4–24.2 | <0.001 |
| F1-score (%) | 69.2 ± 2.2 | 92.9 ± 1.4 | +23.7% | 22.3–25.0 | <0.001 |
| AUC | 0.78 ± 0.03 | 0.97 ± 0.01 | +0.19 | 0.17–0.21 | <0.001 |
| Migratielatentie (min) | 87.6 ± 3.2 | 97.4 ± 2.9 | 1,2% overheadkosten | 8.9–10.7 | 0.002 |
| Gegevensintegriteit (%) | 99.8 | 100.0 | 0,2% verbetering | 0.1–0.3 | 0.031 |
| Blootstelling aan openbare netwerken | Ingeschakeld | Geëlimineerd | 10% geëlimineerd | Omdat er geen brontekst is verstrekt, kan ik geen vertaling uitvoeren. Voeg alstublieft de Engelse tekst toe die u wilt laten vertalen naar het Nederlands. | <0.001 |
Tabel 7: Basislijn en voorgestelde veilige database-migratieframeworks: Een prestatievergelijking. De tabel toont de duur van blootstelling van inloggegevens, de effectiviteit van anomaliedetectie, de migratielatentie, de dataintegriteit en de beveiligingsverbeteringen die kwantitatief zijn beoordeeld tijdens de protocolvalidatie.
| Uitgave | Mogelijke oorzaak | Aanbevolen oplossing |
| Authenticatiefout bij migratie | Vervallen of ongeldige tijdelijke inloggegevens | Genereer tijdelijke inloggegevens opnieuw en verifieer de IAM-beleidregels voordat de migratie wordt hervat. |
| Hoge migratielatentie | Netwerkcongestie of onvoldoende bandbreedte | Optimaliseer de netwerkroutering, plan de migratie tijdens perioden met weinig verkeer en verifieer de connectiviteit van de eindpunten. |
| Valse-positieve anomalie-meldingen | Onjuiste drempelwaarde voor contaminatie bij Isolation Forest | Optimaliseer de contaminatieparameter met behulp van de validatieset en train het model opnieuw. |
| Onstabiele SHAP-verklaringen | Onvoldoende of niet-representatieve achtergrondmonsters | Vergroot de steekproefomvang van de SHAP-achtergrond en zorg voor een representatieve steekproef. |
| Data-integriteitsmismatch | Onderbroken migratie of beschadigde gegevensoverdracht | Voer de migratie opnieuw uit na het valideren van de SHA-256 checksum-waarden en de consistentie tussen bron en doel. |
| Fout bij het beveiligen van de endpointverbinding | Foutmeldingen bij de configuratie van de firewall of TLS | Verifieer SSL/TLS-certificaten, firewallregels en de configuratie van het private endpoint. |
| Lage nauwkeurigheid bij anomaliedetectie | Onvolledige feature-extractie of gebrekkige preprocessing | Evalueer de feature engineering, normaliseer de beveiligingskenmerken en train het model opnieuw. |
| Problemen met modelconvergentie | Onjuiste hyperparameters | Pas de leerparameters aan en valideer de modelprestaties vóór implementatie. |
Tabel 8: Gids voor het oplossen van problemen bij de beveiligde migratie van een gezondheidszorgdatabase. De tabel vermeldt veelvoorkomende migratiefouten, hun mogelijke oorzaken, geadviseerde correctieve maatregelen en verwachte resultaten om een betrouwbare uitvoering van het beveiligde migratieprotocol te waarborgen.
Toegang beperkt. Log in of start een proefperiode om deze inhoud te bekijken.
Resultaten
Experimenteel overzicht
Het voorgestelde protocol voor beveiligde cloudgegevensmigratie, ondersteund door uitlegbare kunstmatige intelligentie (XAI), werd geëvalueerd met behulp van een synthetische dataset voor de gezondheidszorg bestaande uit ongeveer 20 miljoen elektronische patiëntendossiers (EPD), verdeeld over 28 relationele databeltabelen met een totale omvang van 10 GB. De experimenten werden uitgevoerd in een Amazon Web Services (AWS) cloudomgeving met Amazon RDS Post...
Toegang beperkt. Log in of start een proefperiode om deze inhoud te bekijken.
Discussie
In dit onderzoek is een reproduceerbaar en veilig protocol voor clouddatabasemigratie ontwikkeld dat zero-trust beveiligingsprincipes, tijdsgebonden least-privilege toegangscontrole, explainable artificial intelligence (XAI) en continue beveiligingsmonitoring integreert, alles binnen een beperkte experimentele opstelling. Het was niet de bedoeling van dit artikel om een nieuw migratiealgoritme te introduceren; daarom presenteren de auteurs primair een gestandaardiseerde workflow die het voor onderzoekers en praktijkbeoef...
Toegang beperkt. Log in of start een proefperiode om deze inhoud te bekijken.
Openbaarmakingen
De auteurs verklaren dat zij geen concurrerende financiële belangen, commerciële relaties of persoonlijke relaties hebben die het in deze studie gerapporteerde werk zouden hebben kunnen beïnvloeden. De auteurs hebben geen belangenconflicten om te openbaren. Alle materialen die nodig zijn om de in deze studie gepresenteerde methodologie te reproduceren, zijn openbaar beschikbaar in een GitHub-repository. De repository is beschikbaar via: https://github.com/priyankanalawade896-tech/XAI-Secure-Cloud-Data-Migration. De repository bevat uitsluitend synthetisch gegenereerde benchmarkdata en bevat geen echte patiëntinformatie, beschermde gezondheidsinformatie of identificeerbare medische dossiers.
Dankbetuigingen
De auteurs erkennen de institutionele ondersteuning die door hun respectievelijke aangesloten instellingen is geboden tijdens de ontwikkeling en evaluatie van dit protocol. De auteurs erkennen tevens het gebruik van institutionele computerfaciliteiten en cloud computing-middelen die de experimentele validatie van het voorgestelde veilige cloudgegevensmigratiekader hebben ondersteund.
Dit onderzoek heeft geen externe financiering ontvangen. De studie is uitgevoerd met gebruikmaking van institutionele onderzoeksfaciliteiten en computerbronnen die ter beschikking zijn gesteld door de aangesloten instellingen van de auteurs. Er is geen subsidie of financiële ondersteuning ontvangen van enige publieke, commerciële of non-profit financieringsinstantie.
Toegang beperkt. Log in of start een proefperiode om deze inhoud te bekijken.
Materialen
| Naam | Bedrijf | Catalogusnummer | Opmerkingen |
|---|---|---|---|
| AES-versleuteling | NIST | AES-256 | Versleuteling van opgeslagen gegevens |
| Amazon RDS PostgreSQL | Amazon Web Services | PostgreSQL 16 | Doeldatabase |
| Cloudplatform | Amazon Web Services | AWS | Cloudinfrastructuur |
| CloudWatch | Amazon Web Services | Laatste stabiele release | Monitoring en logging |
| Docker | Docker Inc. | 27.0 | Containerisatie |
| Faker | Faker Developers | 30.0 | Generatie van synthetische gegevens |
| GPU | NVIDIA | RTX 4090 | 24 GB VRAM |
| Matplotlib | Matplotlib Developers | 3.9 | Visualisatie |
| NumPy | NumPy Developers | 1.26 | Numerieke verwerking |
| Besturingssysteem | Canonical | Ubuntu 22.04 LTS | Systeemomgeving |
| Pandas | PyData | 2.2 | Gegevensverwerking |
| PostgreSQL | PostgreSQL Global Development Group | 16 | Brondatabase |
| Python | Python Software Foundation | 3.11 | Programmeertaal |
| Scikit-learn | Scikit-learn Developers | 1.5 | Machine learning |
| SHAP | SHAP Developers | 0.46 | Explainable AI |
| Terraform | HashiCorp | 1.8 | Infrastructuurvoorziening |
| TLS | IETF | TLS 1.3 | Versleuteling van gegevens tijdens transport |
| Virtual Private Cloud | Amazon Web Services | VPC | Privé netwerkomgeving |
| Workstation | Dell/HP | NA | Intel Xeon Gold 6226R, 64 GB RAM, 1 TB SSD |
Referenties
- Kindervag J. Build security into your network's DNA: The Zero Trust Network Architecture. Cambridge (MA): Forrester Research; 2010.
- Rose S, Borchert O, Mitchell S, Connelly S. Zero Trust Architecture. NIST Special Publication 800-207. Gaithersburg (MD): National Institute of Standards and Technology; 2020. doi:10.6028/NIST.SP.800-207.
- Rieke N, et al. The future of digital health with federated learning. NPJ Digit Med. 2020;3:119. doi:10.1038/s41746-020-00323-1.
- Kairouz P, McMahan HB, Avent B, Bellet A, Bennis M, Bhagoji AN, et al. Advances and open problems in federated learning. Found Trends Mach Learn. 2021;14(1-2):1-210. doi:10.1561/2200000083.
- Nguyen DC, Ding M, Pathirana PN, Seneviratne A, Li J, Niyato D, et al. Privacy-preserving federated learning: A comprehensive survey. IEEE Commun Surv Tutor. 2021;23(3):1622-1651. doi:10.1109/COMST.2021.3075434.
- Sarker IH. AI-driven cybersecurity: An overview, security intelligence modeling, and research directions. SN Comput Sci. 2021;2:173. doi:10.1007/s42979-021-00557-0.
- Kuo AM. Opportunities and challenges of cloud computing to improve health care services. J Med Internet Res. 2011;13(3):e67. doi:10.2196/jmir.1867.
- Kota TK. Cloud migration for healthcare data: Challenges and solutions. Nanotechnol Percept. 2024;20:3048-3062.
- Rancea A, Anghel I, Cioara T. Edge computing in healthcare: Innovations, opportunities, and challenges. Future Internet. 2024;16(9):329.
- Mersha M, et al. Explainable artificial intelligence: A survey of needs, techniques, applications, and future direction. Neurocomputing. 2024;599:128111. doi:10.1016/j.neucom.2024.128111.
- Mennella C, Maniscalco U, De Pietro G, Esposito M. Ethical and regulatory challenges of AI technologies in healthcare: A narrative review. Heliyon. 2024;10(4):e26297. doi:10.1016/j.heliyon.2024.e26297.
- Roppelt JS, Kanbach DK, Kraus S. Artificial intelligence in healthcare institutions: A systematic literature review on influencing factors. Technol Soc. 2024;76:102443. doi:10.1016/j.techsoc.2023.102443.
- Lekkala S, Avula R, Gurijala P. Next-Gen firewalls: Enhancing cloud security with generative AI. J Artif Intell Cloud Comput. 2024;3(4):1-9. doi:10.47363/JAICC/2024(3)404.
- Al-Hammuri K, Gebali F, Kanan A. ZTCloudGuard: Zero Trust context-aware access management framework to avoid medical errors in the era of generative AI and cloud-based health information ecosystems. AI. 2024;5(3):1111-1131. doi:10.3390/ai5030055.
- Pfeifer B, Sirocchi C, Bloice MD, Kreuzthaler M, Urschler M. Federated unsupervised random forest for privacy-preserving patient stratification. Bioinformatics. 2024;40(Suppl 2):ii198-ii207. doi:10.1093/bioinformatics/btae382.
- Li T, Sahu AK, Talwalkar A, Smith V. Federated learning: Challenges, methods, and future directions. IEEE Signal Process Mag. 2020;37(3):50-60. doi:10.1109/MSP.2020.2975749.
- Lundberg SM, Lee SI. A unified approach to interpreting model predictions. In: Proceedings of the 31st International Conference on Neural Information Processing Systems (NeurIPS); 2017. p. 4768-4777.
- Ribeiro MT, Singh S, Guestrin C. "Why should I trust you?": Explaining the predictions of any classifier. In: Proceedings of the 22nd ACM SIGKDD International Conference on Knowledge Discovery and Data Mining; 2016. p. 1135-1144. doi:10.1145/2939672.2939778.
- Ortigossa ES, Gonçalves T, Nonato LG. Explainable artificial intelligence (XAI)—From theory to methods and applications. IEEE Access. 2024;12:80799-80846. doi:10.1109/ACCESS.2024.3409843.
- Chaddad A, et al. Explainable, domain-adaptive, and federated artificial intelligence in medicine. IEEE/CAA J Autom Sin. 2023;10(4):859-876. doi:10.1109/JAS.2023.123123.
- Albshaier L, Almarri S, Albuali A. Federated learning for cloud and edge security: A systematic review of challenges and AI opportunities. Electronics. 2025;14(5):1019. doi:10.3390/electronics14051019.
- Vani MS, Sudhakar RV, Mahendar A, et al. Personalized health monitoring using explainable AI: Bridging trust in predictive healthcare. Sci Rep. 2025;15:31892. doi:10.1038/s41598-025-15867-z.
- Zakhmi K, et al. Evolving Zero Trust architectures for AI-driven cyber threats in healthcare and other high-risk data environments: A systematic review. Cureus. 2025;17(6):e85446. doi:10.7759/cureus.85446.
- Selvaperumal D, et al. Artificial intelligence-enabled zero-trust cyber security framework for smart healthcare infrastructure. Int J Artif Intell Mach Learn. 2026;6(2 Suppl):204-217. doi:10.51483/IJAIML.6.2s.2026.204-217.
- Abbas SR, Seol H, Abbas Z, Lee SW. Exploring the role of artificial intelligence in smart healthcare: A capability and function-oriented review. Healthcare (Basel). 2025;13(14):1642. doi:10.3390/healthcare13141642.
- Al-Nafjan A, et al. Artificial intelligence in predictive healthcare: A systematic review. J Clin Med. 2025;14(19):6752. doi:10.3390/jcm14196752.
- Qureshi SS, et al. Advanced AI-driven intrusion detection for securing cloud-based industrial IoT. Egypt Inform J. 2025;30:100644. doi:10.1016/j.eij.2025.100644.
- Chen T, Guestrin C. XGBoost: A scalable tree boosting system. In: Proceedings of the 22nd ACM SIGKDD International Conference on Knowledge Discovery and Data Mining; 2016. p. 785-794. doi:10.1145/2939672.2939785.
- Liu FT, Ting KM, Zhou ZH. Isolation Forest. In: Proceedings of the 8th IEEE International Conference on Data Mining; 2008. p. 413-422. doi:10.1109/ICDM.2008.17.
- Abadi M, Agarwal A, Barham P, Brevdo E, Chen Z, Citro C, et al. TensorFlow: A system for large-scale machine learning. In: Proceedings of the 12th USENIX Symposium on Operating Systems Design and Implementation (OSDI); 2016. p. 265-283.
Toegang beperkt. Log in of start een proefperiode om deze inhoud te bekijken.