Este método apresenta uma estrutura abrangente baseada em inteligência artificial explicável (XAI) para permitir a migração segura de dados em nuvem na área de saúde, utilizando um conjunto de dados sintéticos de saúde dentro de um ambiente de nuvem controlado. O resultado é um protótipo que combina segurança do tipo zero confiança, controle de acesso baseado em tempo e detecção explicável de anomalias para apoiar a transparência e a segurança na migração.
É necessária uma assinatura do JoVE para visualizar este conteúdo. Faça login ou inicie seu teste gratuito.
Artigo de método
Um Protocolo Experimental para Migração Segura de Dados em Nuvem Impulsionada por IA Explicável Utilizando Dados Sintéticos de Saúde
Neste artigo
Resumo
Resumo
Nos sistemas de saúde, cada vez mais migração de dados para a nuvem está sendo realizada, mas isso também altera os momentos em que a transferência de dados provavelmente representa o maior risco em termos de segurança. Este artigo descreve um protocolo reproduzível para migração segura de dados em nuvem baseado em inteligência artificial explicável (XAI, na sigla em inglês), utilizando um conjunto de dados sintéticos de saúde e um ambiente de nuvem controlado. O framework desenvolvido integra arquitetura de zero confiança, privilégio temporal mínimo, comunicação criptografada, monitoramento centralizado e detecção explicável de anomalias para proporcionar uma migração mais segura, transparente e auditável. Os testes utilizaram um conjunto de dados de 10 GB de prontuários eletrônicos sintéticos, compreendendo aproximadamente 20 milhões de registros distribuídos em 28 tabelas relacionais. O processo de migração foi realizado em serviços web da Amazon (AWS) utilizando bancos de dados PostgreSQL e redes virtuais privadas. Para detecção de anomalias, utilizou-se a técnica Isolation Forest, e as explicações aditivas de Shapley (SHAP) foram empregadas para interpretação segura de eventos. O framework foi avaliado em dez tentativas separadas de migração, utilizando métricas como duração da exposição de credenciais, tempo de detecção de incidentes, precisão na detecção de anomalias, latência da migração e integridade dos dados. Na configuração testada, a exposição de credenciais foi reduzida de 24 h para 1 h (uma redução de 95,8%), a precisão na detecção de anomalias foi de 97,4%, o tempo de detecção de incidentes foi reduzido para cerca de 15 minutos, e a integridade dos dados foi preservada em 100% por meio de validação por checksum. Contudo, as medidas de segurança mais rigorosas resultaram em um aumento médio de 11% na latência da migração. Esses resultados demonstram o potencial da integração entre inteligência artificial explicável e fluxos de trabalho seguros de migração em nuvem para gerenciamento de dados de saúde.
Introdução
A computação em nuvem é agora uma parte integrante dos sistemas de saúde em todo o mundo, oferecendo armazenamento escalável, recursos computacionais e a capacidade de trocar registros médicos, apoiar sistemas de tomada de decisão e permitir análises de saúde por meio da nuvem1,2,3. Com muitas instituições de saúde atualizando seus sistemas de informação, migrar para a nuvem tornou-se um passo essencial para transferir seus dados médicos sensíveis armazenados em sistemas locais antigos para a nuvem4. Uma migração adequada facilita a recuperação de dados, permite a execução de operações de forma mais eficiente e apoia análises com níveis mais elevados de inteligência, mas, ao mesmo tempo, não se pode ignorar os riscos bastante sérios de segurança e privacidade que o transporte de dados de um local para outro implica5.
A fase de migração é um momento notoriamente vulnerável no ciclo de vida dos dados, já que os dados de saúde estão sendo ativamente transferidos entre sistemas e redes pela própria natureza do processo6. Além disso, as organizações podem ficar expostas a ameaças como invasão de credenciais, acesso não autorizado, interceptação de dados, manipulação de esquemas e até perda de dados durante a fase de migração6,7. Os ambientes de saúde são menos imunes a esses riscos, pois as informações dos pacientes são altamente sensíveis e, portanto, exigem o mais alto nível de conformidade com medidas regulatórias e de segurança8,9. Caso contrário, não é viável garantir a confidencialidade, integridade e responsabilização dos dados se o fluxo de trabalho de migração não for protegido e tornado observável10,11.
Vários frameworks e padrões de segurança foram desenvolvidos com o objetivo de melhorar a segurança na nuvem. Por exemplo, a Arquitetura Zero Trust do Instituto Nacional de Padrões e Tecnologia (NIST) baseia-se na verificação contínua de usuários, dispositivos e serviços12, enquanto os frameworks de adoção da nuvem fornecem diretrizes sobre governança, gerenciamento de identidade, criptografia e monitoramento13. Na verdade, os métodos atuais de segurança em nuvem enfocam automação, infraestrutura-como-código e monitoramento contínuo14,15. Embora essas abordagens se baseiem em princípios de segurança valiosos, em grande parte elas tratam de ambientes gerais de implantação e operação em nuvem, e não propriamente do processo de migração16. Na realidade, raramente apresentam procedimentos passo a passo, detalhados e reprodutíveis para realizar fluxos de trabalho seguros de migração de dados de saúde para a nuvem que combinem gerenciamento de identidade, transferência segura de dados, validação, monitoramento e endurecimento pós-migração17.
A detecção de anomalias por aprendizado de máquina tem sido reconhecida como uma tecnologia útil no monitoramento de segurança de ambientes em nuvem. Ela detecta atividades anômalas do sistema, bem como possíveis incidentes de segurança18. Ainda assim, muitos métodos de detecção de anomalias são sistemas fechados que não fornecem explicações sobre a lógica por trás da identificação de um evento de segurança19. A incapacidade de explicar as decisões tomadas pelo sistema reduz a credibilidade dos administradores, dificulta a auditoria e diminui o valor das decisões automatizadas de segurança em ambientes de saúde altamente regulamentados20. Métodos de inteligência artificial explicável (XAI), como SHapley Additive exPlanations (SHAP) e Local Interpretable Model-agnostic Explanations (LIME), não apenas fornecem explicações claras para as previsões de aprendizado de máquina, mas também aprimoram a compreensão, a responsabilidade e a confiança nos sistemas de monitoramento de segurança21,22.
Apesar dos grandes avanços na segurança de nuvem e na inteligência artificial explicável, ainda é escassa a disponibilidade de protocolos experimentais reprodutíveis que combinem controles de migração segura com monitoramento de segurança explicável com vistas à integração23. A pesquisa existente aborda principalmente componentes isolados, como criptografia, controle de acesso, detecção de anomalias ou governança em nuvem, e em nenhum momento oferece uma metodologia integrada que possa ser sistematicamente implementada, avaliada e reproduzida24. Além disso, quase nenhum estudo tentou integrar os princípios de segurança zero confiança, o privilégio mínimo temporal, a observabilidade centralizada e a detecção explicável de anomalias em um único fluxo de trabalho de migração para nuvem em saúde25,26.
Este artigo apresenta uma estrutura baseada em IA Explicável para migração segura de dados em nuvem em sistemas de saúde, a fim de preencher essa lacuna. A arquitetura proposta utiliza um modelo de zero confiança, acesso com restrição temporal, comunicação segura, registro centralizado e monitoramento, além de detecção de anomalias interpretável baseada em SHAP, em um processo de migração bem estruturado27,28. O protocolo é um guia passo a passo para implementar, monitorar e avaliar a migração segura de dados em saúde sob condições experimentais. Ao integrar controles de segurança com monitoramento interpretável por IA, a estrutura proposta tem como objetivo aumentar o nível de transparência, auditabilidade e segurança em todo o ciclo de vida da migração29,30.
Acesso restrito. Inicie sessão ou comece um teste para visualizar este conteúdo.
Protocolo
Este estudo utilizou um conjunto de dados de saúde totalmente sintético, gerado para a avaliação experimental da migração segura de dados para a nuvem. Nenhum dado real de paciente, informação de saúde protegida (PHI) ou registros médicos identificáveis foram utilizados. Portanto, não foi necessária a aprovação do Comitê de Ética em Pesquisa nem o consentimento informado. Todos os materiais utilizados neste estudo estão incluídos na Tabela de Materiais.
1. Visão Geral
- Configure um ambiente seguro de migração para a nuvem composto por uma camada de origem, camada de hub de migração, camada de destino, camada de rede, camada de gerenciamento de identidade e acesso, camada de observabilidade e camada de IA explicável.
- Implante todos os componentes em ambientes em nuvem isolados para apoiar a migração segura de dados de saúde. Estabeleça canais de comunicação criptografados entre todos os componentes do sistema.
- Execute o protocolo por meio da preparação do conjunto de dados, configuração do ambiente, implantação da arquitetura, migração segura, monitoramento de anomalias e validação pós-migração. A arquitetura geral do framework proposto de migração segura de dados para a nuvem orientado por IA explicável é ilustrada na Figura 1.
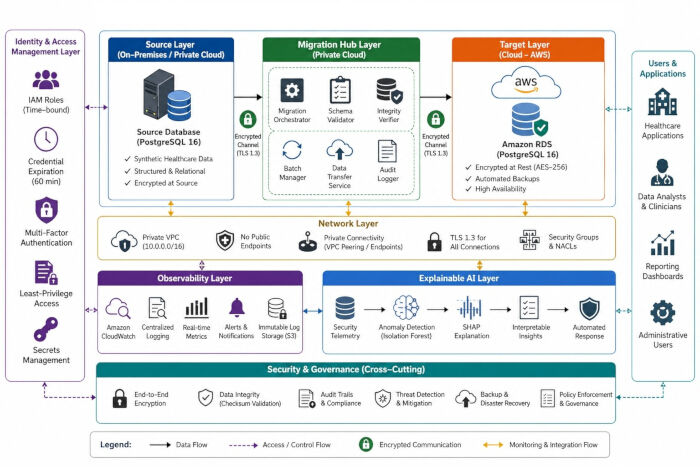
Figura 1: Arquitetura geral do framework seguro de migração de dados em nuvem com inteligência artificial explicável (XAI) para sistemas de saúde. O framework é composto pelas camadas de gerenciamento de identidade e acesso, banco de dados de origem, hub de migração, banco de dados de destino na nuvem, segurança de rede, observabilidade, monitoramento com inteligência artificial explicável e serviços transversais de segurança e governança. A arquitetura integra controle de acesso temporal com privilégio mínimo, comunicação criptografada com TLS 1.3, verificação de integridade baseada em checksum, monitoramento contínuo de segurança e explicabilidade baseada em SHAP, proporcionando migração segura, transparente e reprodutível de bancos de dados de saúde. Esta figura foi criada pelos autores utilizando o Microsoft PowerPoint (Microsoft 365). Clique aqui para visualizar uma versão maior desta figura.
2. Configuração do ambiente computacional
- Configure o ambiente computacional
- Prepare os recursos computacionais necessários para a migração segura de dados em nuvem e o monitoramento baseado em inteligência artificial explicável.
- Instale e configure todo o hardware, software, serviços em nuvem, bancos de dados, ferramentas de segurança e bibliotecas de aprendizado de máquina listados na Tabela de Materiais. Verifique se todos os componentes necessários estão operacionais antes de iniciar o experimento de migração.
- Configure o ambiente em nuvem
- Configure um ambiente em nuvem seguro para a migração de dados de saúde. Configure uma VPC privada para permitir a comunicação contínua entre os sistemas de origem, o hub de migração e os sistemas de destino. Utilize criptografia robusta não apenas para dados armazenados, mas também durante a transmissão.
- Prepare o banco de dados de destino e os serviços de migração conforme detalhado na Tabela de Materiais.
- Configure o gerenciamento de identidade e acesso. Configure os serviços de monitoramento e registro de atividades.
3. Preparação e descrição do conjunto de dados
- Gere um conjunto de dados sintético de saúde utilizando a biblioteca Python Faker listada na Tabela de Materiais. Configure atributos demográficos, incluindo idade do paciente, sexo, etnia e localização geográfica, usando distribuições de probabilidade predefinidas.
- Gere informações clínicas, incluindo diagnósticos, resultados de exames laboratoriais, medicamentos, alergias, procedimentos e internações hospitalares, mantendo relações clínicas realistas.
- Gere atendimentos longitudinais aos pacientes atribuindo múltiplas visitas a pacientes individuais de acordo com distribuições predefinidas de frequência de visitas.
- Gere carimbos de data e hora para internações, investigações laboratoriais, administração de medicamentos, resumos de alta e registros de auditoria usando ordenação cronológica de eventos.
- Introduza valores ausentes clinicamente realistas, registros duplicados e observações atípicas de acordo com distribuições predefinidas de qualidade dos dados.
- Substitua todas as informações de identificação pessoal por valores sintéticos gerados usando a biblioteca Faker. Valide a integridade referencial e a consistência lógica antes de exportar o conjunto de dados. Exporte o conjunto de dados validado no formato SQL compatível com PostgreSQL. Configure o conjunto de dados para suportar cenários realistas de migração de dados em saúde. As características do conjunto de dados gerado são resumidas na Tabela 1.
- Defina as relações do banco de dados. Atribua Patient_ID como chave primária da tabela de pacientes. Estabeleça relações de chave estrangeira entre as tabelas de pacientes, visitas, laboratório, medicamentos e registros de auditoria. Verifique a integridade referencial em todas as tabelas antes de iniciar a migração.
- Simule características realistas de dados de saúde. Gere idades dos pacientes usando uma distribuição normal. Gere frequências de visitas usando uma distribuição de Poisson. Introduza valores ausentes a uma taxa de 5% para simular a incompletude real de prontuários eletrônicos. Substitua todos os identificadores dos pacientes por valores codificados antes da migração. Verifique se todos os registros gerados estão em conformidade com as restrições de esquema predefinidas.
- Valide o conjunto de dados gerado verificando a consistência do esquema, integridade referencial, valores ausentes, registros duplicados e restrições de qualidade predefinidas antes da migração.
| Parâmetro | Valor |
| Tipo de Conjunto de Dados | Conjunto de Dados EHR Sintético em Saúde |
| Tamanho do Conjunto de Dados | 10 GB |
| Total de Registros | 20 milhões |
| Número de Tabelas | 5 Tabelas Principais – 28 tabelas relacionais |
| Registros de Pacientes | 5.000.000 |
| Registros de Visitas | 10.000.000 |
| Resultados de Laboratório | 4.000.000 |
| Registros de Medicamentos | 3.000.000 |
| Logs de Auditoria | 5.000.000 |
| Chave Primária | Patient_ID |
| Taxa de Valores Ausentes | 5% |
| Distribuição de Idade | Distribuição Normal |
| Frequência de Visitas | Distribuição de Poisson |
| Limite de Integridade | <0,1% de Violações |
Tabela 1: Características do conjunto de dados sintéticos de saúde utilizado para validação do protocolo. A tabela fornece uma visão geral do conjunto de dados, como tamanho do banco de dados, número de tabelas relacionais, número total de registros, atributos dos pacientes, variáveis clínicas e características de validação para reproduzir os experimentos de migração segura.
4. Implantação da arquitetura do sistema
- Implante a arquitetura segura de migração para a nuvem composta pela camada de origem, camada do hub de migração, camada de destino, camada de segurança de rede, camada de observabilidade e camada de IA explicável. A arquitetura de sistema implantada neste estudo é ilustrada na Figura 2.
- O framework é composto por seis camadas funcionais, que, durante o processo de migração, executam suas funções uma após a outra. A primeira camada, a Camada de Origem, é aquela que contém o banco de dados sintético de saúde.
- O Hub de Migração é o responsável pela extração do esquema, transferência de dados criptografada, validação de integridade e orquestração da migração. A camada de destino é aquela onde o banco de dados migrado é armazenado no Amazon RDS PostgreSQL.
- A camada de segurança de rede é a responsável por proteger todas as comunicações por meio do uso de endpoints privados de VPC, criptografia TLS 1.3, grupos de segurança e listas de controle de acesso à rede.
- A camada de observabilidade é a responsável por coletar continuamente logs de autenticação, logs de migração, logs de atividades do banco de dados e eventos de segurança com a ajuda do Amazon CloudWatch.
- A camada de IA explicável é a que recebe a telemetria de segurança coletada, a processa por meio de um algoritmo Isolation Forest e gera explicações baseadas em SHAP para as anomalias detectadas. Todas as camadas arquiteturais se comunicam entre si por meio de canais de rede privados que são autenticados durante todo o fluxo de trabalho de migração.
- Implante e verifique o ambiente do banco de dados de origem para garantir acesso seguro e disponibilidade dos dados antes da migração.
- Configure um banco de dados PostgreSQL 16 com o conjunto de dados sintético de saúde. Mantenha no banco de dados de origem as informações dos pacientes, detalhes das visitas, resultados de exames laboratoriais, registros de medicamentos e logs de auditoria.
- Restrinja o acesso ao banco de dados apenas aos serviços autorizados de migração e aos usuários administrativos. Verifique a disponibilidade e conectividade do banco de dados antes de iniciar as operações de migração.
- Configure o hub de migração para coordenar a extração do esquema, a transferência de dados criptografada e a orquestração da migração.
- Implante um servidor de migração dedicado dentro da VPC (Virtual Private Cloud) privada. Configure os serviços de orquestração de migração para coordenar a extração do esquema, a transferência de dados e as atividades de validação.
- Ative os serviços de validação de esquema para verificar a compatibilidade entre os ambientes de origem e de destino. Ative os serviços de verificação de integridade para validar os dados migrados durante e após a transferência. Verifique a comunicação entre o hub de migração e os sistemas de banco de dados antes de executar as tarefas de migração.
- Implante a Camada de Destino. Implante o Amazon RDS PostgreSQL 16 como ambiente de banco de dados de destino. Ative os serviços de backup e recuperação automáticos. Ative a criptografia AES-256 para os dados armazenados no banco de dados de destino.
- Configure a segurança de rede. Desative todos os endereços IP públicos associados aos recursos de migração. Permita a comunicação apenas por meio de endpoints privados dentro da VPC. Configure listas de controle de acesso à rede (NACLs) e grupos de segurança. Ative a criptografia TLS 1.3 para todas as comunicações entre os componentes do sistema. Verifique se não há endpoints publicamente acessíveis ainda ativos.
- Configure o monitoramento centralizado para coletar continuamente eventos de segurança, logs de migração e métricas de desempenho do sistema.
- Ative os serviços de monitoramento e registro de logs do Amazon CloudWatch. Colete logs de autenticação, logs de migração, logs de atividades do banco de dados e logs de eventos de segurança. Configure a retenção de logs por 365 dias. Ative o armazenamento imutável de logs para atender aos requisitos de auditoria e conformidade. Verifique a coleta em tempo real de métricas e a geração de alertas.
- Configure o ambiente de IA explicável para realizar detecção de anomalias em tempo real e gerar explicações de segurança interpretáveis.
- Implante serviços de detecção de anomalias dentro do ambiente de monitoramento. Configure o framework de IA Explicável para processar a telemetria de segurança gerada durante a migração. Conecte os fluxos de telemetria de segurança da origem, do hub de migração, do banco de dados de destino e dos serviços de monitoramento.
- Ative a detecção de anomalias em tempo real e a geração de explicações baseadas em SHAP. Verifique a ingestão bem-sucedida dos dados de telemetria antes de iniciar os experimentos de migração.
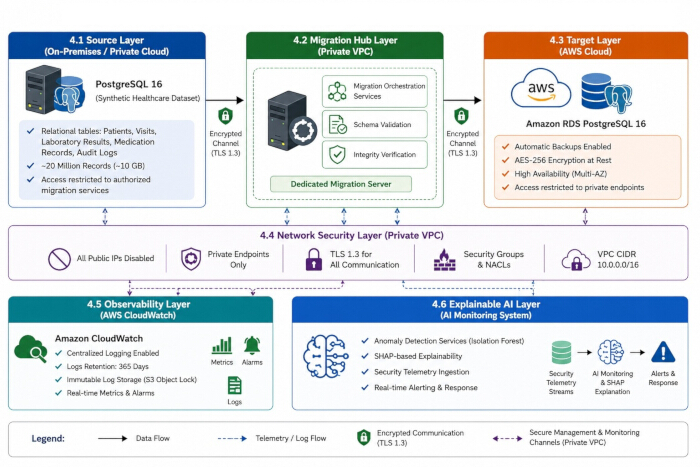
Figura 2: Arquitetura de implantação do framework seguro de migração para a nuvem em saúde. O ambiente de implantação ilustra o banco de dados de origem PostgreSQL contendo o conjunto de dados sintéticos de saúde, o hub de migração dedicado dentro de uma nuvem privada virtual (VPC), o banco de dados de destino Amazon RDS PostgreSQL, a camada de segurança de rede, a observabilidade centralizada por meio do Amazon CloudWatch e a camada de monitoramento por Inteligência Artificial Explicável. Toda a comunicação ocorre por meio de endpoints privados protegidos por criptografia TLS 1.3. Esta figura foi criada pelos autores utilizando o Microsoft PowerPoint (Microsoft 365). Clique aqui para visualizar uma versão maior desta figura.
5. Fluxo de trabalho de migração segura
OBSERVAÇÃO: Execute o fluxo de trabalho de migração segura realizando modelagem de ameaças, transferência de esquema, migração segura de dados, validação da migração e reforço pós-migração.
- Identifique ameaças potenciais à segurança e mapeie controles de mitigação apropriados antes de iniciar o processo de migração.
- Identifique os ativos da migração, vetores de ataque potenciais e cenários realistas de ciberataques.
- Avalie o roubo de credenciais resultante de tokens de autenticação comprometidos, ataques internos envolvendo acesso administrativo não autorizado, ataques de repetição (replay) direcionados a solicitações de autenticação previamente interceptadas, ataques do tipo homem-no-meio (MITM) que tentam interceptar canais de comunicação criptografados, adulteração de esquemas destinada a modificar estruturas de banco de dados durante a migração e ataques de elevação de privilégios visando obter permissões administrativas não autorizadas.
- Verifique se o uso do gerenciamento temporal de credenciais com privilégio mínimo é suficiente para prevenir o roubo de credenciais e ataques de elevação de privilégios. Confirme que a comunicação criptografada com TLS 1.3 protege contra ataques de repetição e ataques do tipo homem-no-meio.
- Verifique se as políticas de gerenciamento de identidade e acesso (IAM) impedem o acesso administrativo não autorizado. Confirme que o registro contínuo em logs de auditoria mantém um histórico de todas as atividades de migração relacionadas à segurança. Certifique-se de que a verificação por meio de checksum SHA-256 é capaz de detectar alterações não autorizadas no esquema ou nos dados.
- Verifique se o framework explicável de detecção de anomalias consegue identificar atividades incomuns durante a migração e também fornecer explicações de segurança interpretáveis. Elabore um mapa de controles de segurança para cada ameaça identificada. Confirme que todas as ameaças identificadas estão adequadamente mitigadas antes de iniciar a migração do banco de dados. Os autores resumiram o modelo de ameaças e os controles de segurança na Tabela 2.
- Transfira o esquema do banco de dados. Extraia as definições de esquema do banco de dados PostgreSQL de origem. Valide a compatibilidade do esquema com o ambiente do banco de dados de destino. Verifique as estruturas das tabelas, chaves primárias, chaves estrangeiras, índices e restrições. Implante as definições de esquema validadas no banco de dados de destino. Confirme a implantação bem-sucedida do esquema antes de transferir os dados.
- Migre os dados de saúde com segurança por meio de canais de comunicação criptografados, monitorando continuamente as atividades de migração.
- Configure o tamanho do lote de migração para 10.000 registros por transação. Estabeleça canais de comunicação criptografados utilizando TLS 1.3. Transfira os dados por meio de endpoints de rede privados dentro da nuvem privada virtual (VPC).
- Habilite tentativas automáticas de repetição com no máximo três tentativas para transações falhas.
Mantenha a taxa de transferência de dados entre 100 MB/s e 150 MB/s. Monitore continuamente as atividades de migração durante todo o processo de transferência. Registre todos os eventos de migração em logs de auditoria centralizados.
- Verifique a integridade e a completude da migração comparando checksums, contagens de registros e estruturas do banco de dados.
- Gere valores de hash SHA-256 para todas as tabelas de origem antes da migração e valores de hash SHA-256 para todas as tabelas de destino após a migração. Compare os valores de checksum da origem e do destino. Verifique as contagens de linhas entre os bancos de dados de origem e de destino. Confira a consistência dos esquemas, relações entre tabelas e restrições do banco de dados. Considere a migração bem-sucedida apenas quando os valores de checksum, as contagens de registros e as estruturas de esquema forem idênticos.
- Remova os privilégios temporários e finalize os controles de segurança após a conclusão bem-sucedida da migração de dados.
- Revogue imediatamente todas as credenciais temporárias de migração após a conclusão da migração. Remova os privilégios elevados de migração das contas de serviço. Arquive os logs de auditoria e os registros de monitoramento de segurança.
- Verifique a conclusão bem-sucedida dos procedimentos de backup. Desative os servidores temporários de migração e os recursos de suporte. Realize uma revisão final de segurança do ambiente migrado. Documente os resultados da migração e os resultados da validação. O fluxo de trabalho completo de migração segura utilizado neste estudo é ilustrado na Figura 3.
| Cenário de ameaça | Controle de segurança | Método de detecção | Atenuação |
| Roubo de credenciais | Privilégio Temporal Mínimo (TLP) | Logs do IAM | Revogação automática de credenciais |
| Ataque interno | Controle de Acesso Baseado em Funções (RBAC) | Logs de auditoria + SHAP | Encerramento de sessão |
| Ataque de repetição | TLS 1.3 + validação de nonce | Monitoramento de rede | Rejeitar solicitações duplicadas |
| Homem no meio (MITM) | Criptografia TLS 1.3 | Validação de certificado | Comunicação criptografada |
| Alteração de esquema | Checksum SHA-256 + validação de esquema | Verificação de integridade | Restaurar esquema validado |
| Elevação de privilégio | Aplicação de política do IAM | Logs de segurança | Revogação de privilégio |
Tabela 2: Modelo de ameaça e respectivas medidas de segurança adotadas na estrutura de migração proposta. A tabela descreve as principais ameaças de segurança representativas e seus mecanismos correspondentes de mitigação com base em princípios de segurança de confiança zero, criptografia, gerenciamento de identidade, verificação de integridade, monitoramento e detecção explicável de anomalias.
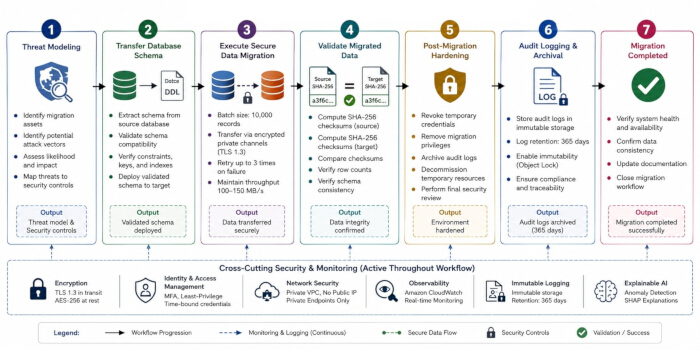
Figura 3: Fluxo do protocolo proposto para migração segura de banco de dados em nuvem. O protocolo consiste em sete etapas sequenciais: modelagem de ameaças, transferência de esquema, migração segura do banco de dados, validação dos dados migrados, reforço pós-migração, registro e arquivamento de auditoria e conclusão da migração. O monitoramento de segurança, comunicação criptografada, gerenciamento de identidade, registro imutável e detecção explicável de anomalias são mantidos ao longo de todo o fluxo de migração. Esta figura foi criada pelos autores utilizando o Microsoft PowerPoint (Microsoft 365). Clique aqui para visualizar uma versão maior desta figura.
6. Configure o monitoramento de IA explicável
OBSERVAÇÃO: O esboço do processo é: identificar as características de segurança da migração, construir um modelo para detectar irregularidades, reconhecer quando as ações de migração são suspeitas e produzir resultados explicáveis por meio de métodos de interpretação SHAP.
- Extraia e pré-processe as características de telemetria de segurança necessárias para detecção de anomalias e análise de explicabilidade.
- Colete registros de segurança de servidores de banco de dados, servidores de autenticação, servidores de aplicação e sistemas de monitoramento de rede. Agregue todos os eventos relacionados à migração em um repositório centralizado de logs. Remova registros duplicados e entradas incompletas. Sincronize os carimbos de data/hora entre todas as fontes de log usando o tempo universal coordenado (UTC).
- Calcule a frequência de acesso de cada usuário durante as operações de migração. Registre o número de tentativas de login malsucedidas associadas a cada conta. Monitore as alterações nos endereços IP de origem durante as sessões de migração.
- Meça a duração da sessão do usuário desde a inicialização até a finalização do login. Calcule os volumes de transferência de dados de entrada e saída durante as atividades de migração. Normalize todas as características extraídas utilizando a normalização Min-Max.
- Tabela 3 resume as características de segurança utilizadas para detecção de anomalias e análise de explicabilidade.
- Treine e valide o modelo Isolation Forest utilizando o conjunto de dados de características de segurança preparado.
- Divida o conjunto de dados. Divida aleatoriamente o conjunto de dados em conjunto de treinamento (70%), conjunto de validação (15%) e conjunto de teste (15%). Mantenha uma distribuição consistente de eventos normais e anômalos em todos os subconjuntos.
- Seleção do modelo de IA explicável. Selecione o algoritmo Isolation Forest porque ele detecta com eficiência atividades anômalas de migração sem exigir dados rotulados para treinamento. Utilize o algoritmo para isolar observações anômalas por meio de particionamento aleatório recursivo do espaço de características.
- Aplique o SHAP TreeExplainer para quantificar a contribuição de cada característica de segurança na previsão de anomalias e para melhorar a transparência do processo de monitoramento de segurança.
- Configure o modelo de detecção de anomalias. Inicialize um modelo Isolation Forest. Configure o modelo utilizando os parâmetros listados na Tabela 4.
- Defina a formulação matemática utilizada para calcular os escores de anomalia e explicar as contribuições das características.
- Defina o vetor de características de segurança para cada evento de migração conforme mostrado na Equação 1.
xi = [x1 , x2, x3, x4, x5 ] (1)
em que x1 denota frequência de acesso, x2 denota contagem de tentativas de login malsucedidas, x3 denota frequência de alteração de endereço IP, x4 denota duração da sessão e x5 denota volume de transferência de dados. - Extraia as características de segurança dos logs de migração. Normalize todos os valores das características antes do treinamento do modelo. Calcule o escore de anomalia do Isolation Forest para cada evento de migração utilizando a Equação 2.
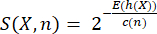 (2)
em que S(X,n) denota o escore de anomalia da observação X, X denota o vetor de características de segurança, E(h(X)) é o comprimento esperado do caminho da observação X, c(n) é o comprimento médio do caminho em buscas malsucedidas em uma árvore binária de busca e n é o número total de amostras de treinamento. O fator de normalização é calculado conforme mostrado na Equação 3.
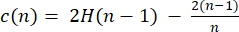 (3)
em que H(n-1) denota o (n-1)-ésimo número harmônico. - Classifique eventos de migração com escores de anomalia superiores ao limiar de decisão pré-definido como anômalos.
- Aplique o SHAP (SHapley Additive exPlanations) para explicar a contribuição de cada característica de segurança na previsão de anomalias. Calcule o valor SHAP para a característica i utilizando a Equação 4.
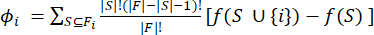 (4)
em que (F) denota o conjunto completo de características, (S) denota um subconjunto de características e (f(.)) denota a função de previsão do Isolation Forest. - Calcule a importância global das características computando o valor absoluto médio SHAP utilizando a Equação 5.
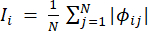 (5)
em que (N) denota o número total de eventos de migração. - Ordene as características de segurança de acordo com seus valores absolutos médios SHAP. Gere gráficos resumo SHAP, gráficos de dependência e gráficos de força para visualizar a importância global e local das características.
- Defina o vetor de características de segurança para cada evento de migração conforme mostrado na Equação 1.
- Treine o modelo Isolation Forest utilizando o conjunto de dados de treinamento. Avalie o desempenho do modelo utilizando o conjunto de dados de validação. Se necessário, ajuste os limiares de contaminação. Armazene a configuração do modelo que apresentar o melhor desempenho. Valide o desempenho do modelo. Determine métricas como acurácia, precisão, revocação, pontuação F1 e ROC-AUC. Anote as medidas de desempenho do modelo para comparação posterior.
- Aplique o modelo treinado para identificar eventos de migração anormais e classificar atividades suspeitas.
- Realize a previsão de anomalias. Aplique o modelo Isolation Forest treinado ao conjunto de dados de teste. Gere escores de anomalia para todos os eventos de migração.
- Identifique atividades suspeitas. Determine se os eventos de migração são típicos ou anômalos. Marque como suspeitos os eventos que ultrapassarem os níveis pré-determinados de anomalia. Produza documentação de anomalias para análise de segurança.
- A conclusão do processo de detecção de anomalias gera escores de anomalia, rotula eventos de migração como normais ou anômalos, mede a eficácia da detecção por meio de análise ROC e identifica principais anomalias de segurança. Exemplos de saídas produzidas pelo processo projetado são mostrados na Figura 4.
- Categorize as anomalias detectadas. Classifique as anomalias em anomalias de autenticação, anomalias de rede, anomalias de sessão e anomalias de transferência de dados. Mantenha os rótulos de anomalia para a análise explicativa.
- Avalie o desempenho da detecção. Verifique os incidentes de segurança registrados até a data. Em seguida, utilizando-os como referência, avalie as anomalias detectadas e determine quais delas foram verdadeiras anomalias. Determine a taxa de detecção de anomalias e a taxa de falsos positivos. Elabore um registro oficial da documentação da acurácia de detecção para que possa ser reproduzida.
- Gere explicações baseadas em SHAP para interpretar a contribuição de características individuais de segurança nas previsões de anomalias.
- Configure o ambiente SHAP. Carregue o modelo Isolation Forest treinado. Inicialize o SHAP TreeExplainer. Verifique a integração bem-sucedida entre o modelo de detecção de anomalias e o framework de explicabilidade.
- Selecione amostras de referência. Selecione aleatoriamente 1.000 amostras representativas do conjunto de dados de treinamento. Utilize as amostras selecionadas como conjunto de dados de referência SHAP. Calcule os valores SHAP. Compute os valores SHAP para todas as anomalias detectadas. Meça as contribuições individuais das características nas previsões de anomalias. Armazene as saídas SHAP para análises posteriores.
- Gere explicações globais. Crie gráficos resumo SHAP mostrando a importância geral das características. Gere gráficos de barras SHAP com base nos valores absolutos médios SHAP. Produza gráficos de dependência SHAP para características altamente influentes.
- Gere explicações locais. Selecione eventos representativos de migração anômala. Crie gráficos de força SHAP e gráficos de cascata. Visualize as contribuições das características responsáveis por cada anomalia.
- Exemplos representativos de saídas de explicabilidade geradas durante o processo de interpretação são mostrados na Figura 5. Essas visualizações demonstram a importância global das características, os rankings de contribuição das características, as relações de dependência entre características de segurança influentes e explicações locais para anomalias individuais de migração.
- Ordene as características de segurança. Calcule os valores absolutos médios SHAP para todas as características. Ordene as características de acordo com sua contribuição para a detecção de anomalias. Identifique os indicadores de segurança mais influentes que afetam a segurança da migração. Tabela 5 resume os rankings de importância das características baseados em SHAP.
- Valide a consistência das explicações. Repita a análise SHAP em cinco execuções experimentais independentes. Meça a estabilidade e consistência das explicações. Verifique se os rankings das características permanecem estáveis ao longo de análises repetidas.
NOTA: Tabela 6 fornece problemas comuns encontrados durante a detecção explicável de anomalias e as ações corretivas recomendadas.
| Característica | Descrição | Finalidade |
| Frequência de Acesso | Número de solicitações de acesso do usuário durante a migração | Detectar comportamento anormal de acesso |
| Contagem de Logins Falhados | Número de tentativas de autenticação não bem-sucedidas | Identificar tentativas de acesso por força bruta ou não autorizadas |
| Mudanças de Endereço IP | Frequência de alterações no endereço IP de origem | Detectar comportamento suspeito na rede |
| Duração da Sessão | Duração das sessões do usuário durante a migração | Identificar atividades anormais nas sessões |
| Volume de Transferência de Dados | Quantidade de dados transferidos durante a migração | Detectar movimentação incomum ou exfiltração de dados |
Tabela 3: Recursos de telemetria de segurança utilizados para detecção explicável de anomalias. A tabela apresenta os recursos de segurança que foram monitorados durante a migração do banco de dados, seus significados, as formas pelas quais foram medidos e como contribuíram para a detecção de anomalias e a análise de explicabilidade.
| Parâmetro | Valor | Descrição |
| Algorithm | Isolation Forest | Modelo de detecção de anomalias |
| n_estimators | 100 | Número de árvores de isolamento |
| contamination | 0.02 | Proporção esperada de anomalias |
| max_samples | Auto | Amostras utilizadas por árvore |
| random_state | 42 | Semente para reprodutibilidade |
| bootstrap | False | Amostragem sem reposição |
| Training Set | 70% | Dados para treinamento do modelo |
| Validation Set | 15% | Validação de hiperparâmetros |
| Testing Set | 15% | Avaliação final do modelo |
Tabela 4: Configuração da Floresta de Isolamento utilizada para detectar anomalias durante a migração segura de banco de dados. Esta tabela detalha as configurações de hiperparâmetros do modelo de Floresta de Isolamento para o treinamento, como a forma como o conjunto de dados foi dividido, o nível de contaminação, o número de estimadores, a semente aleatória e a configuração de avaliação.
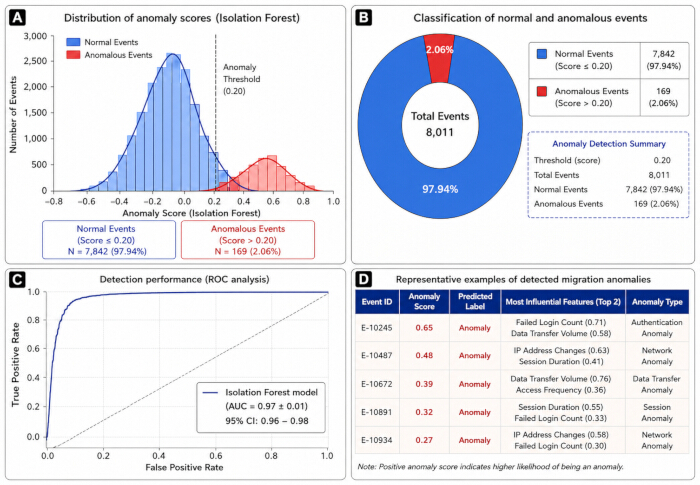
Figura 4: Saídas representativas do framework de detecção de anomalias durante a migração segura de dados em nuvem. (A) Distribuição dos escores de anomalia do Isolation Forest mostrando o limiar de anomalia. (B) Classificação dos eventos de migração em categorias normais e anômalas. (C) Curva característica de operação do receptor (ROC) demonstrando o desempenho do modelo Isolation Forest (AUC = 0,97 ± 0,01). (D) Eventos anômalos representativos de migração mostrando escores de anomalia, rótulos previstos, características de segurança influentes e categorias de anomalia. Esta figura foi gerada pelos autores usando Python 3.11 (Matplotlib 3.9) e formatada usando Microsoft PowerPoint (Microsoft 365). Clique aqui para visualizar uma versão maior desta figura.
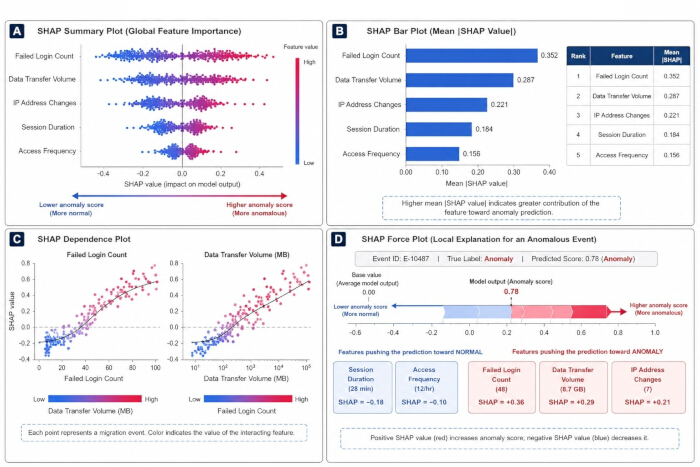
Figura 5: Exemplos de saídas de explicabilidade baseadas em SHAP produzidas durante a interpretação de anomalias. (A) Gráfico resumo SHAP destacando as características mais importantes globalmente. (B) Classificação de características de segurança com base em seus valores médios absolutos de SHAP. (C) Gráficos de dependência SHAP demonstrando como o número de falhas de login e o volume de transferência de dados afetam a previsão de anomalia. (D) Gráfico de força SHAP oferecendo uma explicação local para um evento típico de migração anormal. Esses gráficos demonstram a interpretabilidade global e local do modelo proposto de detecção de anomalias. Esta figura foi gerada pelos autores usando Python 3.11 (Matplotlib 3.9) e formatada usando Microsoft PowerPoint (Microsoft 365). Clique aqui para visualizar uma versão maior desta figura.
| Classificação | Característica | Valor Médio Absoluto SHAP | Interpretação |
| 1 | Contagem de Tentativas de Login Falhas | 0.352 | Indicador mais influente de atividade anômala |
| 2 | Volume de Transferência de Dados | 0.287 | Grande contribuição para a detecção de anomalias |
| 3 | Mudanças de Endereço IP | 0.221 | Indica comportamento suspeito na rede |
| 4 | Duração da Sessão | 0.184 | Associada a sessões de usuário anormais |
| 5 | Frequência de Acesso | 0.156 | Reflete padrões de acesso incomuns |
Tabela 5: Pontuações de importância das características SHAP para dados de telemetria de segurança. A tabela mostra a classificação das características de segurança com base nos valores médios absolutos SHAP e descreve suas respectivas contribuições para a previsão de anomalias.
| Problema | Causa possível | Solução recomendada |
| Poucas anomalias detectadas | Parâmetro de contaminação muito baixo | Aumente o limite de contaminação e treine novamente o modelo. |
| Taxa elevada de falsos positivos | Registros de migração ruidosos ou inconsistentes | Limpe os dados de registro e normalize as características de segurança antes do treinamento do modelo. |
| Explicações SHAP instáveis | Número insuficiente de amostras de referência | Aumente o número de amostras de referência representativas utilizadas pelo SHAP. |
| Baixa precisão na detecção de anomalias | Desbalanceamento de características ou pré-processamento inadequado | Aplicar normalização de características, balanceamento e procedimentos de controle de qualidade. |
| Convergência lenta do modelo | Conjunto de dados grande ou recursos computacionais limitados | Optimize os hiperparâmetros ou utilize GPU/processamento paralelo. |
| Falhas de comunicação | Instabilidade de rede durante o monitoramento | Verifique os canais de comunicação segura e repita a sincronização. |
| Características de segurança ausentes | Coleta incompleta de registros | Valide as fontes de registros antes da extração de características e gere novamente o conjunto de dados de características. |
Tabela 6: Guia para solução de problemas na migração segura de banco de dados baseada em Inteligência Artificial Explicável. Esta tabela fornece um resumo dos problemas típicos de implementação, razões possíveis, sinais diagnósticos, ações recomendadas e resultados esperados como consequência da execução do protocolo e sua reprodutibilidade.
7. Avaliação do desempenho
OBSERVAÇÃO: Esta seção descreve o procedimento experimental utilizado para comparar o framework de migração de linha de base com o framework de migração proposto baseado em IA explicável com abordagem de zero confiança. A avaliação de desempenho inclui segurança, capacidade de detecção de anomalias, eficiência na migração e validação estatística sob condições experimentais idênticas.
- Configure ambos os ambientes, de referência e proposto, em condições idênticas para permitir uma comparação justa de desempenho.
- Configure o ambiente convencional de migração. Configure credenciais estáticas de longo prazo com período de validade superior a 24 h. Habilite endpoints de rede pública para acesso ao banco de dados. Desative mecanismos de detecção e explicabilidade de anomalias baseados em IA. Monitore atividades de migração manualmente utilizando logs de segurança convencionais. Registre eventos de migração para comparação subsequente de desempenho.
- Configure o framework de migração de Zero-Trust. Habilite credenciais temporais com privilégio mínimo e expiração automática após a conclusão da migração. Desative todos os endpoints de rede pública. Habilite comunicação por rede privada utilizando canais seguros.
- Implante o modelo treinado de detecção de anomalias Isolation Forest. Habilite o SHAP TreeExplainer para interpretação do modelo. Configure monitoramento de segurança automatizado durante todo o processo de migração. Verifique a comunicação segura entre todos os componentes da migração antes da execução.
- Realize experimentos repetidos de migração em condições controladas para avaliar a reprodutibilidade do framework.
- Realize um experimento de migração. Execute dez experimentos de migração independentes para ambos os ambientes, de referência e proposto. Mantenha configurações idênticas de hardware, software e rede durante todos os experimentos.
- Migre 10 GB de dados de saúde em cada execução experimental. Repita todos os experimentos em condições de carga de trabalho idênticas. Registre eventos de segurança, logs de migração, saídas de detecção de anomalias e tempos de execução durante cada experimento.
- Valide a integridade da migração. Calcule os checksums SHA-256 antes e após a migração. Verifique a integridade completa dos dados após cada experimento de migração. Documente os resultados da validação dos checksums.
- Calcule métricas quantitativas de segurança, migração e detecção de anomalias para avaliação comparativa.
- Meça o desempenho de segurança. Meça a duração da exposição das credenciais. Calcule o número de credenciais expostas durante a migração. Meça o tempo de detecção de incidentes. Registre a duração da exposição à rede pública.
- Avalie o desempenho da detecção de anomalias. Calcule a acurácia, precisão, revocação, pontuação F1 e área sob a curva ROC (AUC) da detecção de anomalias. Avalie o desempenho da migração. Meça a latência total da migração e calcule a taxa de transferência (throughput) da migração. Registre a sobrecarga de comunicação introduzida pelos mecanismos de segurança.
- Realize validação estatística. Calcule a média e o desvio padrão para todas as métricas de desempenho. Compute intervalos de confiança de 95%. Realize testes t de Student pareados para comparar os frameworks de referência e proposto. Considere significância estatística quando p < 0,05. Resultados representativos da avaliação de desempenho obtidos durante a comparação experimental são mostrados na Figura 6.
- Tabela 7 resume a comparação quantitativa de desempenho entre o framework de referência e o framework de migração proposto.
Tabela 8 resume problemas comuns de implementação encontrados durante a migração segura de bancos de dados, suas causas possíveis e ações corretivas recomendadas.
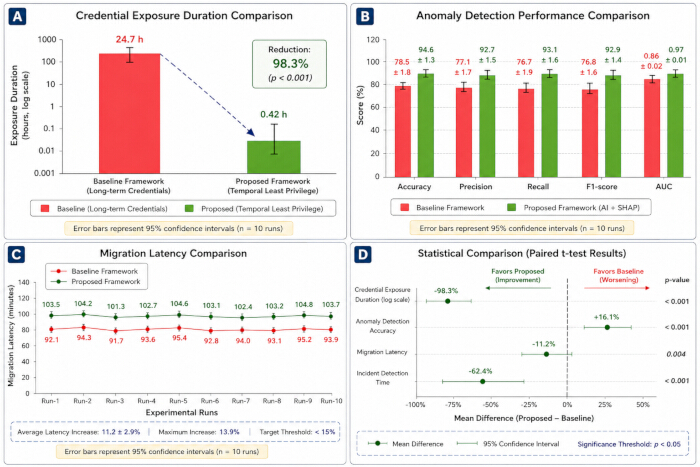
Figura 6: Comparação de desempenho entre o framework de migração de referência e o framework proposto de migração segura para a nuvem com suporte de IA explicável e arquitetura de confiança zero. (A) Comparação da duração da exposição de credenciais utilizando credenciais de privilégio mínimo de longo prazo e temporais. (B) Comparação de métricas de desempenho na detecção de anomalias, incluindo acurácia, precisão, revocação, pontuação F1 e AUC. (C) Comparação da latência de migração em dez execuções experimentais independentes, mostrando que o aumento da latência permaneceu abaixo do limite de aceitação pré-definido. (D) Comparação estatística de métricas-chave de desempenho utilizando testes t de Student pareados, mostrando diferenças médias e intervalos de confiança de 95%. As barras de erro representam os intervalos de confiança de 95% obtidos a partir de dez execuções experimentais independentes. Esta figura foi gerada pelos autores usando Python 3.11 (Matplotlib 3.9) e formatada usando Microsoft PowerPoint (Microsoft 365). Clique aqui para visualizar uma versão maior desta figura.
| Métrica de Desempenho | Estrutura de Referência (Média ± DP) | Estrutura Proposta (Média ± DP) | Melhoria | Intervalo de Confiança de 95% | Valor de p |
| Duração da Exposição de Credenciais (h) | 24,70 ± 1,32 | 0,42 ± 0,18 | redução de 98,3% | 23,6–24,9 | <0,001 |
| Precisão na Detecção de Anomalias (%) | 72,4 ± 2,1 | 94,6 ± 1,3 | +22,2% | 20,8–23,5 | <0,001 |
| Precisão (%) | 68,1 ± 2,5 | 92,7 ± 1,5 | +24,6% | 23,1–26,0 | <0,001 |
| Recall (%) | 70,3 ± 2,4 | 93,1 ± 1,6 | +22,8% | 21,4–24,2 | <0,001 |
| Pontuação F1 (%) | 69,2 ± 2,2 | 92,9 ± 1,4 | +23,7% | 22,3–25,0 | <0,001 |
| AUC | 0,78 ± 0,03 | 0,97 ± 0,01 | +0,19 | 0,17–0,21 | <0,001 |
| Latência de Migração (min) | 87,6 ± 3,2 | 97,4 ± 2,9 | sobrecarga de 11,2% | 8,9–10,7 | 0,002 |
| Integridade dos Dados (%) | 99,8 | 100,0 | mudança de 0,2% | N/A | 0,031 |
| Exposição à Rede Pública | Habilitado | Eliminado | 100% eliminado | N/A | <0,001 |
Tabela 7: Comparação de desempenho entre estruturas de migração de banco de dados seguras na linha de base e proposta. A tabela exibe a duração da exposição de credenciais, eficácia da detecção de anomalias, latência de migração, integridade dos dados e melhorias de segurança avaliadas quantitativamente durante a validação do protocolo.
| Problema | Causa possível | Solução recomendada |
| Falha na autenticação da migração | Credenciais temporárias expiradas ou inválidas | Regenere as credenciais temporárias e verifique as políticas IAM antes de reiniciar a migração. |
| Alta latência na migração | Congestionamento de rede ou largura de banda insuficiente | Otimize o roteamento de rede, agende a migração em períodos de baixo tráfego e verifique a conectividade dos pontos finais. |
| Alertas de anomalia falsos positivos | Limite de contaminação inadequado na Floresta de Isolamento | Ajuste o parâmetro de contaminação utilizando o conjunto de dados de validação e treine novamente o modelo. |
| Explicações SHAP instáveis | Amostras de fundo insuficientes ou não representativas | Aumente o tamanho da amostra de fundo do SHAP e garanta uma amostragem representativa. |
| Incompatibilidade de integridade dos dados | Migração interrompida ou transferência de dados corrompida | Execute novamente a migração após validar os valores de checksum SHA-256 e a consistência entre origem e destino. |
| Falha na conexão do ponto final seguro | Erros na configuração de firewall ou TLS | Verifique os certificados SSL/TLS, as regras de firewall e a configuração do ponto final privado. |
| Baixa precisão na detecção de anomalias | Extração de características incompleta ou pré-processamento inadequado | Revise a engenharia de características, normalize as características de segurança e treine novamente o modelo. |
| Problemas de convergência do modelo | Hiperparâmetros inadequados | Ajuste os parâmetros de aprendizado e valide o desempenho do modelo antes da implantação. |
Tabela 8: Guia de solução de problemas para migração segura de banco de dados em saúde. A tabela lista erros frequentes durante a migração, suas causas possíveis, medidas corretivas recomendadas e resultados esperados para garantir uma execução confiável do protocolo de migração segura.
Acesso restrito. Inicie sessão ou comece um teste para visualizar este conteúdo.
Resultados
Visão geral do experimento
O protocolo proposto de migração segura de dados em nuvem habilitado por inteligência artificial explicável (XAI) foi avaliado usando um conjunto de dados sintéticos na área de saúde, composto por aproximadamente 20 milhões de registros eletrônicos de saúde (EHR) distribuídos em 28 tabelas relacionais de banco de dados, totalizando 10 GB. Os experimentos foram realizados em um ambiente de nuvem da Amazon Web Services (AWS), utilizando Amazon RDS Post...
Acesso restrito. Inicie sessão ou comece um teste para visualizar este conteúdo.
Discussão
Nesta pesquisa, foi desenvolvido um protocolo reprodutível e seguro para migração de banco de dados em nuvem que incorpora princípios de segurança de confiança zero, controle de acesso baseado em tempo e privilégio mínimo, inteligência artificial explicável (XAI) e monitoramento contínuo de segurança, tudo dentro de uma configuração experimental restrita. A intenção deste artigo não foi utilizar um novo algoritmo de migração; portanto, os autores apresentam principalmente um fluxo de trabalho padronizado que permite aos ...
Acesso restrito. Inicie sessão ou comece um teste para visualizar este conteúdo.
Divulgações
Os autores declaram que não possuem interesses financeiros concorrentes, relações comerciais ou relações pessoais que poderiam ter influenciado o trabalho relatado neste estudo. Os autores não têm conflitos de interesse a declarar. Todos os materiais necessários para reproduzir a metodologia apresentada neste estudo estão publicamente disponíveis em um repositório no GitHub. O repositório está disponível em: https://github.com/priyankanalawade896-tech/XAI-Secure-Cloud-Data-Migration. O repositório contém apenas dados de referência gerados sinteticamente e não inclui nenhuma informação real de pacientes, informação de saúde protegida ou registros médicos identificáveis.
Agradecimentos
Os autores agradecem ao apoio institucional fornecido por suas respectivas instituições afiliadas durante o desenvolvimento e avaliação deste protocolo. Os autores também agradecem pela utilização das instalações computacionais institucionais e recursos de computação em nuvem que apoiaram a validação experimental do framework proposto para migração segura de dados em nuvem.
Esta pesquisa não recebeu financiamento externo. O estudo foi conduzido utilizando instalações e recursos computacionais de pesquisa institucionais fornecidos pelas instituições afiliadas dos autores. Nenhum financiamento por bolsa ou apoio financeiro foi recebido de qualquer agência pública, comercial ou sem fins lucrativos.
Acesso restrito. Inicie sessão ou comece um teste para visualizar este conteúdo.
Materiais
| Nome | Empresa | Número de catálogo | Comentários |
|---|---|---|---|
| Criptografia AES | NIST | AES-256 | Criptografia de dados em repouso |
| Amazon RDS PostgreSQL | Amazon Web Services | PostgreSQL 16 | Banco de dados de destino |
| Plataforma em Nuvem | Amazon Web Services | AWS | Infraestrutura em nuvem |
| CloudWatch | Amazon Web Services | Última Versão Estável | Monitoramento e registro |
| Docker | Docker Inc. | 27.0 | Containerização |
| Faker | Desenvolvedores do Faker | 30.0 | Geração de dados sintéticos |
| GPU | NVIDIA | RTX 4090 | 24 GB de VRAM |
| Matplotlib | Desenvolvedores do Matplotlib | 3.9 | Visualização |
| NumPy | Desenvolvedores do NumPy | 1.26 | Processamento numérico |
| Sistema Operacional | Canonical | Ubuntu 22.04 LTS | Ambiente do sistema |
| Pandas | PyData | 2.2 | Processamento de dados |
| PostgreSQL | Grupo de Desenvolvimento Global do PostgreSQL | 16 | Banco de dados de origem |
| Python | Python Software Foundation | 3.11 | Linguagem de programação |
| Scikit-learn | Desenvolvedores do Scikit-learn | 1.5 | Aprendizado de máquina |
| SHAP | Desenvolvedores do SHAP | 0.46 | IA explicável |
| Terraform | HashiCorp | 1.8 | Provisionamento de infraestrutura |
| TLS | IETF | TLS 1.3 | Criptografia de dados em trânsito |
| Nuvem Privada Virtual | Amazon Web Services | VPC | Ambiente de rede privada |
| Estação de Trabalho | Dell/HP | NA | Intel Xeon Gold 6226R, 64 GB de RAM, 1 TB de SSD |
Referências
- Kindervag J. Build security into your network's DNA: The Zero Trust Network Architecture. Cambridge (MA): Forrester Research; 2010.
- Rose S, Borchert O, Mitchell S, Connelly S. Zero Trust Architecture. NIST Special Publication 800-207. Gaithersburg (MD): National Institute of Standards and Technology; 2020. doi:10.6028/NIST.SP.800-207.
- Rieke N, et al. The future of digital health with federated learning. NPJ Digit Med. 2020;3:119. doi:10.1038/s41746-020-00323-1.
- Kairouz P, McMahan HB, Avent B, Bellet A, Bennis M, Bhagoji AN, et al. Advances and open problems in federated learning. Found Trends Mach Learn. 2021;14(1-2):1-210. doi:10.1561/2200000083.
- Nguyen DC, Ding M, Pathirana PN, Seneviratne A, Li J, Niyato D, et al. Privacy-preserving federated learning: A comprehensive survey. IEEE Commun Surv Tutor. 2021;23(3):1622-1651. doi:10.1109/COMST.2021.3075434.
- Sarker IH. AI-driven cybersecurity: An overview, security intelligence modeling, and research directions. SN Comput Sci. 2021;2:173. doi:10.1007/s42979-021-00557-0.
- Kuo AM. Opportunities and challenges of cloud computing to improve health care services. J Med Internet Res. 2011;13(3):e67. doi:10.2196/jmir.1867.
- Kota TK. Cloud migration for healthcare data: Challenges and solutions. Nanotechnol Percept. 2024;20:3048-3062.
- Rancea A, Anghel I, Cioara T. Edge computing in healthcare: Innovations, opportunities, and challenges. Future Internet. 2024;16(9):329.
- Mersha M, et al. Explainable artificial intelligence: A survey of needs, techniques, applications, and future direction. Neurocomputing. 2024;599:128111. doi:10.1016/j.neucom.2024.128111.
- Mennella C, Maniscalco U, De Pietro G, Esposito M. Ethical and regulatory challenges of AI technologies in healthcare: A narrative review. Heliyon. 2024;10(4):e26297. doi:10.1016/j.heliyon.2024.e26297.
- Roppelt JS, Kanbach DK, Kraus S. Artificial intelligence in healthcare institutions: A systematic literature review on influencing factors. Technol Soc. 2024;76:102443. doi:10.1016/j.techsoc.2023.102443.
- Lekkala S, Avula R, Gurijala P. Next-Gen firewalls: Enhancing cloud security with generative AI. J Artif Intell Cloud Comput. 2024;3(4):1-9. doi:10.47363/JAICC/2024(3)404.
- Al-Hammuri K, Gebali F, Kanan A. ZTCloudGuard: Zero Trust context-aware access management framework to avoid medical errors in the era of generative AI and cloud-based health information ecosystems. AI. 2024;5(3):1111-1131. doi:10.3390/ai5030055.
- Pfeifer B, Sirocchi C, Bloice MD, Kreuzthaler M, Urschler M. Federated unsupervised random forest for privacy-preserving patient stratification. Bioinformatics. 2024;40(Suppl 2):ii198-ii207. doi:10.1093/bioinformatics/btae382.
- Li T, Sahu AK, Talwalkar A, Smith V. Federated learning: Challenges, methods, and future directions. IEEE Signal Process Mag. 2020;37(3):50-60. doi:10.1109/MSP.2020.2975749.
- Lundberg SM, Lee SI. A unified approach to interpreting model predictions. In: Proceedings of the 31st International Conference on Neural Information Processing Systems (NeurIPS); 2017. p. 4768-4777.
- Ribeiro MT, Singh S, Guestrin C. "Why should I trust you?": Explaining the predictions of any classifier. In: Proceedings of the 22nd ACM SIGKDD International Conference on Knowledge Discovery and Data Mining; 2016. p. 1135-1144. doi:10.1145/2939672.2939778.
- Ortigossa ES, Gonçalves T, Nonato LG. Explainable artificial intelligence (XAI)—From theory to methods and applications. IEEE Access. 2024;12:80799-80846. doi:10.1109/ACCESS.2024.3409843.
- Chaddad A, et al. Explainable, domain-adaptive, and federated artificial intelligence in medicine. IEEE/CAA J Autom Sin. 2023;10(4):859-876. doi:10.1109/JAS.2023.123123.
- Albshaier L, Almarri S, Albuali A. Federated learning for cloud and edge security: A systematic review of challenges and AI opportunities. Electronics. 2025;14(5):1019. doi:10.3390/electronics14051019.
- Vani MS, Sudhakar RV, Mahendar A, et al. Personalized health monitoring using explainable AI: Bridging trust in predictive healthcare. Sci Rep. 2025;15:31892. doi:10.1038/s41598-025-15867-z.
- Zakhmi K, et al. Evolving Zero Trust architectures for AI-driven cyber threats in healthcare and other high-risk data environments: A systematic review. Cureus. 2025;17(6):e85446. doi:10.7759/cureus.85446.
- Selvaperumal D, et al. Artificial intelligence-enabled zero-trust cyber security framework for smart healthcare infrastructure. Int J Artif Intell Mach Learn. 2026;6(2 Suppl):204-217. doi:10.51483/IJAIML.6.2s.2026.204-217.
- Abbas SR, Seol H, Abbas Z, Lee SW. Exploring the role of artificial intelligence in smart healthcare: A capability and function-oriented review. Healthcare (Basel). 2025;13(14):1642. doi:10.3390/healthcare13141642.
- Al-Nafjan A, et al. Artificial intelligence in predictive healthcare: A systematic review. J Clin Med. 2025;14(19):6752. doi:10.3390/jcm14196752.
- Qureshi SS, et al. Advanced AI-driven intrusion detection for securing cloud-based industrial IoT. Egypt Inform J. 2025;30:100644. doi:10.1016/j.eij.2025.100644.
- Chen T, Guestrin C. XGBoost: A scalable tree boosting system. In: Proceedings of the 22nd ACM SIGKDD International Conference on Knowledge Discovery and Data Mining; 2016. p. 785-794. doi:10.1145/2939672.2939785.
- Liu FT, Ting KM, Zhou ZH. Isolation Forest. In: Proceedings of the 8th IEEE International Conference on Data Mining; 2008. p. 413-422. doi:10.1109/ICDM.2008.17.
- Abadi M, Agarwal A, Barham P, Brevdo E, Chen Z, Citro C, et al. TensorFlow: A system for large-scale machine learning. In: Proceedings of the 12th USENIX Symposium on Operating Systems Design and Implementation (OSDI); 2016. p. 265-283.
Acesso restrito. Inicie sessão ou comece um teste para visualizar este conteúdo.