В данном методе представлен комплексный фреймворк на основе объяснимого искусственного интеллекта (XAI) для обеспечения безопасной миграции данных здравоохранения в облако с использованием синтетического набора данных здравоохранения в контролируемой облачной среде. Результатом является прототип, сочетающий в себе безопасность с нулевым доверием, временной контроль доступа и объяснимое обнаружение аномалий для обеспечения прозрачности и безопасности миграции.
Для просмотра этого контента требуется подписка на JoVE. Войдите или начните свой бесплатный пробный период.
Методическая статья
Экспериментальный протокол безопасной миграции данных в облако на основе объяснимого искусственного интеллекта с использованием синтетических медицинских данных
В этой статье
Краткое содержание
Аннотация
В системах здравоохранения все чаще осуществляется миграция данных в облако, однако это также приводит к тому, что периоды передачи данных становятся наиболее рискованными с точки зрения безопасности. В данной работе описывается воспроизводимый протокол безопасной миграции облачных данных на основе объяснимого искусственного интеллекта (XAI) с использованием синтетического набора данных здравоохранения и контролируемой облачной среды. Разработанная архитектура объединяет концепцию нулевого доверия (zero-trust architecture), временной принцип наименьших привилегий, зашифрованную связь, централизованный мониторинг и объяснимое обнаружение аномалий для обеспечения более безопасной, прозрачной и проверяемой миграции. Тесты проводились с использованием набора данных синтетических электронных медицинских карт объемом 10 GB, содержащего примерно 20 миллионов записей в 28 реляционных таблицах. Процесс миграции был реализован на платформе Amazon web services (AWS) с использованием баз данных PostgreSQL и частных виртуальных сетей. Для обнаружения аномалий применялся алгоритм Isolation Forest, а для интерпретации событий безопасности использовались аддитивные объяснения Шепли (SHAP). Эффективность системы оценивалась на десяти отдельных попытках миграции с использованием таких метрик, как длительность раскрытия учетных данных, время обнаружения инцидента, точность обнаружения аномалий, задержка миграции и целостность данных. При протестированной конфигурации время раскрытия учетных данных сократилось с 24 h до 1 h (снижение на 95.8%), точность обнаружения аномалий составила 97.4%, время обнаружения инцидента сократилось примерно до 15 min, а целостность данных была сохранена на 100%, что подтверждено проверкой контрольных сумм. Однако усиление мер безопасности привело к увеличению средней задержки миграции на 11%. Эти результаты демонстрируют перспективность объединения объяснимого ИИ с рабочими процессами безопасной облачной миграции для управления данными здравоохранения.
Введение
Облачные вычисления в настоящее время являются неотъемлемой частью систем здравоохранения во всем мире, предлагая масштабируемые хранилища, вычислительные ресурсы, а также возможность обмена медицинскими записями, поддержку систем принятия решений и проведение медицинского анализа через облако1,2,3. Поскольку многие медицинские учреждения модернизируют свои информационные системы, переход в облако стал для них жизненно важным шагом для переноса конфиденциальных медицинских данных из старых локальных систем в облачную среду4. Правильная миграция обеспечивает более простой поиск данных, более эффективное выполнение операций и поддержку аналитики с более высоким уровнем интеллектуального анализа, однако в то же время нельзя игнорировать довольно серьезные риски безопасности и конфиденциальности, которые влечет за собой перемещение данных из одного места в другое5.
Этап миграции является критически уязвимым моментом в жизненном цикле данных, поскольку в силу самой природы процесса данные здравоохранения активно перемещаются между системами и сетями6. Кроме того, в фазе миграции организации могут подвергнуться таким угрозам, как кража учетных данных, несанкционированный доступ, перехват данных, манипуляции со схемами и даже потеря данных6,7. Среды здравоохранения менее защищены от подобных рисков, так как информация о пациентах является крайне конфиденциальной и, следовательно, требует высочайшего уровня соответствия нормативным требованиям и мерам безопасности8,9. Без этого невозможно обеспечить конфиденциальность, целостность и подотчетность данных, если рабочий процесс миграции не защищен и не прозрачен для мониторинга10,11.
Для повышения безопасности облачных вычислений было разработано множество структур и стандартов безопасности. Например, архитектура нулевого доверия (Zero Trust Architecture) Национального института стандартов и технологий (NIST) основана на принципе постоянной верификации пользователей, устройств и сервисов12, в то время как структуры внедрения облачных технологий дают рекомендации по управлению, управлению идентификационными данными, шифрованию и мониторингу13. Фактически, современные методы обеспечения облачной безопасности сосредоточены на автоматизации, подходе «инфраструктура как код» (infrastructure-as-code) и непрерывном мониторинге14,15. Хотя такие подходы базируются на ценных принципах безопасности, в значительной степени они касаются общего развертывания облака и операционных сред, а не самого процесса миграции16. На самом деле, в них практически отсутствуют пошаговые, детализированные и воспроизводимые процедуры выполнения рабочих процессов безопасной миграции медицинских данных в облако, которые сочетали бы в себе управление идентификационными данными, безопасную передачу данных, валидацию, мониторинг и усиление защиты после миграции17.
Обнаружение аномалий с помощью машинного обучения признано полезной технологией для мониторинга безопасности облачных сред. Оно позволяет выявлять аномальную активность системы, а также потенциальные инциденты безопасности18. Тем не менее, многие методы обнаружения аномалий представляют собой закрытые системы, которые не могут предоставить объяснение логики, по которой событие безопасности было помечено как подозрительное19. Невозможность объяснить решение, принятое системой, снижает доверие администраторов, затрудняет аудит и уменьшает ценность автоматизированных решений в области безопасности в строго регулируемых средах здравоохранения20. Методы объяснимого искусственного интеллекта (XAI), такие как SHapley Additive exPlanations (SHAP) и Local Interpretable Model-agnostic Explanations (LIME), не только предоставляют четкие объяснения прогнозов машинного обучения, но и повышают уровень понимания, подотчетности и уверенности в системах мониторинга безопасности21,22.
Несмотря на значительные успехи в области облачной безопасности и объяснимого ИИ, по-прежнему наблюдается нехватка воспроизводимых экспериментальных протоколов, объединяющих средства безопасной миграции с объяснимым мониторингом безопасности для целей интеграции23. Существующие исследования в основном затрагивают только отдельные компоненты, такие как шифрование, управление доступом, обнаружение аномалий или управление облачной инфраструктурой, и нигде не предлагается интегрированная методология, которую можно было бы систематически внедрить, оценить и воспроизвести24. Более того, практически в никаких исследованиях не предпринималось попыток объединить принципы безопасности с нулевым доверием, временные минимальные привилегии, централизованную наблюдаемость и объяснимое обнаружение аномалий в едином рабочем процессе миграции облачных сервисов в сфере здравоохранения25,26.
Для восполнения этого пробела в данной работе представлена платформа на основе объяснимого искусственного интеллекта (Explainable AI) для безопасной миграции облачных данных в системах здравоохранения. Предложенная архитектура использует модель нулевого доверия, ограниченный по времени доступ, защищенную связь, централизованное логирование и мониторинг, а также интерпретируемое обнаружение аномалий на базе SHAP в рамках строго упорядоченного процесса миграции27,28. Протокол представляет собой пошаговое руководство по внедрению, мониторингу и оценке безопасной миграции данных здравоохранения в экспериментальных условиях. Объединяя средства обеспечения безопасности с интерпретируемым ИИ-мониторингом, предлагаемая платформа призвана повысить уровень прозрачности, проверяемости и безопасности на протяжении всего жизненного цикла миграции29,30.
Доступ ограничен. Войдите в систему или начните пробный период, чтобы просмотреть этот контент.
Протокол
В данном исследовании использовался полностью синтетический набор данных здравоохранения, созданный для экспериментальной оценки безопасной миграции данных в облако. Реальные данные пациентов, защищенная медицинская информация (PHI) или идентифицируемые медицинские записи не использовались. Таким образом, одобрение Институционального наблюдательного совета и информированное согласие не требовались. Все материалы, использованные в этом исследовании, приведены в Таблице материалов.
1. Обзор
- Настройте защищенную среду миграции в облако, состоящую из уровня источника, уровня узла миграции, целевого уровня, сетевого уровня, уровня управления идентификацией и доступом, уровня наблюдаемости и уровня объяснимого ИИ.
- Разверните все компоненты в изолированных облачных средах для обеспечения безопасной миграции медицинских данных. Установите зашифрованные каналы связи между всеми компонентами системы.
- Выполните протокол, включающий подготовку наборов данных, настройку среды, развертывание архитектуры, безопасную миграцию, мониторинг аномалий и проверку после миграции. Общая архитектура предлагаемой структуры безопасной миграции облачных данных на базе объяснимого ИИ представлена на Рисунке 1.
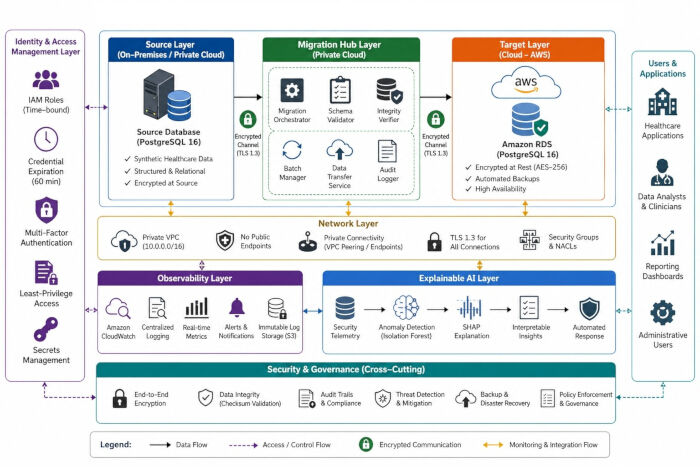
Рисунок 1: Общая архитектура платформы безопасной миграции облачных данных для систем здравоохранения с поддержкой объяснимого искусственного интеллекта (XAI). Платформа состоит из уровня управления идентификацией и доступом, уровня исходной базы данных, уровня узла миграции, уровня целевой облачной базы данных, уровня сетевой безопасности, уровня наблюдаемости, уровня мониторинга с помощью объяснимого ИИ, а также сквозных сервисов безопасности и управления. Архитектура объединяет временной контроль доступа по принципу наименьших привилегий, зашифрованную связь по протоколу TLS 1.3, проверку целостности на основе контрольных сумм, непрерывный мониторинг безопасности и объяснимость на базе SHAP для обеспечения безопасной, прозрачной и воспроизводимой миграции баз данных в здравоохранении. Данный рисунок был создан авторами с помощью Microsoft PowerPoint (Microsoft 365). Пожалуйста, нажмите здесь, чтобы просмотреть этот рисунок в большем размере.
2. Конфигурация вычислительной среды
- Настройка вычислительной среды
- Подготовьте вычислительные ресурсы, необходимые для безопасной миграции данных в облако и мониторинга на основе объяснимого ИИ.
- Установите и настройте все оборудование, программное обеспечение, облачные сервисы, базы данных, инструменты безопасности и библиотеки машинного обучения, перечисленные в Таблице материалов. Перед началом эксперимента по миграции убедитесь, что все необходимые компоненты функционируют исправно.
- Настройка облачной среды
- Создайте облачную среду, обеспечивающую безопасность при миграции медицинских данных. Настройте частное виртуальное частное облако (VPC) для бесперебойной связи между исходными системами, узлом миграции и целевыми системами. Используйте стойкое шифрование не только при хранении данных, но и при их передаче.
- Подготовьте целевую базу данных и сервисы миграции в соответствии с данными, указанными в Таблице материалов.
- Настройте управление идентификацией и доступом, а также сервисы мониторинга и логирования.
3. Подготовка и описание набора данных
- Сгенерируйте синтетический набор данных системы здравоохранения с помощью библиотеки Python Faker, указанной в таблице материалов. Настройте демографические признаки, включая возраст пациента, пол, этническую принадлежность и географическое положение, используя заранее определенные распределения вероятностей.
- Сгенерируйте клиническую информацию, включая диагнозы, результаты лабораторных исследований, лекарственные препараты, аллергии, процедуры и госпитализации, сохраняя при этом реалистичные клинические взаимосвязи.
- Сгенерируйте лонгитюдные данные о посещениях пациентов, назначая нескольким пациентам разные визиты в соответствии с заданными распределениями частоты визитов.
- Сгенерируйте временные метки для госпитализаций, лабораторных исследований, введения препаратов, выписных эпикризов и журналов аудита, используя хронологический порядок событий.
- Внесите клинически реалистичные пропущенные значения, дубликаты записей и аномальные наблюдения в соответствии с заданными распределениями качества данных.
- Замените всю личностную идентифицирующую информацию синтетическими значениями, сгенерированными с помощью библиотеки Faker. Перед экспортом набора данных проверьте ссылочную целостность и логическую согласованность. Экспортируйте проверенный набор данных в формате SQL, совместимом с PostgreSQL. Настройте набор данных для поддержки реалистичных сценариев миграции данных здравоохранения. Характеристики сгенерированного набора данных приведены в Таблице 1.
- Определите связи в базе данных. Назначьте Patient_ID в качестве первичного ключа для таблицы пациентов. Установите связи по внешним ключам между таблицами пациентов, визитов, лабораторных исследований, лекарственных препаратов и журналов аудита. Перед началом миграции проверьте ссылочную целостность всех таблиц.
- Смоделируйте реалистичные характеристики данных здравоохранения. Сгенерируйте возраст пациентов, используя нормальное распределение. Сгенерируйте частоту визитов, используя распределение Пуассона. Внесите пропущенные значения с частотой 5% для имитации неполноты реальных электронных медицинских карт (EHR). Перед миграцией замените все идентификаторы пациентов хешированными значениями. Убедитесь, что все сгенерированные записи соответствуют заданным ограничениям схемы.
- Проведите валидацию сгенерированного набора данных, проверив согласованность схемы, ссылочную целостность, наличие пропущенных значений, дубликатов записей и соответствие заданным критериям качества перед миграцией.
| Параметр | Значение |
| Тип набора данных | Синтетический набор данных электронных медицинских карт (EHR) |
| Размер набора данных | 10 GB |
| Общее количество записей | 20 миллионов |
| Количество таблиц | 5 основных таблиц — 28 реляционных таблиц |
| Записи пациентов | 5,000,000 |
| Записи о посещениях | 10,000,000 |
| Результаты лабораторных исследований | 4,000,000 |
| Записи о назначении лекарств | 3,000,000 |
| Журналы аудита | 5,000,000 |
| Первичный ключ | Patient_ID |
| Доля пропущенных значений | 5% |
| Распределение по возрасту | Нормальное распределение |
| Частота посещений | Распределение Пуассона |
| Порог целостности | <0.1% нарушений |
Таблица 1: Характеристики синтетического набора данных здравоохранения, использованного для валидации протокола. В таблице представлен обзор набора данных, включая размер базы данных, количество реляционных таблиц, общее число записей, атрибуты пациентов, клинические переменные и характеристики валидации для воспроизведения экспериментов по безопасной миграции.
4. Развертывание архитектуры системы
- Разверните архитектуру безопасной облачной миграции, состоящую из уровня источника, уровня узла миграции, целевого уровня, уровня сетевой безопасности, уровня наблюдаемости и уровня объяснимого ИИ. Развернутая архитектура системы, использованная в данном исследовании, представлена на рисунке 2.
- Фреймворк состоит из шести рабочих уровней, которые в процессе миграции выполняют свои функции последовательно. Первый уровень, уровень источника (Source Layer), содержит синтетическую базу данных здравоохранения.
- Узел миграции (Migration Hub) отвечает за извлечение схемы, зашифрованную передачу данных, проверку целостности и оркестрацию миграции. Целевой уровень (Target Layer) предназначен для хранения мигрированной базы данных в Amazon RDS PostgreSQL.
- Уровень сетевой безопасности обеспечивает защиту всех коммуникаций с помощью частных конечных точек VPC, шифрования TLS 1.3, групп безопасности и списков контроля доступа к сети.
- Уровень наблюдаемости осуществляет непрерывный сбор логов аутентификации, логов миграции, логов активности базы данных и событий безопасности с помощью Amazon CloudWatch.
- Уровень объяснимого ИИ получает собранную телеметрию безопасности, обрабатывает ее с помощью алгоритма Isolation Forest и создает объяснения выявленных аномалий на основе SHAP. Все архитектурные уровни взаимодействуют друг с другом через частные сетевые каналы, аутентификация в которых поддерживается на протяжении всего рабочего процесса миграции.
- Разверните и проверьте среду исходной базы данных, чтобы обеспечить безопасный доступ и доступность данных перед началом миграции.
- Настройте базу данных PostgreSQL 16 с синтетическим набором данных здравоохранения. Разместите в исходной базе данных информацию о пациентах, сведения о визитах, результаты лабораторных исследований, записи о лекарственных препаратах и журналы аудита.
- Ограничьте доступ к базе данных только авторизованными службами миграции и администраторами. Перед началом операций по миграции проверьте доступность и связность базы данных.
- Настройте узел миграции для координации извлечения схемы, зашифрованной передачи данных и оркестрации миграции.
- Разверните выделенный сервер миграции внутри частного виртуального частного облака (VPC). Настройте службы оркестрации миграции для координации извлечения схемы, передачи данных и действий по валидации.
- Активируйте службы валидации схемы для проверки совместимости между исходной и целевой средами. Активируйте службы проверки целостности для валидации мигрированных данных во время и после передачи. Перед выполнением задач по миграции проверьте связь между узлом миграции и системами баз данных.
- Разверните целевой уровень. Разверните Amazon RDS PostgreSQL 16 в качестве целевой среды базы данных. Включите службы автоматического резервного копирования и восстановления. Включите шифрование AES-256 для данных, хранящихся в целевой базе данных.
- Настройте сетевую безопасность. Отключите все публичные IP-адреса, связанные с ресурсами миграции. Разрешите связь только через частные конечные точки внутри VPC. Настройте списки контроля доступа к сети (NACL) и группы безопасности. Включите шифрование TLS 1.3 для всех коммуникаций между компонентами системы. Убедитесь, что общедоступные конечные точки не активны.
- Настройте централизованный мониторинг для непрерывного сбора событий безопасности, логов миграции и метрик производительности системы.
- Активируйте службы логирования и мониторинга Amazon CloudWatch. Соберите логи аутентификации, логи миграции, логи активности базы данных и логи событий безопасности. Настройте срок хранения логов 365 дней. Включите неизменяемое хранилище логов для обеспечения требований аудита и комплаенса. Проверьте сбор метрик в реальном времени и генерацию оповещений.
- Настройте среду объяснимого ИИ для обнаружения аномалий в реальном времени и генерации интерпретируемых объяснений безопасности.
- Разверните службы обнаружения аномалий в среде мониторинга. Настройте фреймворк объяснимого ИИ для обработки телеметрии безопасности, генерируемой во время миграции. Подключите потоки телеметрии безопасности от источника, узла миграции, целевой базы данных и служб мониторинга.
- Включите обнаружение аномалий в реальном времени и генерацию объяснений на основе SHAP. Перед началом экспериментов по миграции убедитесь в успешном приеме данных телеметрии.
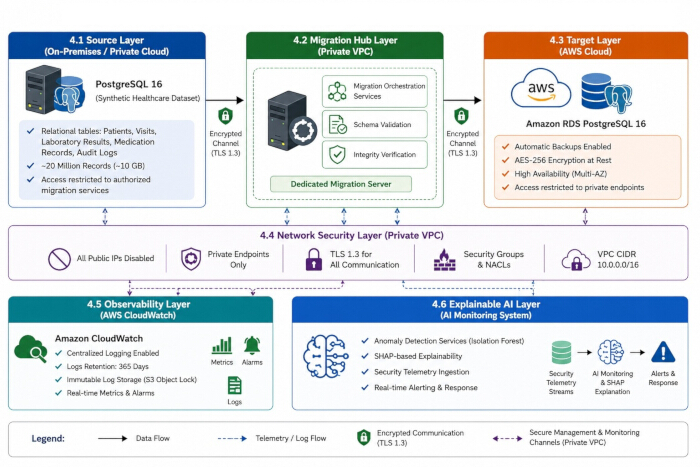
Рисунок 2: Архитектура развертывания структуры безопасной миграции облачных данных в сфере здравоохранения. Среда развертывания демонстрирует исходную базу данных PostgreSQL, содержащую синтетический набор данных здравоохранения, выделенный узел миграции внутри частного виртуального частного облака (VPC), целевую базу данных Amazon RDS PostgreSQL, уровень сетевой безопасности, централизованную систему наблюдаемости через Amazon CloudWatch и уровень мониторинга на базе объяснимого искусственного интеллекта. Все взаимодействие происходит через частные конечные точки, защищенные шифрованием TLS 1.3. Данный рисунок был создан авторами с использованием Microsoft PowerPoint (Microsoft 365). Пожалуйста, нажмите здесь, чтобы просмотреть этот рисунок в большем размере.
5. Безопасный рабочий процесс миграции
ПРИМЕЧАНИЕ: Выполните рабочий процесс безопасной миграции, проведя моделирование угроз, перенос схемы, безопасную миграцию данных, валидацию миграции и последующее укрепление защиты.
- Определите потенциальные угрозы безопасности и сопоставьте их с соответствующими средствами защиты перед началом процесса миграции.
- Определите активы миграции, потенциальные векторы атак и реалистичные сценарии кибератак.
- Оцените риски кражи учетных данных в результате компрометации токенов аутентификации, инсайдерских атак с использованием несанкционированного административного доступа, атак повторного воспроизведения (replay attacks), направленных на ранее перехваченные запросы аутентификации, атак типа «человек посередине» (MITM) с целью перехвата зашифрованных каналов связи, манипуляций со схемой для изменения структур базы данных во время миграции, а также атак с целью повышения привилегий для получения несанкционированных административных прав.
- Проверьте, достаточно ли использования временного управления учетными данными с минимальными привилегиями для предотвращения кражи данных и атак с повышением привилегий. Убедитесь, что связь, зашифрованная с помощью TLS 1.3, защищает от атак повторного воспроизведения и атак «человек посередине».
- Убедитесь, что политики управления идентификацией и доступом (IAM) предотвращают несанкционированный административный доступ. Проверьте, что непрерывное ведение журналов аудита фиксирует все действия по миграции, связанные с безопасностью. Убедитесь, что проверка с помощью контрольных сумм SHA-256 позволяет обнаружить несанкционированные изменения в схеме или данных.
- Убедитесь, что система объяснимого обнаружения аномалий может выявлять необычные действия при миграции и предоставлять интерпретируемые объяснения с точки зрения безопасности. Создайте карту средств контроля безопасности для каждой выявленной угрозы. Убедитесь, что все выявленные угрозы надлежащим образом нейтрализованы перед началом миграции базы данных. Авторы обобщили модель угроз и средства контроля безопасности в Таблице 2.
- Перенос схемы базы данных. Извлеките определения схемы из исходной базы данных PostgreSQL. Проверьте совместимость схемы с целевой средой базы данных. Верифицируйте структуры таблиц, первичные ключи, внешние ключи, индексы и ограничения. Разверните проверенные определения схемы в целевой базе данных. Подтвердите успешное развертывание схемы перед переносом данных.
- Безопасно перенесите медицинские данные по зашифрованным каналам связи, осуществляя непрерывный мониторинг действий по миграции.
- Установите размер пакета миграции равным 10,000 записей на транзакцию. Организуйте зашифрованные каналы связи с использованием TLS 1.3. Передавайте данные через частные сетевые конечные точки внутри виртуального частного облака (VPC).
- Включите автоматические попытки повтора с максимальным количеством трех попыток для неудачных транзакций.
Поддерживайте пропускную способность передачи данных в диапазоне от 100 MB/s до 150 MB/s. Непрерывно отслеживайте действия по миграции на протяжении всего процесса передачи. Регистрируйте все события миграции в централизованных журналах аудита.
- Проверьте полноту и целостность миграции путем сравнения контрольных сумм, количества записей и структур базы данных.
- Сгенерируйте значения хэша SHA-256 для всех исходных таблиц перед миграцией и значения хэша SHA-256 для всех целевых таблиц после миграции. Сопоставьте значения контрольных сумм источника и цели. Перекрестно проверьте количество строк в исходной и целевой базах данных. Проверьте согласованность схем, связей таблиц и ограничений базы данных. Считайте миграцию успешной только в том случае, если значения контрольных сумм, количество записей и структуры схем идентичны.
- Удалите временные привилегии и завершите настройку средств контроля безопасности после успешного завершения миграции данных.
- Немедленно отзовите все временные учетные данные для миграции после ее завершения. Удалите повышенные привилегии миграции из сервисных учетных записей. Архивируйте журналы аудита и записи мониторинга безопасности.
- Подтвердите успешное завершение процедур резервного копирования. Выведите из эксплуатации временные серверы миграции и вспомогательные ресурсы. Проведите финальную проверку безопасности мигрировавшей среды. Документируйте результаты миграции и итоги валидации. Полный рабочий процесс безопасной миграции, использованный в данном исследовании, проиллюстрирован на Рисунке 3.
| Сценарий угрозы | Контроль безопасности | Метод детекции | Смягчение последствий |
| Кража учетных данных | Временной принцип наименьших привилегий (TLP) | Журналы IAM | Автоматический отзыв учетных данных |
| Внутренняя атака | Управление доступом на основе ролей (RBAC) | Журналы аудита + SHAP | Завершение сеанса |
| Атака повтором | TLS 1.3 + Валидация одноразовых чисел (nonce) | Мониторинг сети | Отклонять дублирующие запросы |
| Атака «человек посередине» (MITM) | Шифрование TLS 1.3 | Валидация сертификата | Зашифрованная связь |
| Манипуляция со схемой данных | Контрольная сумма SHA-256 + проверка схемы | Проверка целостности | Восстановить проверенную схему |
| Повышение привилегий | Применение политик IAM | Журналы безопасности | Отзыв привилегий |
Таблица 2: Модель угроз и соответствующие меры безопасности, принятые в предлагаемом фреймворке миграции. В таблице представлены основные репрезентативные угрозы безопасности и соответствующие механизмы их смягчения, основанные на принципах безопасности с нулевым доверием, шифровании, управлении идентификацией, проверке целостности, мониторинге и объяснимом обнаружении аномалий.
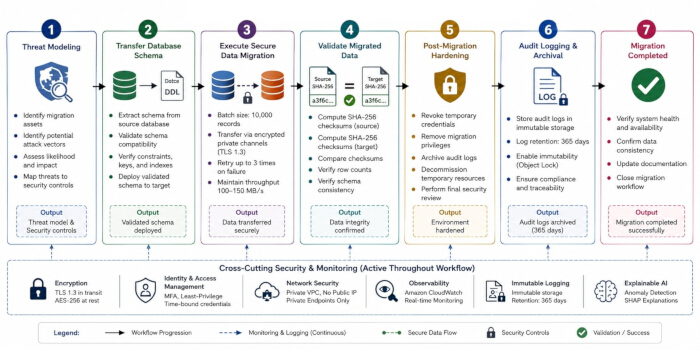
Рисунок 3: Рабочий процесс предлагаемого протокола безопасной миграции облачной базы данных. Протокол состоит из семи последовательных этапов: моделирование угроз, перенос схемы, безопасная миграция базы данных, валидация мигрированных данных, постмиграционное укрепление защиты, аудит и архивация логов, а также завершение миграции. На протяжении всего процесса миграции обеспечиваются мониторинг безопасности, зашифрованная связь, управление идентификацией, неизменяемое ведение логов и объяснимое обнаружение аномалий. Данный рисунок был создан авторами с помощью Microsoft PowerPoint (Microsoft 365). Пожалуйста, нажмите здесь, чтобы просмотреть увеличенную версию этого рисунка.
6. Настройка мониторинга объяснимого ИИ
ПРИМЕЧАНИЕ: Алгоритм процесса следующий: определение характеристик безопасности миграции, построение модели для обнаружения отклонений, распознавание подозрительных действий при миграции и получение интерпретируемых результатов с помощью методов интерпретации SHAP.
- Извлеките и предварительно обработайте признаки телеметрии безопасности, необходимые для обнаружения аномалий и анализа интерпретируемости.
- Соберите журналы безопасности с серверов баз данных, серверов аутентификации, серверов приложений и систем сетевого мониторинга. Агрегируйте все события, связанные с миграцией, в централизованном репозитории журналов. Удалите дубликаты записей и неполные записи. Синхронизируйте временные метки всех источников журналов, используя координированное всемирное время (UTC).
- Рассчитайте частоту доступа для каждого пользователя во время операций миграции. Зафиксируйте количество неудачных попыток входа, связанных с каждой учетной записью. Отслеживайте изменения исходных IP-адресов на протяжении сессий миграции.
- Измерьте длительность сессии пользователя от инициации входа до его завершения. Рассчитайте объемы входящего и исходящего трафика данных во время действий по миграции. Нормализуйте все извлеченные признаки с помощью Min-Max нормализации.
- В Таблице 3 обобщены признаки безопасности, используемые для обнаружения аномалий и анализа интерпретируемости.
- Обучите и валидируйте модель Isolation Forest, используя подготовленный набор данных признаков безопасности.
- Разделите набор данных. Случайным образом разделите набор данных на обучающую выборку (70%), валидационную выборку (15%) и тестовую выборку (15%). Сохраняйте согласованное распределение нормальных и аномальных событий во всех подмножествах.
- Выбор модели объяснимого ИИ. Выберите алгоритм Isolation Forest, поскольку он эффективно обнаруживает аномальные действия при миграции, не требуя размеченных обучающих данных. Используйте алгоритм для изоляции отклоняющихся наблюдений посредством рекурсивного случайного разбиения пространства признаков.
- Примените SHAP TreeExplainer для количественной оценки вклада каждого признака безопасности в прогнозирование аномалий и повышения прозрачности процесса мониторинга безопасности.
- Настройте модель обнаружения аномалий. Инициализируйте модель Isolation Forest. Настройте модель, используя параметры, перечисленные в Таблице 4.
- Определите математическую формулировку, используемую для расчета показателей аномалий и объяснения вклада признаков.
- Определите вектор признаков безопасности для каждого события миграции, как показано в Уравнении 1.
xi = [x1 , x2, x3, x4, x5 ] (1)
где x1 обозначает частоту доступа, x2 — количество неудачных попыток входа, x3 — частоту смены IP-адреса, x4 — длительность сессии, а x5 — объем передачи данных. - Извлеките признаки безопасности из журналов миграции. Нормализуйте все значения признаков перед обучением модели. Рассчитайте показатель аномалии Isolation Forest для каждого события миграции, используя Уравнение 2.
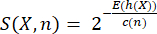 (2)
где S(X,n) обозначает показатель аномалии наблюдения X, X обозначает вектор признаков безопасности, E(h(X)) — ожидаемую длину пути наблюдения X, c(n) — среднюю длину пути неудачных поисков в бинарном дереве поиска, а n — общее количество обучающих образцов. Фактор нормализации рассчитывается согласно Уравнению 3.
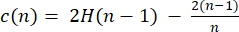 (3)
где H(n-1) обозначает (n-1)-е гармоническое число. - Классифицируйте события миграции с показателями аномалий выше заранее определенного порога принятия решения как аномальные.
- Примените SHAP (SHapley Additive exPlanations) для объяснения вклада каждого признака безопасности в прогноз аномалии. Рассчитайте значение SHAP для признака i, используя Уравнение 4.
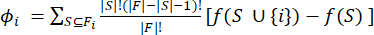 (4)
где (F) обозначает полный набор признаков, (S) обозначает подмножество признаков, а (f(.)) обозначает функцию прогнозирования Isolation Forest. - Рассчитайте глобальную важность признаков, вычислив среднее абсолютное значение SHAP с помощью Уравнения 5.
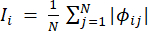 (5)
где (N) обозначает общее количество событий миграции. - Ранжируйте признаки безопасности в соответствии с их средними абсолютными значениями SHAP. Создайте сводные графики SHAP, графики зависимости и диаграммы силы (force plots) для визуализации глобальной и локальной важности признаков.
- Определите вектор признаков безопасности для каждого события миграции, как показано в Уравнении 1.
- Обучите модель Isolation Forest на обучающем наборе данных. Оцените эффективность модели с использованием валидационного набора данных. При необходимости измените пороги загрязнения (contamination thresholds). Сохраните конфигурацию модели с наилучшими показателями. Валидируйте эффективность модели. Определите такие метрики, как точность (accuracy), прецизионность (precision), полнота (recall), F1-мера и ROC-AUC. Зафиксируйте показатели эффективности модели для последующего сравнения.
- Примените обученную модель для идентификации аномальных событий миграции и классификации подозрительной активности.
- Выполните прогнозирование аномалий. Примените обученную модель Isolation Forest к тестовому набору данных. Сгенерируйте показатели аномалий для всех событий миграции.
- Идентифицируйте подозрительную активность. Определите, являются ли события миграции типичными или аномальными. Пометьте как подозрительные те события, которые превышают установленные уровни аномалии. Подготовьте документацию по аномалиям для анализа безопасности.
- Завершение процесса обнаружения аномалий дает показатели аномалий, помечает события миграции как нормальные или аномальные, измеряет эффективность обнаружения с помощью ROC-анализа и выявляет ключевые аномалии безопасности. Примеры выходных данных, полученных в результате разработанного процесса, показаны на Рисунке 4.
- Категоризируйте обнаруженные аномалии. Классифицируйте аномалии на аномалии аутентификации, сетевые аномалии, аномалии сессий и аномалии передачи данных. Сохраните метки аномалий для анализа интерпретируемости.
- Оцените эффективность обнаружения. Изучите зарегистрированные инциденты безопасности на текущую дату. Затем, используя их в качестве эталона, оцените обнаруженные аномалии и определите, какие из них были истинными аномалиями. Определите частоту обнаружения аномалий и частоту ложноположительных срабатываний. Составьте официальный отчет о точности обнаружения для обеспечения воспроизводимости.
- Сгенерируйте объяснения на основе SHAP для интерпретации вклада отдельных признаков безопасности в прогнозы аномалий.
- Настройте среду SHAP. Загрузите обученную модель Isolation Forest. Инициализируйте SHAP TreeExplainer. Проверьте успешность интеграции модели обнаружения аномалий и фреймворка интерпретируемости.
- Выберите фоновые образцы. Случайным образом выберите 1000 репрезентативных образцов из обучающего набора данных. Используйте выбранные образцы в качестве фонового набора данных SHAP. Рассчитайте значения SHAP. Вычислите значения SHAP для всех обнаруженных аномалий. Измерьте вклад отдельных признаков в прогнозы аномалий. Сохраните выходные данные SHAP для дальнейшего анализа.
- Сгенерируйте глобальные объяснения. Создайте сводные графики SHAP, показывающие общую важность признаков. Постройте столбчатые диаграммы SHAP на основе средних абсолютных значений SHAP. Создайте графики зависимости SHAP для наиболее влиятельных признаков.
- Сгенерируйте локальные объяснения. Выберите репрезентативные аномальные события миграции. Создайте диаграммы силы (force plots) и водопадные диаграммы (waterfall plots) SHAP. Визуализируйте вклады признаков, ответственных за каждую аномалию.
- Репрезентативные результаты интерпретируемости, полученные в процессе анализа, показаны на Рисунке 5. Эти визуализации демонстрируют глобальную важность признаков, ранги вкладов признаков, зависимости между влиятельными признаками безопасности и локальные объяснения для отдельных аномалий миграции.
- Ранжируйте признаки безопасности. Рассчитайте средние абсолютные значения SHAP для всех признаков. Ранжируйте признаки в соответствии с их вкладом в обнаружение аномалий. Определите наиболее влиятельные индикаторы безопасности, воздействующие на безопасность миграции. В Таблице 5 обобщены ранги важности признаков на основе SHAP.
- Валидируйте согласованность объяснений. Повторите анализ SHAP в пяти независимых экспериментальных запусках. Измерьте стабильность и согласованность объяснений. Убедитесь, что ранги признаков остаются стабильными при повторных анализах.
ПРИМЕЧАНИЕ: В Таблице 6 приведены распространенные проблемы, возникающие при объяснимом обнаружении аномалий, и рекомендуемые корректирующие действия.
| Особенность | Описание | Цель |
| Частота доступа | Количество запросов пользователей на доступ во время миграции | Обнаружение аномального поведения при доступе |
| Количество неудачных попыток входа в систему | Количество неудачных попыток аутентификации | Выявление попыток перебора паролей или несанкционированного доступа |
| Изменения IP-адресов | Частота смены исходного IP-адреса | Обнаружение подозрительного поведения в сети |
| Продолжительность сессии | Продолжительность пользовательских сессий в процессе миграции | Выявление аномальной активности сессий |
| Объем передачи данных | Объем данных, переданных во время миграции | Обнаружение необычного перемещения или эксфильтрации данных |
Таблица 3: Признаки телеметрии безопасности, используемые для объяснимого обнаружения аномалий. В таблице представлены признаки безопасности, которые отслеживались во время миграции базы данных, их значения, способы их измерения, а также то, как они помогли в обнаружении аномалий и анализе объяснимости.
| Параметр | Значение | Описание |
| Алгоритм | Изолирующий лес | Модель обнаружения аномалий |
| количество деревьев (n_estimators) | 100 | Количество изоляционных деревьев |
| загрязнение | 0.02 | Ожидаемая доля аномалий |
| максимальное_количество_образцов | Автоматический | Количество образцов, используемых для одного дерева |
| состояние случайности | 42 | Зерно воспроизводимости |
| бутстрэппинг | Ложь | Выборка без возвращения |
| Обучающая выборка | 70% | Данные для обучения модели |
| Валидационная выборка | 15% | Валидация гиперпараметров |
| Тестовый набор | 15% | Окончательная оценка модели |
Таблица 4: Конфигурация Isolation Forest, используемого для обнаружения аномалий в процессе безопасной миграции базы данных. В этой таблице подробно описаны настройки гиперпараметров модели Isolation Forest для обучения, такие как способ разделения набора данных, уровень загрязнения (contamination), количество оценщиков (estimators), случайное число (seed) и параметры оценки.
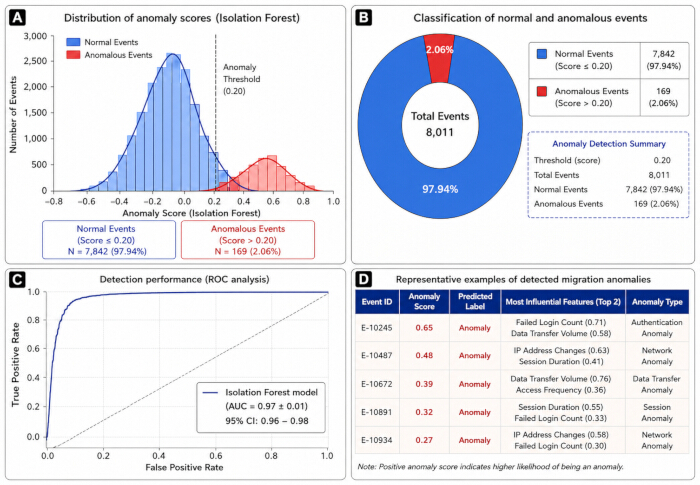
Рисунок 4: Типовые результаты работы системы обнаружения аномалий в процессе безопасной миграции данных в облако. (A) Распределение показателей аномальности Isolation Forest с указанием порога аномалии. (B) Классификация событий миграции на нормальные и аномальные категории. (C) Рабочая характеристика приемника (ROC-кривая), демонстрирующая эффективность модели Isolation Forest (AUC = 0.97 ± 0.01). (D) Типовые аномальные события миграции с указанием показателей аномальности, прогнозируемых меток, значимых признаков безопасности и категорий аномалий. Данный рисунок был создан авторами с использованием Python 3.11 (Matplotlib 3.9) и оформлен в Microsoft PowerPoint (Microsoft 365). Пожалуйста, нажмите здесь, чтобы просмотреть увеличенную версию этого рисунка.
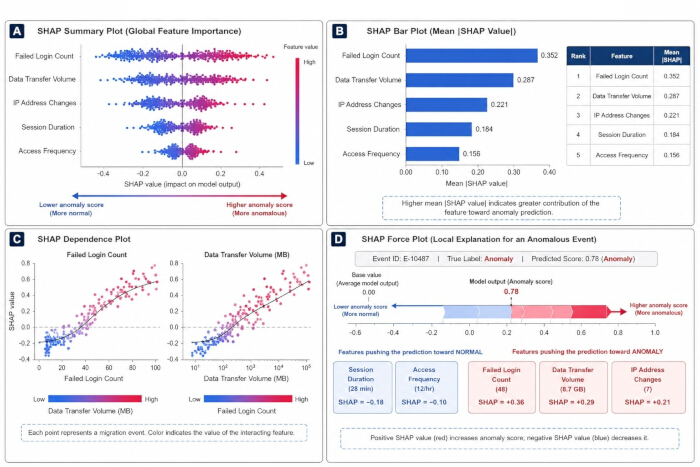
Рисунок 5: Примеры результатов интерпретируемости на основе SHAP, полученных в ходе анализа аномалий. (A) Сводный график SHAP, выделяющий наиболее важные признаки в глобальном масштабе. (B) Ранжирование признаков безопасности на основе их среднего абсолютного значения SHAP. (C) Графики зависимости SHAP, демонстрирующие, как количество неудачных попыток входа и объем передачи данных влияют на прогнозирование аномалий. (D) График силы SHAP, предлагающий локальное объяснение типичного события аномальной миграции. Эти графики демонстрируют глобальную и локальную интерпретируемость предлагаемой модели обнаружения аномалий. Данный рисунок был создан авторами с использованием Python 3.11 (Matplotlib 3.9) и оформлен в Microsoft PowerPoint (Microsoft 365). Пожалуйста, нажмите здесь, чтобы просмотреть увеличенную версию этого рисунка.
| Ранг | Особенность | Среднее абсолютное значение SHAP | Интерпретация |
| 1 | Количество неудачных попыток входа | 0.352 | Наиболее значимый индикатор аномальной активности |
| 2 | Объем передаваемых данных | 0.287 | Значительный вклад в обнаружение аномалий |
| 3 | Изменение IP-адресов | 0.221 | Указывает на подозрительное поведение сети |
| 4 | Продолжительность сессии | 0.184 | Связано с аномальными пользовательскими сессиями |
| 5 | Частота обращений | 0.156 | Отражает необычные шаблоны доступа |
Таблица 5: Показатели важности признаков SHAP для данных телеметрии безопасности. В таблице представлен рейтинг признаков безопасности в соответствии с их средними абсолютными значениями SHAP, а также описан их вклад в прогнозирование аномалий.
| Проблема | Возможная причина | Рекомендуемое решение |
| Обнаружено мало аномалий | Слишком низкий параметр контаминации | Увеличьте порог контаминации и проведите повторное обучение модели. |
| Высокий уровень ложноположительных результатов | Зашумленные или противоречивые логи миграции | Очистите данные логов и нормализуйте признаки безопасности перед обучением модели. |
| Нестабильные объяснения SHAP | Недостаточное количество фоновых выборок | Увеличьте количество репрезентативных фоновых выборок, используемых SHAP. |
| Низкая точность обнаружения аномалий | Дисбаланс признаков или неадекватная предобработка | Примените процедуры нормализации, балансировки и контроля качества признаков. |
| Медленная сходимость модели | Большой объем данных или ограниченные вычислительные ресурсы | Оптимизируйте гиперпараметры или используйте GPU/параллельные вычисления. |
| Сбои связи | Нестабильность сети во время мониторинга | Проверьте защищенные каналы связи и повторите синхронизацию. |
| Отсутствие признаков безопасности | Неполный сбор логов | Проверьте источники логов перед извлечением признаков и заново сформируйте набор данных признаков. |
Таблица 6: Руководство по поиску и устранению неисправностей при безопасной миграции баз данных на основе объяснимого искусственного интеллекта. В этой таблице представлен обзор типичных проблем при реализации, возможных причин, диагностических признаков, рекомендуемых действий и результатов, ожидаемых в итоге выполнения протокола и обеспечения воспроизводимости.
7. Оценка эффективности
ПРИМЕЧАНИЕ: В данном разделе описывается экспериментальная процедура, использованная для сравнения базовой структуры миграции с предлагаемой структурой миграции на основе объяснимого ИИ с нулевым доверием. Оценка производительности включает безопасность, возможности обнаружения аномалий, эффективность миграции и статистическую проверку при идентичных экспериментальных условиях.
- Настройте как базовую, так и предлагаемую среды в идентичных условиях для обеспечения объективного сравнения производительности.
- Настройте стандартную среду миграции. Сконфигурируйте долгосрочные статические учетные данные со сроком действия более 24 часов. Включите общедоступные сетевые конечные точки для доступа к базе данных. Отключите механизмы объяснимости и обнаружения аномалий на базе ИИ. Осуществляйте мониторинг процессов миграции вручную с помощью стандартных журналов безопасности. Записывайте события миграции для последующего сравнения показателей производительности.
- Настройте структуру миграции на модель нулевого доверия (Zero-Trust). Включите временные учетные данные с минимальными привилегиями с автоматическим истечением срока действия после завершения миграции. Отключите все общедоступные сетевые конечные точки. Включите связь по частной сети с использованием защищенных каналов.
- Разверните обученную модель обнаружения аномалий Isolation Forest. Активируйте SHAP TreeExplainer для интерпретации модели. Настройте автоматизированный мониторинг безопасности на протяжении всего процесса миграции. Перед выполнением проверьте безопасность связи между всеми компонентами миграции.
- Проведите повторные эксперименты по миграции в контролируемых условиях для оценки воспроизводимости структуры.
- Проведите эксперимент по миграции. Выполните десять независимых экспериментов по миграции как для базовой среды, так и для предлагаемой среды. На протяжении всех экспериментов поддерживайте идентичные конфигурации оборудования, программного обеспечения и сети.
- Перемещайте 10 ГБ медицинских данных во время каждого экспериментального запуска. Повторяйте все эксперименты при идентичных условиях рабочей нагрузки. Регистрируйте события безопасности, журналы миграции, результаты обнаружения аномалий и время выполнения в ходе каждого эксперимента.
- Проверьте целостность миграции. Вычислите контрольные суммы SHA-256 до и после миграции. Убедитесь в полной целостности данных после каждого эксперимента по миграции. Документируйте результаты проверки контрольных сумм.
- Рассчитайте количественные показатели безопасности, миграции и обнаружения аномалий для сравнительной оценки.
- Оцените показатели безопасности. Измерьте продолжительность компрометации учетных данных. Рассчитайте количество скомпрометированных учетных данных в процессе миграции. Измерьте время обнаружения инцидента. Зафиксируйте продолжительность раскрытия данных в открытой сети.
- Оцените эффективность обнаружения аномалий. Рассчитайте точность (accuracy), прецизионность (precision), полноту (recall), F1-меру и площадь под кривой рабочих характеристик приемника (AUC). Оцените эффективность миграции. Измерьте общую задержку миграции и рассчитайте пропускную способность миграции. Зафиксируйте коммуникационные затраты, вызванные механизмами обеспечения безопасности.
- Выполните статистическую валидацию. Рассчитайте среднее значение и стандартное отклонение для всех показателей эффективности. Вычислите 95% доверительные интервалы. Проведите парный t-критерий Стьюдента для сравнения базового и предлагаемого фреймворков. Статистическая значимость считается достигнутой при p < 0.05. Репрезентативные результаты оценки производительности, полученные в ходе экспериментального сравнения, представлены на Рисунок 6.
- Таблица 7 приводит количественное сравнение производительности базового варианта и предлагаемой структуры миграции.
Таблица 8 в документе обобщены распространенные проблемы реализации, возникающие при безопасной миграции баз данных, их возможные причины и рекомендуемые корректирующие действия.
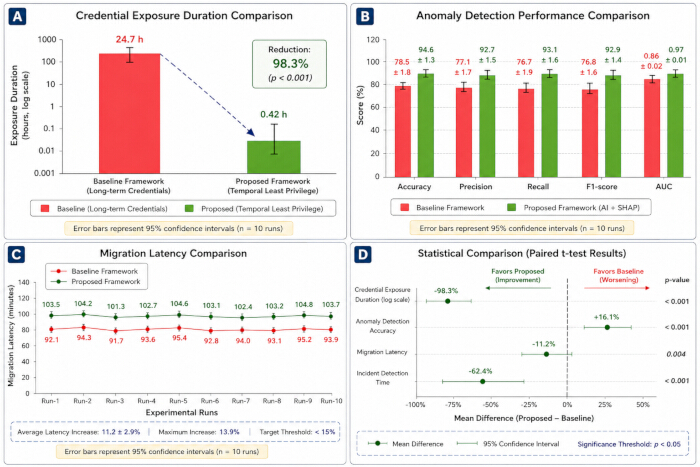
Рисунок 6: Сравнение производительности базового фреймворка миграции и предлагаемого защищенного фреймворка облачной миграции на основе концепции нулевого доверия и объяснимого ИИ. (A) Сравнение длительности раскрытия учетных данных при использовании долгосрочных и временных учетных данных с минимальными привилегиями. (B) Сравнение метрик эффективности обнаружения аномалий, включая точность (accuracy), прецизионность (precision), полноту (recall), F1-меру и AUC. (C) Сравнение задержки миграции в десяти независимых экспериментальных запусках, показывающее, что увеличение задержки оставалось ниже заранее определенного порога допустимости. (D) Статистическое сравнение основных показателей производительности с использованием парных t-критериев Стьюдента, демонстрирующее средние различия и 95% доверительные интервалы. Планки погрешностей представляют 95% доверительные интервалы по десяти независимым экспериментальным запускам. Данный рисунок был создан авторами с использованием Python 3.11 (Matplotlib 3.9) и оформлен в Microsoft PowerPoint (Microsoft 365). Нажмите здесь, чтобы просмотреть увеличенную версию этого рисунка.
| Показатель эффективности | Базовая структура (Среднее ± SD) | Предлагаемая схема (среднее значение ± стандартное отклонение) | Улучшение | 95%-й доверительный интервал | pp-значение |
| Продолжительность воздействия учетных данных (ч) | 24.70 ± 1.32 | 0.42 ± 0.18 | снижение на 98,3% | 23.6–24.9 | <0.001 |
| Точность обнаружения аномалий (%) | 72.4 ± 2.1 | 94.6 ± 1.3 | +22.2% | 20.8–23.5 | <0.001 |
| Точность (%) | 68.1 ± 2.5 | 92.7 ± 1.5 | +24.6% | 23.1–26.0 | <0.001 |
| Полнота (%) | 70.3 ± 2.4 | 93.1 ± 1.6 | +22.8% | 21.4–24.2 | <0.001 |
| F1-мера (%) | 69.2 ± 2.2 | 92.9 ± 1.4 | +23.7% | 22.3–25.0 | <0.001 |
| AUC (площадь под кривой) | 0.78 ± 0.03 | 0.97 ± 0.01 | +0.19 | 0.17–0.21 | <0.001 |
| Латентный период миграции (мин) | 87.6 ± 3.2 | 97.4 ± 2.9 | накладные расходы 11,2% | 8.9–10.7 | 0.002 |
| Целостность данных (%) | 99.8 | 100.0 | улучшение на 0,2% | 0.1–0.3 | 0.031 |
| Открытый доступ к общественной сети | Включено | Удалено | полностью удалено | Поскольку исходный текст не был предоставлен, пожалуйста, введите текст, который необходимо перевести. | <0.001 |
Таблица 7: Базовая и предлагаемая структуры безопасной миграции баз данных: сравнение производительности. В таблице представлены длительность раскрытия учетных данных, эффективность обнаружения аномалий, задержка миграции, целостность данных и улучшения безопасности, количественно оцененные в ходе валидации протокола.
| Выпуск | Возможная причина | Рекомендуемое решение |
| Ошибка аутентификации при миграции | Срок действия временных учетных данных истек или они недействительны | Перевыпустите временные учетные данные и проверьте политики IAM перед перезапуском миграции. |
| Высокая задержка миграции | Перегрузка сети или недостаточная пропускная способность | Оптимизируйте сетевую маршрутизацию, запланируйте миграцию на периоды низкой нагрузки и проверьте связность конечных точек. |
| Ложноположительные оповещения об аномалиях | Неправильный порог загрязнения в изоляционном лесе (Isolation Forest) | Отрегулируйте параметр загрязнения, используя валидационный набор данных, и переобучите модель. |
| Нестабильные объяснения SHAP | Недостаточное количество или нерепрезентативность фоновых проб | Увеличьте размер фоновой выборки SHAP и обеспечьте репрезентативность выборки. |
| Несоответствие целостности данных | Прерывание миграции или повреждение данных при передаче | Повторно запустите миграцию после проверки контрольных сумм SHA-256 и согласованности данных между источником и целевым объектом. |
| Ошибка защищенного соединения с конечной точкой | Ошибки конфигурации брандмауэра или TLS | Проверьте сертификаты SSL/TLS, правила брандмауэра и конфигурацию частных конечных точек. |
| Низкая точность обнаружения аномалий | Неполное извлечение признаков или неудовлетворительная предварительная обработка | Проведите анализ конструирования признаков, нормализуйте признаки безопасности и повторно обучите модель. |
| Проблемы сходимости модели | Неподходящие гиперпараметры | Отрегулируйте параметры обучения и подтвердите эффективность модели перед развертыванием. |
Таблица 8: Руководство по устранению неполадок при безопасной миграции базы данных здравоохранения. В таблице перечислены частые ошибки миграции, их возможные причины, рекомендуемые корректирующие меры и ожидаемые результаты для обеспечения надежного выполнения протокола безопасной миграции.
Доступ ограничен. Войдите в систему или начните пробный период, чтобы просмотреть этот контент.
Результаты
Обзор эксперимента
Предложенный протокол безопасной миграции облачных данных с поддержкой объяснимого искусственного интеллекта (XAI) был оценен с использованием синтетического набора данных здравоохранения, состоящего примерно из 20 миллионов записей электронных медицинских карт (EHR), распределенных по 28 таблицам реляционной базы данных общим объемом 10 GB. Эксперименты проводились в облачной среде Amazon Web Services (AWS) с использованием Amazon RDS PostgreSQL 16, частной...
Доступ ограничен. Войдите в систему или начните пробный период, чтобы просмотреть этот контент.
Обсуждение
В данном исследовании был разработан воспроизводимый и безопасный протокол миграции облачных баз данных, который включает в себя принципы безопасности с нулевым доверием (zero-trust), временной контроль доступа с минимальными привилегиями, объяснимый искусственный интеллект (XAI) и непрерывный мониторинг безопасности в условиях ограниченной экспериментальной установки. Целью данной работы не была разработка нового алгоритма миграции; таким образом, авторы прежде всего представляют стандартизированный рабочий процесс, кот...
Доступ ограничен. Войдите в систему или начните пробный период, чтобы просмотреть этот контент.
Раскрытие информации
Авторы заявляют об отсутствии конкурирующих финансовых интересов, коммерческих или личных отношений, которые могли бы повлиять на работу, описанную в данном исследовании. Авторы не имеют конфликтов интересов, подлежащих раскрытию. Все материалы, необходимые для воспроизведения методологии, представленной в данном исследовании, общедоступны в репозитории GitHub. Репозиторий доступен по адресу: https://github.com/priyankanalawade896-tech/XAI-Secure-Cloud-Data-Migration. Репозиторий содержит только синтетически сгенерированные эталонные данные и не включает никакой реальной информации о пациентах, защищенной медицинской информации или идентифицируемых медицинских записей.
Благодарности
Авторы выражают благодарность за институциональную поддержку, оказанную их соответствующими аффилированными учреждениями в ходе разработки и оценки данного протокола. Авторы также признают использование институциональных вычислительных мощностей и ресурсов облачных вычислений, которые обеспечили экспериментальную проверку предлагаемой структуры безопасной миграции облачных данных.
Данное исследование не получило внешнего финансирования. Работа была проведена с использованием институциональных исследовательских мощностей и вычислительных ресурсов, предоставленных учреждениями, в которых работают авторы. Грантовое финансирование или финансовая поддержка от каких-либо государственных, коммерческих или некоммерческих фондов не получались.
Доступ ограничен. Войдите в систему или начните пробный период, чтобы просмотреть этот контент.
Материалы
| Имя | Компания | Каталожный номер | Комментарии |
|---|---|---|---|
| Шифрование AES | NIST | AES-256 | Шифрование неактивных данных |
| Amazon RDS PostgreSQL | Amazon Web Services | PostgreSQL 16 | Целевая база данных |
| Облачная платформа | Amazon Web Services | AWS | Облачная инфраструктура |
| CloudWatch | Amazon Web Services | Последний стабильный выпуск | Мониторинг и логирование |
| Docker | Docker Inc. | 27.0 | Контейнеризация |
| Faker | Разработчики Faker | 30.0 | Генерация синтетических данных |
| GPU | NVIDIA | RTX 4090 | 24 GB VRAM |
| Matplotlib | Разработчики Matplotlib | 3.9 | Визуализация |
| NumPy | Разработчики NumPy | 1.26 | Численная обработка |
| Операционная система | Canonical | Ubuntu 22.04 LTS | Системная среда |
| Pandas | PyData | 2.2 | Обработка данных |
| PostgreSQL | PostgreSQL Global Development Group | 16 | Исходная база данных |
| Python | Python Software Foundation | 3.11 | Язык программирования |
| Scikit-learn | Разработчики Scikit-learn | 1.5 | Машинное обучение |
| SHAP | Разработчики SHAP | 0.46 | Объяснимый ИИ |
| Terraform | HashiCorp | 1.8 | Развертывание инфраструктуры |
| TLS | IETF | TLS 1.3 | Шифрование данных при передаче |
| Виртуальное частное облако | Amazon Web Services | VPC | Частная сетевая среда |
| Рабочая станция | Dell/HP | Н/П | Intel Xeon Gold 6226R, 64 GB RAM, 1 TB SSD |
Ссылки
- Kindervag J. Build security into your network's DNA: The Zero Trust Network Architecture. Cambridge (MA): Forrester Research; 2010.
- Rose S, Borchert O, Mitchell S, Connelly S. Zero Trust Architecture. NIST Special Publication 800-207. Gaithersburg (MD): National Institute of Standards and Technology; 2020. doi:10.6028/NIST.SP.800-207.
- Rieke N, et al. The future of digital health with federated learning. NPJ Digit Med. 2020;3:119. doi:10.1038/s41746-020-00323-1.
- Kairouz P, McMahan HB, Avent B, Bellet A, Bennis M, Bhagoji AN, et al. Advances and open problems in federated learning. Found Trends Mach Learn. 2021;14(1-2):1-210. doi:10.1561/2200000083.
- Nguyen DC, Ding M, Pathirana PN, Seneviratne A, Li J, Niyato D, et al. Privacy-preserving federated learning: A comprehensive survey. IEEE Commun Surv Tutor. 2021;23(3):1622-1651. doi:10.1109/COMST.2021.3075434.
- Sarker IH. AI-driven cybersecurity: An overview, security intelligence modeling, and research directions. SN Comput Sci. 2021;2:173. doi:10.1007/s42979-021-00557-0.
- Kuo AM. Opportunities and challenges of cloud computing to improve health care services. J Med Internet Res. 2011;13(3):e67. doi:10.2196/jmir.1867.
- Kota TK. Cloud migration for healthcare data: Challenges and solutions. Nanotechnol Percept. 2024;20:3048-3062.
- Rancea A, Anghel I, Cioara T. Edge computing in healthcare: Innovations, opportunities, and challenges. Future Internet. 2024;16(9):329.
- Mersha M, et al. Explainable artificial intelligence: A survey of needs, techniques, applications, and future direction. Neurocomputing. 2024;599:128111. doi:10.1016/j.neucom.2024.128111.
- Mennella C, Maniscalco U, De Pietro G, Esposito M. Ethical and regulatory challenges of AI technologies in healthcare: A narrative review. Heliyon. 2024;10(4):e26297. doi:10.1016/j.heliyon.2024.e26297.
- Roppelt JS, Kanbach DK, Kraus S. Artificial intelligence in healthcare institutions: A systematic literature review on influencing factors. Technol Soc. 2024;76:102443. doi:10.1016/j.techsoc.2023.102443.
- Lekkala S, Avula R, Gurijala P. Next-Gen firewalls: Enhancing cloud security with generative AI. J Artif Intell Cloud Comput. 2024;3(4):1-9. doi:10.47363/JAICC/2024(3)404.
- Al-Hammuri K, Gebali F, Kanan A. ZTCloudGuard: Zero Trust context-aware access management framework to avoid medical errors in the era of generative AI and cloud-based health information ecosystems. AI. 2024;5(3):1111-1131. doi:10.3390/ai5030055.
- Pfeifer B, Sirocchi C, Bloice MD, Kreuzthaler M, Urschler M. Federated unsupervised random forest for privacy-preserving patient stratification. Bioinformatics. 2024;40(Suppl 2):ii198-ii207. doi:10.1093/bioinformatics/btae382.
- Li T, Sahu AK, Talwalkar A, Smith V. Federated learning: Challenges, methods, and future directions. IEEE Signal Process Mag. 2020;37(3):50-60. doi:10.1109/MSP.2020.2975749.
- Lundberg SM, Lee SI. A unified approach to interpreting model predictions. In: Proceedings of the 31st International Conference on Neural Information Processing Systems (NeurIPS); 2017. p. 4768-4777.
- Ribeiro MT, Singh S, Guestrin C. "Why should I trust you?": Explaining the predictions of any classifier. In: Proceedings of the 22nd ACM SIGKDD International Conference on Knowledge Discovery and Data Mining; 2016. p. 1135-1144. doi:10.1145/2939672.2939778.
- Ortigossa ES, Gonçalves T, Nonato LG. Explainable artificial intelligence (XAI)—From theory to methods and applications. IEEE Access. 2024;12:80799-80846. doi:10.1109/ACCESS.2024.3409843.
- Chaddad A, et al. Explainable, domain-adaptive, and federated artificial intelligence in medicine. IEEE/CAA J Autom Sin. 2023;10(4):859-876. doi:10.1109/JAS.2023.123123.
- Albshaier L, Almarri S, Albuali A. Federated learning for cloud and edge security: A systematic review of challenges and AI opportunities. Electronics. 2025;14(5):1019. doi:10.3390/electronics14051019.
- Vani MS, Sudhakar RV, Mahendar A, et al. Personalized health monitoring using explainable AI: Bridging trust in predictive healthcare. Sci Rep. 2025;15:31892. doi:10.1038/s41598-025-15867-z.
- Zakhmi K, et al. Evolving Zero Trust architectures for AI-driven cyber threats in healthcare and other high-risk data environments: A systematic review. Cureus. 2025;17(6):e85446. doi:10.7759/cureus.85446.
- Selvaperumal D, et al. Artificial intelligence-enabled zero-trust cyber security framework for smart healthcare infrastructure. Int J Artif Intell Mach Learn. 2026;6(2 Suppl):204-217. doi:10.51483/IJAIML.6.2s.2026.204-217.
- Abbas SR, Seol H, Abbas Z, Lee SW. Exploring the role of artificial intelligence in smart healthcare: A capability and function-oriented review. Healthcare (Basel). 2025;13(14):1642. doi:10.3390/healthcare13141642.
- Al-Nafjan A, et al. Artificial intelligence in predictive healthcare: A systematic review. J Clin Med. 2025;14(19):6752. doi:10.3390/jcm14196752.
- Qureshi SS, et al. Advanced AI-driven intrusion detection for securing cloud-based industrial IoT. Egypt Inform J. 2025;30:100644. doi:10.1016/j.eij.2025.100644.
- Chen T, Guestrin C. XGBoost: A scalable tree boosting system. In: Proceedings of the 22nd ACM SIGKDD International Conference on Knowledge Discovery and Data Mining; 2016. p. 785-794. doi:10.1145/2939672.2939785.
- Liu FT, Ting KM, Zhou ZH. Isolation Forest. In: Proceedings of the 8th IEEE International Conference on Data Mining; 2008. p. 413-422. doi:10.1109/ICDM.2008.17.
- Abadi M, Agarwal A, Barham P, Brevdo E, Chen Z, Citro C, et al. TensorFlow: A system for large-scale machine learning. In: Proceedings of the 12th USENIX Symposium on Operating Systems Design and Implementation (OSDI); 2016. p. 265-283.
Доступ ограничен. Войдите в систему или начните пробный период, чтобы просмотреть этот контент.