Bu yöntem, kontrollü bir bulut ortamında sentetik bir sağlık veri seti kullanarak, güvenli sağlık bulut veri göçünü sağlamak için kapsamlı bir açıklanabilir yapay zeka (XAI) tabanlı çerçeve sunmaktadır. Ortaya çıkan prototip; göç şeffaflığını ve güvenliğini desteklemek için sıfır güven güvenliği, zaman tabanlı erişim kontrolü ve açıklanabilir anomali tespitini birleştirmektedir.
Bu içeriği görüntülemek için JoVE aboneliğiniz gereklidir. Giriş yapın veya ücretsiz denemenizi bugün başlatın.
Yöntem makalesi
Sentetik Sağlık Hizmetleri Verileri Kullanılarak Açıklanabilir Yapay Zeka Güdümlü Güvenli Bulut Veri Migrasyonu İçin Bir Deneysel Protokol
Bu makalede
Özet
Özet
Sağlık sistemlerinde bulut veri taşıma işlemleri giderek artmaktadır, ancak bu durum aynı zamanda veri transferinin güvenlik açısından muhtemelen en büyük risk olduğu zamanları da değiştirmektedir. Bu makale, sentetik bir sağlık veri seti ve kontrollü bir bulut ortamı kullanarak, açıklanabilir yapay zeka (XAI) tabanlı güvenli bulut veri taşıma için tekrarlanabilir bir protokol tanımlamaktadır. Geliştirilen çerçeve; daha güvenli, şeffaf ve denetlenebilir bir taşıma gerçekleştirmek amacıyla sıfır güven mimarisini, zamansal en az ayrıcalık ilkesini, şifreli iletişimi, merkezi izlemeyi ve açıklanabilir anomali tespitini birleştirmektedir. Testlerde, 28 ilişkisel tabloya yayılmış yaklaşık 20 milyon kayıttan oluşan 10 GB boyutunda sentetik elektronik sağlık kayıtları veri seti kullanılmıştır. Taşıma işlemi, Amazon Web Services (AWS) üzerinde PostgreSQL veritabanları ve özel sanal ağlar kullanılarak gerçekleştirilmiştir. Anomali tespiti için Isolation Forest kullanılırken, güvenli olay yorumlaması için Shapley additive explanations (SHAP) kullanılmıştır. Çerçeve; kimlik bilgisi ifşa süresi, olay tespit süresi, anomali tespit doğruluğu, taşıma gecikmesi ve veri bütünlüğü gibi metrikler kullanılarak on ayrı taşıma denemesi üzerinde değerlendirilmiştir. Test edilen konfigürasyon altında, kimlik bilgisi ifşası 24 h'den 1 h'ye düşürülmüş (%95,8 azalma), anomali tespit doğruluğu %97,4 olarak gerçekleşmiş, olay tespit süresi yaklaşık 15 min'e indirilmiş ve toplam kontrol toplamı (checksum) doğrulaması ile %100 veri bütünlüğü korunmuştur. Bununla birlikte, daha güçlü güvenlik önlemleri, ortalama taşıma gecikmesinde %11'lik bir artışa neden olmuştur. Bu sonuçlar, sağlık verilerinin yönetimi için açıklanabilir yapay zekanın güvenli bulut taşıma iş akışlarıyla birleştirilmesinin sunduğu potansiyeli ortaya koymaktadır.
Giriş
Bulut bilişim, ölçeklenebilir depolama, hesaplama kaynakları ve sağlık kayıtlarının değişimini sağlama, karar destek sistemlerini destekleme ve bulut üzerinden sağlık analizlerini mümkün kılma yetenekleri sunarak dünya genelindeki sağlık sistemlerinin ayrılmaz bir parçası haline gelmiştir1,2,3. Birçok sağlık kuruluşunun bilgi sistemlerini yükseltmesiyle birlikte, eski yerleşik sistemlerde tutulan hassas sağlık verilerini buluta aktarmak amacıyla bulut sistemlerine geçiş, onlar için hayati bir adım haline gelmiştir4. Doğru taşıma işlemi, verilerin daha kolay geri çağrılmasını, operasyonların daha verimli bir şekilde yürütülmesini ve daha yüksek zeka seviyelerinde analizlerin desteklenmesini sağlar; ancak aynı zamanda, verilerin bir yerden başka bir yere taşınmasının beraberinde getirdiği oldukça ciddi güvenlik ve gizlilik riskleri göz ardı edilemez5.
Sürecin doğası gereği sağlık verilerinin sistemler ve ağlar arasında aktif olarak taşındığı göç aşaması, veri yaşam döngüsündeki en hassas anlardan biridir6. Ayrıca kuruluşlar, göç aşaması sırasında kimlik bilgilerinin çalınması, yetkisiz erişim, verilerin ele geçirilmesi, manipülasyon şemaları ve hatta veri kaybı gibi tehditlere maruz kalabilirler6,7. Hasta bilgilerinin yüksek derecede hassas olması ve bu nedenle düzenleyici ve güvenlik önlemlerine en üst düzeyde uyum gerektirmesi, sağlık ortamlarını bu tür risklere karşı daha savunmasız hale getirmektedir8,9. Bunun eksikliğinde, göç iş akışı güvence altına alınmadığı ve gözlemlenebilir hale getirilmediği sürece veri gizliliğini, bütünlüğünü ve hesap verebilirliğini sağlamak mümkün değildir10,11.
Bulut güvenliğini iyileştirmeye yönelik bir dizi güvenlik çerçevesi ve standardı geliştirilmiştir. Örneğin, Ulusal Standartlar ve Teknoloji Enstitüsü (NIST) Sıfır Güven Mimarisi, kullanıcıların, cihazların ve hizmetlerin her an doğrulanması üzerine kuruluyken12, bulut benimseme çerçeveleri yönetişim, kimlik yönetimi, şifreleme ve izleme konularında yönlendirmeler sunar13. Aslında günümüz bulut güvenliği yöntemleri otomasyona, kod olarak altyapıya ve sürekli izlemeye odaklanmaktadır14,15. Bu tür yaklaşımlar değerli güvenlik ilkelerine dayansa da, büyük ölçüde migrasyon sürecinin kendisinden ziyade genel bulut dağıtımı ve operasyonel ortamlarla ilgilenmektedir16. Gerçekte ise bu yöntemler; kimlik yönetimi, güvenli veri transferi, doğrulama, izleme ve migrasyon sonrası sıkılaştırmayı birleştiren güvenli sağlık hizmetleri bulut veri migrasyon iş akışlarını gerçekleştirmek için adım adım, ayrıntılı ve tekrarlanabilir prosedürleri neredeyse hiç sunmamaktadır17.
Makine öğrenimi anomali tespiti, bulut ortamlarının güvenlik izlemesinde yardımcı bir teknoloji olarak kabul edilmiştir. Bu yöntem, anormal sistem etkinliklerinin yanı sıra potansiyel güvenlik olaylarını da tespit eder18. Buna rağmen, birçok anomali tespit yöntemi, bir güvenlik olayının işaretlenmesinin arkasındaki mantığa dair açıklamalar sunamayan kapalı sistemlerdir19. Sistemin verdiği kararları açıklayamaması, yöneticilerin güvenilirliğini azaltır, denetimi zorlaştırır ve yüksek düzeyde düzenlemeye tabi sağlık ortamlarındaki otomatik güvenlik kararlarının değerini düşürür20. SHapley Additive exPlanations (SHAP) ve Local Interpretable Model-agnostic Explanations (LIME) gibi açıklanabilir yapay zeka (XAI) yöntemleri, yalnızca makine öğrenimi tahminleri için net açıklamalar sağlamakla kalmaz, aynı zamanda güvenlik izleme sistemlerindeki anlayışı, hesap verebilirliği ve güveni de artırır21,22.
Bulut güvenliği ve açıklanabilir yapay zeka büyük ilerlemeler kaydetmiş olsa da, entegrasyon amacıyla güvenli taşıma kontrollerini açıklanabilir güvenlik izleme ile birleştiren tekrarlanabilir deneysel protokollerin eksikliği hala devam etmektedir23. Mevcut araştırmalar çoğunlukla yalnızca şifreleme, erişim kontrolü, anomali tespiti veya bulut yönetişimi gibi tekil bileşenleri ele almaktadır ve hiçbirinde sistematik olarak uygulanabilen, değerlendirilebilen ve tekrarlanabilen entegre bir metodoloji sunulmamaktadır24. Buna ek olarak, sıfır güven güvenlik ilkelerini, zamansal minimum ayrıcalığı, merkezi gözlemlenebilirliği ve açıklanabilir anomali tespitini tek bir sağlık hizmetleri bulut taşıma iş akışında bir araya getirmeye çalışan çalışma sayısı oldukça azdır25,26.
Bu makale, söz konusu boşluğu doldurmak amacıyla sağlık sistemlerinde güvenli bulut veri taşıması için Açıklanabilir Yapay Zeka tabanlı bir çerçeve sunmaktadır. Önerilen mimari; düzenli bir taşıma süreci içerisinde sıfır güven modeli, süre kısıtlı erişim, güvenli iletişim, merkezi günlükleme ve izleme ile SHAP tabanlı yorumlanabilir anomali tespitini kullanmaktadır27,28. Protokol; güvenli sağlık verisi taşımasının deneysel koşullar altında uygulanması, izlenmesi ve değerlendirilmesi için adım adım bir kılavuz niteliğindedir. Güvenlik kontrollerini YZ yorumlanabilir izleme ile birleştiren önerilen çerçeve; taşıma yaşam döngüsü boyunca şeffaflık, denetlenebilirlik ve güvenlik düzeyini artırmayı hedeflemektedir29,30.
Erişim kısıtlı. Bu içeriği görüntülemek için lütfen giriş yapın veya deneme sürümünü başlatın.
Protokol
Bu çalışmada, güvenli bulut veri migrasyonunun deneysel değerlendirmesi için oluşturulmuş tamamen sentetik bir sağlık hizmetleri veri seti kullanılmıştır. Gerçek hasta verileri, korunan sağlık bilgileri (PHI) veya tanımlanabilir sağlık kayıtları kullanılmamıştır. Bu nedenle, Kurumsal Gözden Geçirme Kurulu onayı ve bilgilendirilmiş onam gerekmemiştir. Bu çalışmada kullanılan tüm malzemeler Malzemeler Tablosu'nda yer almaktadır.
1. Genel Bakış
- Kaynak katmanı, migrasyon merkezi katmanı, hedef katmanı, ağ katmanı, kimlik ve erişim yönetimi katmanı, gözlemlenebilirlik katmanı ve açıklanabilir yapay zeka katmanından oluşan güvenli bir bulut migrasyon ortamı yapılandırın.
- Güvenli sağlık verileri migrasyonunu desteklemek için tüm bileşenleri izole bulut ortamlarına dağıtın. Tüm sistem bileşenleri arasında şifreli iletişim kanalları kurun.
- Protokolü; veri kümesi hazırlama, ortam yapılandırması, mimari dağıtımı, güvenli migrasyon, anomali izleme ve migrasyon sonrası doğrulama adımlarıyla yürütün. Önerilen Açıklanabilir Yapay Zeka tabanlı güvenli bulut veri migrasyonu çerçevesinin genel mimarisi Şekil 1'de gösterilmiştir.
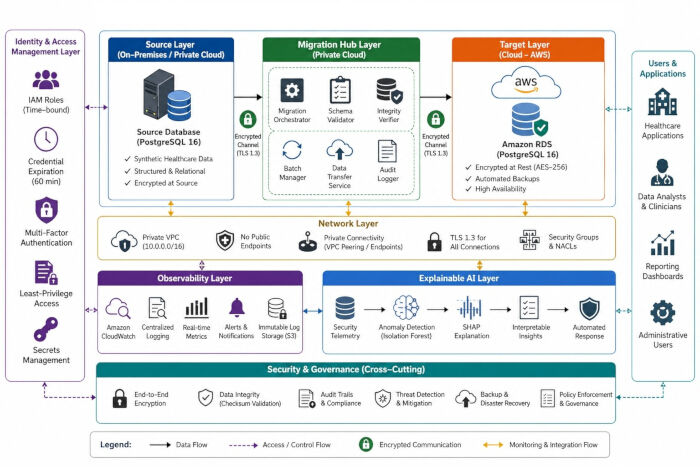
Şekil 1: Sağlık sistemleri için açıklanabilir yapay zeka (XAI) destekli güvenli bulut veri taşıma çerçevesinin genel mimarisi. Çerçeve; kimlik ve erişim yönetimi katmanı, kaynak veri tabanı katmanı, taşıma merkezi katmanı, hedef bulut veri tabanı katmanı, ağ güvenliği katmanı, gözlemlenebilirlik katmanı, açıklanabilir YZ izleme katmanı ile yatay kesen güvenlik ve yönetişim hizmetlerinden oluşmaktadır. Mimari; güvenli, şeffaf ve tekrarlanabilir sağlık veri tabanı taşıması sağlamak amacıyla zamansal en düşük yetki erişim kontrolü, TLS 1.3 şifreli iletişim, sağlama toplamı tabanlı bütünlük doğrulaması, sürekli güvenlik izleme ve SHAP tabanlı açıklanabilirliği entegre eder. Bu şekil, yazarlar tarafından Microsoft PowerPoint (Microsoft 365) kullanılarak oluşturulmuştur. Bu şeklin daha büyük bir versiyonunu görüntülemek için lütfen buraya tıklayın.
2. Hesaplama ortamı yapılandırması
- Hesaplama ortamını yapılandırın
- Güvenli bulut veri migrasyonu ve açıklanabilir yapay zeka tabanlı izleme için gerekli hesaplama kaynaklarını hazırlayın.
- Materyal Tablosu'nda listelenen tüm donanımları, yazılımları, bulut hizmetlerini, veri tabanlarını, güvenlik araçlarını ve makine öğrenimi kütüphanelerini kurun ve yapılandırın. Migrasyon deneyini başlatmadan önce tüm gerekli bileşenlerin çalışır durumda olduğunu doğrulayın.
- Bulut Ortamını Yapılandırın
- Sağlık verilerinin migrasyonu için güvenli bir bulut ortamı kurun. Kaynak, migrasyon merkezi ve hedef sistemler arasında sorunsuz iletişim için özel bir VPC kurun. Güçlü şifrelemeyi yalnızca veriler depolanırken değil, aynı zamanda iletilirken de kullanın.
- Hedef veri tabanını ve migrasyon hizmetlerini Materyal Tablosu'nda belirtilen detaylara göre hazırlayın.
- Kimlik ve erişim yönetimini yapılandırın. İzleme ve günlükleme hizmetlerini yapılandırın.
3. Veri kümesi hazırlama ve açıklaması
- Materyaller Tablosunda listelenen Faker Python kütüphanesini kullanarak sentetik bir sağlık veri seti oluşturun. Hasta yaşı, cinsiyeti, etnik kökeni ve coğrafi konumu dahil olmak üzere demografik öznitelikleri, önceden tanımlanmış olasılık dağılımlarını kullanarak yapılandırın.
- Gerçekçi klinik ilişkileri koruyarak tanılar, laboratuvar sonuçları, ilaçlar, alerjiler, prosedürler ve hastane yatışları dahil olmak üzere klinik bilgileri oluşturun.
- Önceden tanımlanmış ziyaret sıklığı dağılımlarına göre bireysel hastalara birden fazla ziyaret atayarak boylamsal hasta karşılaşmaları oluşturun.
- Kronolojik olay sıralamasını kullanarak yatışlar, laboratuvar incelemeleri, ilaç uygulamaları, taburcu özetleri ve denetim günlükleri için zaman damgaları oluşturun.
- Önceden tanımlanmış veri kalitesi dağılımlarına göre klinik olarak gerçekçi eksik değerler, yinelenen kayıtlar ve aykırı gözlemler ekleyin.
- Kişisel olarak tanımlanabilir tüm bilgileri, Faker kütüphanesi kullanılarak oluşturulan sentetik değerlerle değiştirin. Veri setini dışa aktarmadan önce referans bütünlüğünü ve mantıksal tutarlılığı doğrulayın. Doğrulanmış veri setini PostgreSQL uyumlu SQL formatında dışa aktarın. Veri setini gerçekçi sağlık veri göçü senaryolarını destekleyecek şekilde yapılandırın. Oluşturulan veri setinin özellikleri Tablo 1'de özetlenmiştir.
- Veritabanı ilişkilerini tanımlayın. Hasta tablosu için Patient_ID'yi birincil anahtar olarak atayın. Hasta, ziyaret, laboratuvar, ilaç ve denetim günlüğü tabloları arasında yabancı anahtar ilişkileri kurun. Göç işlemini başlatmadan önce tüm tablolarda referans bütünlüğünü doğrulayın.
- Gerçekçi sağlık verisi özelliklerini simüle edin. Normal dağılım kullanarak hasta yaşlarını oluşturun. Poisson dağılımı kullanarak ziyaret sıklıklarını oluşturun. Gerçek dünya EHR eksikliğini simüle etmek için %5 oranında eksik değerler ekleyin. Göç işleminden önce tüm hasta tanımlayıcılarını karma değerlerle değiştirin. Oluşturulan tüm kayıtların önceden tanımlanmış şema kısıtlamalarına uygun olduğunu doğrulayın.
- Göç işleminden önce şema tutarlılığını, referans bütünlüğünü, eksik değerleri, yinelenen kayıtları ve önceden tanımlanmış kalite kısıtlamalarını kontrol ederek oluşturulan veri setini doğrulayın.
| Parametre | Değer |
| Veri Kümesi Türü | Sentetik Sağlık Hizmetleri EHR Veri Kümesi |
| Veri Kümesi Boyutu | 10 GB |
| Toplam Kayıt Sayısı | 20 Milyon |
| Tablo Sayısı | 5 Temel Tablo- 28 ilişkisel tablo |
| Hasta Kayıtları | 5.000.000 |
| Vizite Kayıtları | 10.000.000 |
| Laboratuvar Sonuçları | 4.000.000 |
| İlaç Kayıtları | 3.000.000 |
| Denetim Günlükleri | 5.000.000 |
| Birincil Anahtar | Patient_ID |
| Eksik Değer Oranı | 5% |
| Yaş Dağılımı | Normal Dağılım |
| Vizite Sıklığı | Poisson Dağılımı |
| Bütünlük Eşiği | <0.1% İhlal |
Tablo 1: Protokol doğrulamasında kullanılan sentetik sağlık veri setinin özellikleri. Tablo; güvenli migrasyon deneylerini yeniden üretmek için veri tabanı boyutu, ilişkisel tablo sayısı, toplam kayıt sayısı, hasta nitelikleri, klinik değişkenler ve doğrulama özellikleri gibi veri setine genel bir bakış sunar.
4. Sistem mimarisi dağıtımı
- Kaynak katmanı, migrasyon merkezi katmanı, hedef katmanı, ağ güvenliği katmanı, gözlemlenebilirlik katmanı ve açıklanabilir yapay zeka katmanından oluşan güvenli bulut migrasyon mimarisini kurun. Bu çalışmada kullanılan konuşlandırılmış sistem mimarisi Şekil 2'de gösterilmiştir.
- Çerçeve, migrasyon süreci boyunca işlevlerini sırasıyla yerine getiren altı çalışma katmanından oluşur. İlk katman olan Kaynak Katmanı, sentetik sağlık veri tabanını içeren katmandır.
- Migrasyon Merkezi; şema çıkarımı, şifreli veri transferi, bütünlük doğrulaması ve migrasyon orkestrasyonundan sorumludur. Hedef katmanı, migre edilen veri tabanının Amazon RDS PostgreSQL üzerinde depolandığı yerdir.
- Ağ güvenliği katmanı; özel VPC uç noktaları, TLS 1.3 şifreleme, güvenlik grupları ve ağ erişim kontrol listeleri kullanarak tüm iletişimleri koruyan katmandır.
- Gözlemlenebilirlik katmanı, Amazon CloudWatch yardımıyla sürekli olarak kimlik doğrulama günlüklerini, migrasyon günlüklerini, veri tabanı etkinlik günlüklerini ve güvenlik olaylarını toplayan katmandır.
- Açıklanabilir yapay zeka katmanı, toplanan güvenlik telemetrisini alan, bunu bir Isolation Forest algoritmasından geçiren ve bulunan anomaliler için SHAP tabanlı açıklamalar üreten katmandır. Tüm mimari katmanlar, tüm migrasyon iş akışı boyunca kimliği doğrulanmış özel ağ kanalları aracılığıyla birbirleriyle iletişim kurar.
- Migrasyon öncesinde güvenli erişimi ve veri kullanılabilirliğini sağlamak için kaynak veri tabanı ortamını kurun ve doğrulayın.
- Sentetik sağlık veri seti ile bir PostgreSQL 16 veri tabanı kurun. Hasta bilgilerini, ziyaret detaylarını, laboratuvar sonuçlarını, ilaç kayıtlarını ve denetim günlüklerini kaynak veri tabanında tutun.
- Veri tabanı erişimini yalnızca yetkili migrasyon servisleri ve yönetici kullanıcılarla sınırlandırın. Migrasyon işlemlerini başlatmadan önce veri tabanı kullanılabilirliğini ve bağlantısını doğrulayın.
- Şema çıkarımı, şifreli veri transferi ve migrasyon orkestrasyonunu koordine etmek için migrasyon merkezini yapılandırın.
- Özel Sanal Özel Bulut (VPC) içinde özel bir migrasyon sunucusu konuşlandırın. Şema çıkarımı, veri transferi ve doğrulama faaliyetlerini koordine etmek için migrasyon orkestrasyon servislerini yapılandırın.
- Kaynak ve hedef ortamlar arasındaki uyumluluğu doğrulamak için şema doğrulama servislerini etkinleştirin. Transfer sırasında ve sonrasında migre edilen verileri doğrulamak için bütünlük doğrulama servislerini etkinleştirin. Migrasyon görevlerini yürütmeden önce migrasyon merkezi ile veri tabanı sistemleri arasındaki iletişimi doğrulayın.
- Hedef Katmanı konuşlandırın. Hedef veri tabanı ortamı olarak Amazon RDS PostgreSQL 16'yı konuşlandırın. Otomatik yedekleme ve kurtarma servislerini etkinleştirin. Hedef veri tabanında depolanan veriler için AES-256 şifrelemeyi etkinleştirin.
- Ağ Güvenliğini yapılandırın. Migrasyon kaynaklarıyla ilişkili tüm genel IP adreslerini devre dışı bırakın. İletişime yalnızca VPC içindeki özel uç noktalar üzerinden izin verin. Ağ erişim kontrol listelerini (NACL'ler) ve güvenlik gruplarını yapılandırın. Sistem bileşenleri arasındaki tüm iletişimler için TLS 1.3 şifrelemeyi etkinleştirin. Herhangi bir genel erişimli uç noktanın aktif kalmadığını doğrulayın.
- Güvenlik olaylarını, migrasyon günlüklerini ve sistem performans metriklerini sürekli olarak toplamak için merkezi izlemeyi yapılandırın.
- Amazon CloudWatch günlükleme ve izleme servislerini etkinleştirin. Kimlik doğrulama günlüklerini, migrasyon günlüklerini, veri tabanı etkinlik günlüklerini ve güvenlik olayı günlüklerini toplayın. Günlük saklama süresini 365 gün olarak yapılandırın. Denetim ve uyumluluk gereksinimlerini desteklemek için değiştirilemez günlük depolamayı etkinleştirin. Gerçek zamanlı metrik toplamayı ve uyarı oluşturmayı doğrulayın.
- Gerçek zamanlı anomali tespiti yapmak ve yorumlanabilir güvenlik açıklamaları oluşturmak için açıklanabilir yapay zeka ortamını yapılandırın.
- İzleme ortamı içinde anomali tespit servislerini konuşlandırın. Açıklanabilir Yapay Zeka çerçevesini, migrasyon sırasında oluşturulan güvenlik telemetrisini işleyecek şekilde yapılandırın. Kaynaktan, migrasyon merkezinden, hedef veri tabanından ve izleme servislerinden gelen güvenlik telemetrisi akışlarını bağlayın.
- Gerçek zamanlı anomali tespitini ve SHAP tabanlı açıklama oluşturmayı etkinleştirin. Migrasyon deneylerini başlatmadan önce telemetri verilerinin başarılı bir şekilde alındığını doğrulayın.
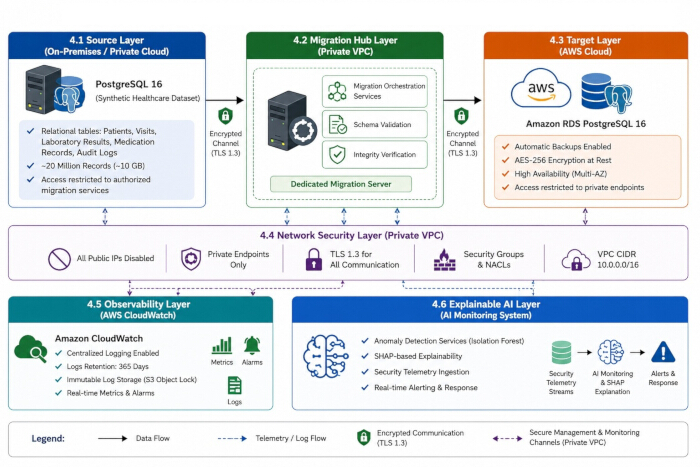
Şekil 2: Güvenli sağlık hizmetleri bulut taşıma çerçevesinin dağıtım mimarisi. Dağıtım ortamı; sentetik sağlık veri setini içeren kaynak PostgreSQL veritabanını, özel bir sanal özel bulut (VPC) içindeki özel taşıma merkezini, Amazon RDS PostgreSQL hedef veritabanını, ağ güvenlik katmanını, Amazon CloudWatch üzerinden merkezi gözlemlenebilirliği ve Açıklanabilir Yapay Zeka izleme katmanını göstermektedir. Tüm iletişim, TLS 1.3 şifrelemesi ile korunan özel uç noktalar üzerinden gerçekleşir. Bu şekil, yazarlar tarafından Microsoft PowerPoint (Microsoft 365) kullanılarak oluşturulmuştur. Bu şeklin daha büyük bir versiyonunu görüntülemek için lütfen buraya tıklayınız.
5. Güvenli migrasyon iş akışı
NOT: Tehdit modelleme, şema aktarımı, güvenli veri taşıma, taşıma doğrulaması ve taşıma sonrası sıkılaştırma işlemlerini gerçekleştirerek güvenli taşıma iş akışını yürütün.
- Taşıma sürecini başlatmadan önce potansiyel güvenlik tehditlerini belirleyin ve uygun azaltma kontrollerini haritalandırın.
- Taşıma varlıklarını, potansiyel saldırı vektörlerini ve gerçekçi siber saldırı senaryolarını belirleyin.
- Ele geçirilmiş kimlik doğrulama jetonlarından kaynaklanan kimlik bilgisi hırsızlığını, yetkisiz yönetici erişimini içeren içeriden yapılan saldırıları, önceden yakalanmış kimlik doğrulama isteklerini hedef alan yeniden oynatma (replay) saldırılarını, şifreli iletişim kanallarını yakalamaya çalışan aradaki adam (MITM) saldırılarını, taşıma sırasında veritabanı yapılarını değiştirmeyi amaçlayan şema kurcalama işlemlerini ve yetkisiz yönetici izinleri elde etmeyi amaçlayan yetki yükseltme saldırılarını değerlendirin.
- Geçici en düşük yetkili kimlik bilgisi yönetiminin kullanımının, kimlik bilgisi hırsızlığını ve yetki yükseltme saldırılarını önlemede yeterli olduğunu kontrol edin. TLS 1.3 ile şifrelenmiş iletişimin, yeniden oynatma saldırılarına ve aradaki adam saldırılarına karşı koruduğunu doğrulayın.
- Kimlik ve erişim yönetimi (IAM) politikalarının yetkisiz yönetici erişimini önlediğini doğrulayın. Sürekli denetim günlüğünün, güvenlikle ilgili tüm taşıma faaliyetlerinin kaydını tuttuğunu doğrulayın. SHA-256 toplam kontrolü (checksum) ile yapılan kontrolün, şema veya verilerdeki yetkisiz değişiklikleri tespit edebildiğinden emin olun.
- Açıklanabilir anomali tespit çerçevesinin olağandışı taşıma faaliyetlerini konumlandırabildiğini ve aynı zamanda yorumlanabilir güvenlik açıklamaları sağlayabildiğini doğrulayın. Belirlenen her tehdit için bir güvenlik kontrol haritası oluşturun. Veritabanını taşımaya başlamadan önce belirlenen tüm tehditlerin yeterince azaltıldığını doğrulayın. Yazarlar, tehdit modelini ve güvenlik kontrollerini Tablo 2'de özetlemiştir.
- Veritabanı Şemasını Aktarın. Kaynak PostgreSQL veritabanından şema tanımlarını çıkarın. Şema uyumluluğunu hedef veritabanı ortamı ile doğrulayın. Tablo yapılarını, birincil anahtarları, yabancı anahtarları, indeksleri ve kısıtlamaları doğrulayın. Doğrulanmış şema tanımlarını hedef veritabanına dağıtın. Verileri aktarmadan önce şemanın başarıyla dağıtıldığını onaylayın.
- Taşıma faaliyetlerini sürekli izlerken, sağlık verilerini şifreli iletişim kanalları aracılığıyla güvenli bir şekilde taşıyın.
- Taşıma toplu işlem boyutunu işlem başına 10.000 kayıt olarak yapılandırın. TLS 1.3 kullanarak şifreli iletişim kanalları kurun. Verileri, sanal özel bulut (VPC) içindeki özel ağ uç noktaları üzerinden aktarın.
- Hatalı işlemler için maksimum üç deneme ile otomatik yeniden deneme girişimlerini etkinleştirin.
Veri aktarım hızını 100 MB/s ile 150 MB/s arasında tutun. Aktarım süreci boyunca taşıma faaliyetlerini sürekli izleyin. Tüm taşıma olaylarını merkezi denetim günlüklerine kaydedin.
- Toplam kontrollerini, kayıt sayılarını ve veritabanı yapılarını karşılaştırarak taşımanın tamamlandığını ve bütünlüğünü doğrulayın.
- Taşıma öncesinde tüm kaynak tablolar için ve taşıma sonrasında tüm hedef tablolar için SHA-256 karma değerleri üretin. Kaynak ve hedef toplam kontrol değerlerini eşleştirin. Kaynak ve hedef veritabanları için satır sayılarını çapraz kontrol edin. Şemaların, tablo ilişkilerinin ve veritabanı kısıtlamalarının tutarlılığını kontrol edin. Taşıma işlemini ancak toplam kontrol değerleri, kayıt sayıları ve şema yapıları özdeş olduğunda başarılı olarak değerlendirin.
- Veri taşıma işleminin başarıyla tamamlanmasının ardından geçici yetkileri kaldırın ve güvenlik kontrollerini kesinleştirin.
- Taşıma tamamlandıktan hemen sonra tüm geçici taşıma kimlik bilgilerini iptal edin. Servis hesaplarındaki yükseltilmiş taşıma yetkilerini kaldırın. Denetim günlüklerini ve güvenlik izleme kayıtlarını arşivleyin.
- Yedekleme prosedürlerinin başarıyla tamamlandığını doğrulayın. Geçici taşıma sunucularını ve destekleyici kaynakları hizmet dışı bırakın. Taşınan ortamın nihai bir güvenlik incelemesini gerçekleştirin. Taşıma sonuçlarını ve doğrulama bulgularını belgeleyin. Bu çalışmada kullanılan eksiksiz güvenli taşıma iş akışı Şekil 3'te gösterilmiştir.
| Tehdit Senaryosu | Güvenlik Kontrolü | Saptama Yöntemi | Hafifletme |
| Kimlik bilgileri hırsızlığı | Zamansal En Az Ayrıcalık (TLP) | IAM günlükleri | Otomatik kimlik bilgisi iptali |
| İç tehdit saldırısı | Rol Tabanlı Erişim Kontrolü (RBAC) | Denetim günlükleri + SHAP | Oturum sonlandırma |
| Yeniden oynatma saldırısı | TLS 1.3 + Nonce doğrulaması | Ağ izleme | Yinelenen istekleri reddedin |
| Ortadaki Adam (MITM) | TLS 1.3 şifrelemesi | Sertifika doğrulama | Şifreli iletişim |
| Şema manipülasyonu | SHA-256 sağlama toplamı + şema doğrulaması | Bütünlük doğrulaması | Doğrulanmış şemayı geri yükle |
| Yetki yükseltme | IAM politika uygulaması | Güvenlik günlükleri | Yetki iptali |
Tablo 2: Önerilen migrasyon çerçevesindeki tehdit modeli ve alınan ilgili güvenlik önlemleri.Tablo; sıfır güven güvenlik ilkeleri, şifreleme, kimlik yönetimi, bütünlük doğrulaması, izleme ve açıklanabilir anomali tespiti temelinde, ana temsilci güvenlik tehditlerini ve bunlara karşılık gelen azaltma mekanizmalarını özetlemektedir.
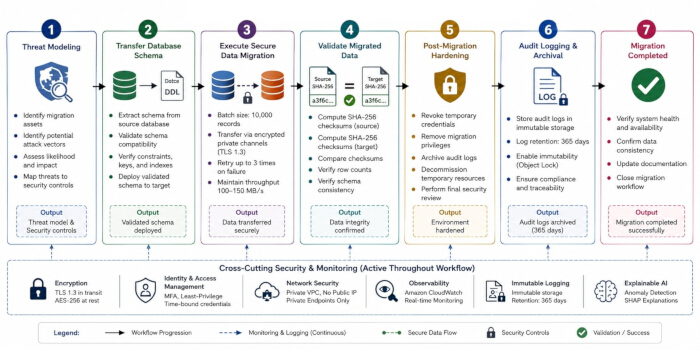
Şekil 3: Önerilen güvenli bulut veritabanı taşıma protokolünün iş akışı. Protokol yedi ardışık aşamadan oluşmaktadır: tehdit modelleme, şema transferi, güvenli veritabanı taşıma, taşınan verilerin doğrulanması, taşıma sonrası sıkılaştırma, denetim günlüğü ve arşivleme ve taşımanın tamamlanması. Güvenlik izleme, şifreli iletişim, kimlik yönetimi, değiştirilemez günlükleme ve açıklanabilir anomali tespiti, taşıma iş akışı boyunca sürdürülür. Bu şekil, yazarlar tarafından Microsoft PowerPoint (Microsoft 365) kullanılarak oluşturulmuştur. Bu şeklin daha büyük bir versiyonunu görüntülemek için lütfen buraya tıklayın.
6. Açıklanabilir yapay zeka izlemesini yapılandırın
NOT: Sürecin ana hatları şöyledir: migrasyon güvenlik özelliklerinin belirlenmesi, düzensizlikleri tespit etmek için bir model oluşturulması, migrasyon eylemlerinin ne zaman şüpheli olduğunun fark edilmesi ve SHAP yorumlama yöntemleri aracılığıyla açıklanabilir sonuçların üretilmesi.
- Anomali tespiti ve açıklanabilirlik analizi için gerekli güvenlik telemetri özelliklerini çıkarın ve ön işlemeden geçirin.
- Veritabanı sunucularından, kimlik doğrulama sunucularından, uygulama sunucularından ve ağ izleme sistemlerinden güvenlik günlüklerini toplayın. Migrasyonla ilgili tüm olayları merkezi bir günlük deposunda birleştirin. Yinelenen kayıtları ve eksik girişleri kaldırın. Tüm günlük kaynaklarındaki zaman damgalarını koordineli evrensel zaman (UTC) kullanarak senkronize edin.
- Migrasyon işlemleri sırasında her kullanıcı için erişim sıklığını hesaplayın. Her hesapla ilişkili başarısız giriş denemelerinin sayısını kaydedin. Migrasyon oturumları boyunca kaynak IP adreslerindeki değişiklikleri izleyin.
- Kullanıcı oturum süresini, giriş başlangıcından sonlanmaya kadar ölçün. Migrasyon faaliyetleri sırasındaki gelen ve giden veri transfer hacimlerini hesaplayın. Çıkarılan tüm özellikleri Min-Max normalizasyonu kullanarak normalize edin.
- Tablo 3, anomali tespiti ve açıklanabilirlik analizi için kullanılan güvenlik özelliklerini özetlemektedir.
- Hazırlanan güvenlik özelliği veri setini kullanarak Isolation Forest modelini eğitin ve doğrulayın.
- Veri setini bölümlendirin. Veri setini rastgele Eğitim seti (%70), Doğrulama seti (%15) ve Test seti (%15) olarak ayırın. Tüm alt kümelerde normal ve anormal olayların tutarlı bir dağılımını koruyun.
- Açıklanabilir YZ Model Seçimi. Etiketli eğitim verilerine ihtiyaç duymadan anormal migrasyon faaliyetlerini verimli bir şekilde tespit ettiği için Isolation Forest algoritmasını seçin. Özellik uzayının özyinelemeli rastgele bölümlendirilmesi yoluyla anormal gözlemleri izole etmek için algoritmayı kullanın.
- Her bir güvenlik özelliğinin anomali tahminine olan katkısını nicelleştirmek ve güvenlik izleme sürecinin şeffaflığını artırmak için SHAP TreeExplainer uygulayın.
- Anomali tespit modelini yapılandırın. Bir Isolation Forest modeli başlatın. Modeli, Tablo 4'te listelenen parametreleri kullanarak yapılandırın.
- Anomali skorlarını hesaplamak ve özellik katkılarını açıklamak için kullanılan matematiksel formülasyonu tanımlayın.
- Her migrasyon olayı için güvenlik özellik vektörünü Denklem 1'de gösterildiği gibi tanımlayın.
xi = [x1 , x2, x3, x4, x5 ] (1)
burada x1 erişim sıklığını, x2 başarısız giriş sayısını, x3 IP adresi değişim sıklığını, x4 oturum süresini ve x5 veri transfer hacmini belirtir. - Güvenlik özelliklerini migrasyon günlüklerinden çıkarın. Model eğitiminden önce tüm özellik değerlerini normalize edin. Denklem 2'yi kullanarak her bir migrasyon olayı için Isolation Forest anomali skorunu hesaplayın.
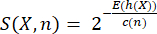 (2)
burada S(X,n), X gözleminin anomali skorunu, X güvenlik özellik vektörünü, E(h(X)) X gözleminin beklenen yol uzunluğunu, c(n) bir ikili arama ağacındaki başarısız aramaların ortalama yol uzunluğunu ve n toplam eğitim örnek sayısını belirtir. Normalizasyon faktörü Denklem 3'te gösterildiği gibi hesaplanır.
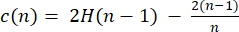 (3)
burada H(n-1), (n-1). harmonik sayıyı belirtir. - Anomali skorları önceden tanımlanmış karar eşiğinden büyük olan migrasyon olaylarını anormal olarak sınıflandırın.
- Her bir güvenlik özelliğinin anomali tahminine katkısını açıklamak için SHAP (SHapley Additive exPlanations) uygulayın. Denklem 4'ü kullanarak i özelliği için SHAP değerini hesaplayın.
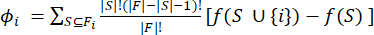 (4)
burada (F) tam özellik setini, (S) özelliklerin bir alt kümesini ve (f(.)) Isolation Forest tahmin fonksiyonunu belirtir. - Denklem 5'i kullanarak ortalama mutlak SHAP değerini hesaplayarak küresel özellik önemini belirleyin.
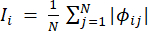 (5)
burada (N) toplam migrasyon olay sayısını belirtir. - Güvenlik özelliklerini ortalama mutlak SHAP değerlerine göre sıralayın. Küresel ve yerel özellik önemini görselleştirmek için SHAP özet grafikleri, bağımlılık grafikleri ve kuvvet grafikleri oluşturun.
- Her migrasyon olayı için güvenlik özellik vektörünü Denklem 1'de gösterildiği gibi tanımlayın.
- Eğitim veri setini kullanarak Isolation Forest modelini eğitin. Model performansını doğrulama veri setiyle değerlendirin. Gerekirse kontaminasyon eşiklerini değiştirin. En iyi performansı gösteren model yapılandırmasını kaydedin. Model performansını doğrulayın. Doğruluk, kesinlik, duyarlılık, F1-skoru ve ROC-AUC gibi metrikleri belirleyin. Daha sonra karşılaştırmak üzere model performans ölçümlerini not edin.
- Anormal migrasyon olaylarını tanımlamak ve şüpheli faaliyetleri sınıflandırmak için eğitilen modeli uygulayın.
- Anomali tahmini gerçekleştirin. Eğitilen Isolation Forest modelini test veri setine uygulayın. Tüm migrasyon olayları için anomali skorları oluşturun.
- Şüpheli faaliyetleri tanımlayın. Migrasyon olaylarının tipik mi yoksa anormal mi olduğunu belirleyin. Önceden belirlenmiş anomali seviyelerini aşan olayları şüpheli olarak işaretleyin. Güvenlik incelemesi için anomali dokümantasyonu oluşturun.
- Anomali tespit sürecinin tamamlanması; anomali skorları üretir, migrasyon olaylarını normal veya anormal olarak etiketler, ROC analizi yoluyla tespit etkinliğini ölçer ve temel güvenlik anomalilerini belirler. Tasarlanan süreç tarafından üretilen çıktı örnekleri Şekil 4'te gösterilmiştir.
- Tespit edilen anomalileri kategorize edin. Anomalileri kimlik doğrulama anomalileri, ağ anomalileri, oturum anomalileri ve veri transfer anomalileri olarak sınıflandırın. Açıklama analizi için anomali etiketlerini saklayın.
- Tespit performansını değerlendirin. Bugüne kadar kaydedilen güvenlik olaylarını kontrol edin. Ardından bunları referans alarak, tespit edilen anomalileri değerlendirin ve hangilerinin gerçek anomali olduğunu belirleyin. Anomalilerin tespit edilme oranını ve yanlış pozitif oranını belirleyin. Tekrarlanabilir olması için tespit doğruluğuna dair resmi bir kayıt tutun.
- Bireysel güvenlik özelliklerinin anomali tahminlerine katkısını yorumlamak için SHAP tabanlı açıklamalar oluşturun.
- SHAP ortamını yapılandırın. Eğitilen Isolation Forest modelini yükleyin. SHAP TreeExplainer'ı başlatın. Anomali tespit modeli ile açıklanabilirlik çerçevesi arasındaki başarılı entegrasyonu doğrulayın.
- Arka plan örneklerini seçin. Eğitim veri setinden rastgele 1.000 temsilci örnek seçin. Seçilen örnekleri SHAP arka plan veri seti olarak kullanın. SHAP değerlerini hesaplayın. Tespit edilen tüm anomaliler için SHAP değerlerini hesaplayın. Bireysel özelliklerin anomali tahminlerine katkılarını ölçün. Daha fazla analiz için SHAP çıktılarını saklayın.
- Küresel açıklamalar oluşturun. Genel özellik önemini gösteren SHAP özet grafikleri oluşturun. Ortalama mutlak SHAP değerlerine dayalı SHAP sütun grafikleri oluşturun. Yüksek etkili özellikler için SHAP bağımlılık grafikleri üretin.
- Yerel açıklamalar oluşturun. Temsili anormal migrasyon olaylarını seçin. SHAP kuvvet grafikleri ve şelale grafikleri oluşturun. Her bir anomaliden sorumlu özellik katkılarını görselleştirin.
- Yorumlama sürecinde oluşturulan temsili açıklanabilirlik çıktıları Şekil 5'te gösterilmiştir. Bu görselleştirmeler; küresel özellik önemini, özellik katkı sıralamalarını, etkili güvenlik özellikleri arasındaki bağımlılık ilişkilerini ve bireysel migrasyon anomalileri için yerel açıklamaları göstermektedir.
- Güvenlik özelliklerini sıralayın. Tüm özellikler için ortalama mutlak SHAP değerlerini hesaplayın. Özellikleri, anomali tespitine olan katkılarına göre sıralayın. Migrasyon güvenliğini etkileyen en etkili güvenlik göstergelerini belirleyin. Tablo 5, SHAP tabanlı özellik önemi sıralamalarını özetlemektedir.
- Açıklama tutarlılığını doğrulayın. SHAP analizini beş bağımsız deneysel çalışma boyunca tekrarlayın. Açıklama kararlılığını ve tutarlılığını ölçün. Özellik sıralamalarının tekrarlanan analizler boyunca sabit kaldığını doğrulayın.
NOT: Tablo 6, açıklanabilir anomali tespiti sırasında karşılaşılan yaygın sorunları ve önerilen düzeltici eylemleri sunmaktadır.
| Özellik | Açıklama | Amaç |
| Erişim Sıklığı | Taşıma sırasında kullanıcı erişim isteklerinin sayısı | Anormal erişim davranışlarını tespit etmek |
| Hatalı Giriş Sayısı | Başarısız kimlik doğrulama girişimlerinin sayısı | Kaba kuvvet (brute-force) veya yetkisiz erişim girişimlerini belirlemek |
| IP Adresi Değişiklikleri | Kaynak IP adresi değişikliklerinin sıklığı | Şüpheli ağ davranışlarını tespit etmek |
| Oturum Süresi | Taşıma sırasında kullanıcı oturumlarının uzunluğu | Anormal oturum aktivitelerini belirlemek |
| Veri Transfer Hacmi | Taşıma sırasında transfer edilen veri miktarı | Olağandışı veri hareketini veya sızıntısını tespit etmek |
Tablo 3: Açıklanabilir anomali tespiti için kullanılan güvenlik telemetri özellikleri. Tablo, veritabanı taşıma işlemi sırasında izlenen güvenlik özelliklerini, anlamlarını, ölçüm yöntemlerini ve anomali tespiti ile açıklanabilirlik analizine nasıl yardımcı olduklarını sunmaktadır.
| Parametre | Değer | Açıklama |
| Algoritma | İzolasyon Ormanı | Anomali tespit modeli |
| tahminleyici_sayısı | 100 | İzolasyon ağaçlarının sayısı |
| kontaminasyon | 0.02 | Beklenen anomali oranı |
| maksimum_örnek_sayısı | Otomatik | Ağaç başına kullanılan örnekler |
| rastgele_durum | 42 | Tekrarlanabilirlik tohumu |
| bootstrap | Yanlış | İadesiz örnekleme |
| Eğitim Seti | 70% | Model eğitim verileri |
| Doğrulama Seti | 15% | Hiperparametre doğrulaması |
| Test Seti | 15% | Final model değerlendirmesi |
Tablo 4: Güvenli veri tabanı taşıma sırasında anomalileri tespit etmek için kullanılan Isolation Forest yapılandırması. Bu tablo; veri setinin nasıl bölündüğü, kontaminasyon düzeyi, tahminci sayısı, rastgele tohum ve değerlendirme kurulumu gibi Isolation Forest modelinin eğitimine yönelik hiperparametre ayarlarını detaylandırmaktadır.
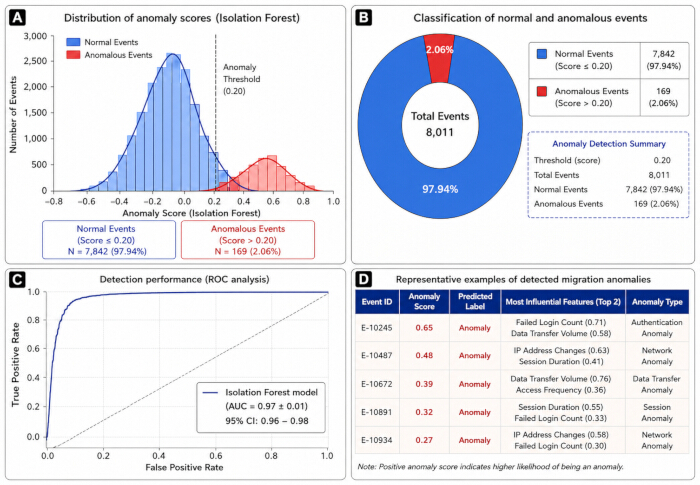
Şekil 4: Güvenli bulut veri taşıma işlemi sırasında anomali tespit çerçevesinin temsili çıktıları. (A) Anomali eşiğini gösteren Isolation Forest anomali skorlarının dağılımı. (B) Taşıma olaylarının normal ve anomal kategoriye ayrılması. (C) Isolation Forest modelinin performansını gösteren alıcı işletim karakteristiği (ROC) eğrisi (AUC = 0.97 ± 0.01). (D) Anomali skorlarını, öngörülen etiketleri, etkili güvenlik özelliklerini ve anomali kategorilerini gösteren temsili anomal taşıma olayları. Bu şekil, yazarlar tarafından Python 3.11 (Matplotlib 3.9) kullanılarak oluşturulmuş ve Microsoft PowerPoint (Microsoft 365) ile formatlanmıştır. Bu şeklin daha büyük bir versiyonunu görüntülemek için lütfen buraya tıklayın.
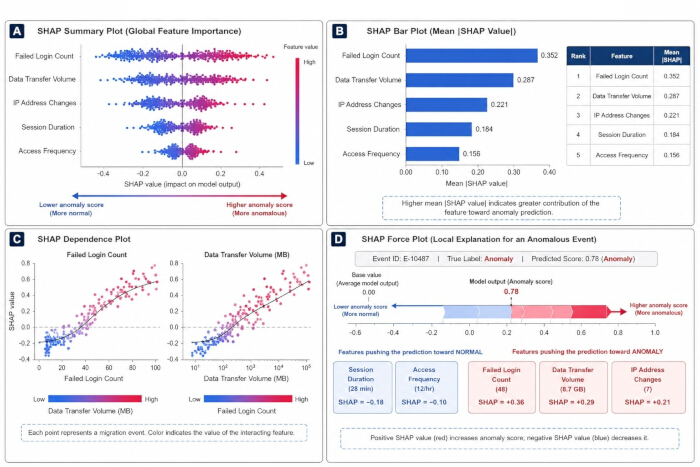
Şekil 5: Anomali yorumlaması sırasında üretilen SHAP tabanlı açıklanabilirlik çıktı örnekleri. (A) Küresel olarak en önemli özellikleri vurgulayan SHAP özet grafiği. (B) Güvenlik özelliklerinin ortalama mutlak SHAP değerlerine göre sıralaması. (C) Başarısız giriş sayısının ve veri transfer hacminin anomali tahminini nasıl etkilediğini gösteren SHAP bağımlılık grafikleri. (D) Tipik bir anormal migrasyon olayı için yerel bir açıklama sunan SHAP kuvvet grafiği. Bu grafikler, önerilen anomali tespit modelinin küresel ve yerel yorumlanabilirliğini sergilemektedir. Bu şekil, yazarlar tarafından Python 3.11 (Matplotlib 3.9) kullanılarak oluşturulmuş ve Microsoft PowerPoint (Microsoft 365) ile formatlanmıştır. Bu şeklin daha büyük bir versiyonunu görüntülemek için lütfen buraya tıklayın.
| Sıralama | Özellik | Ortalama Mutlak SHAP Değeri | Yorum |
| 1 | Hatalı Giriş Sayısı | 0.352 | Anomalili aktivitenin en etkili göstergesi |
| 2 | Veri Transfer Hacmi | 0.287 | Anomali tespitine güçlü katkı sağlayan faktör |
| 3 | IP Adresi Değişiklikleri | 0.221 | Şüpheli ağ davranışına işaret eder |
| 4 | Oturum Süresi | 0.184 | Anormal kullanıcı oturumları ile ilişkilidir |
| 5 | Erişim Sıklığı | 0.156 | Sıra dışı erişim modellerini yansıtır |
Tablo 5: Güvenlik telemetri verilerinin SHAP özellik önem skorları. Tablo, güvenlik özelliklerinin ortalama mutlak SHAP değerlerine göre sıralamasını göstermekte ve bunların anomalilerin tahmin edilmesine olan katkılarını özetlemektedir.
| Sorun | Olası Neden | Önerilen Çözüm |
| Az sayıda anomali tespit edildi | Kontaminasyon parametresi çok düşük | Kontaminasyon eşiğini artırın ve modeli yeniden eğitin. |
| Yüksek yanlış pozitif oranı | Gürültülü veya tutarsız migrasyon günlükleri | Model eğitiminden önce günlük verilerini temizleyin ve güvenlik özelliklerini normalize edin. |
| Kararsız SHAP açıklamaları | Yetersiz arka plan örnekleri | SHAP tarafından kullanılan temsili arka plan örneklerinin sayısını artırın. |
| Düşük anomali tespit doğruluğu | Öznitelik dengesizliği veya yetersiz ön işleme | Öznitelik normalleştirme, dengeleme ve kalite kontrol prosedürlerini uygulayın. |
| Yavaş model yakınsaması | Büyük veri seti veya sınırlı hesaplama kaynakları | Hiperparametreleri optimize edin veya GPU/paralel işleme kullanın. |
| İletişim hataları | İzleme sırasında ağ kararsızlığı | Güvenli iletişim kanallarını doğrulayın ve senkronizasyonu tekrarlayın. |
| Eksik güvenlik özellikleri | Eksik günlük toplama | Öznitelik çıkarımından önce günlük kaynaklarını doğrulayın ve öznitelik veri setini yeniden oluşturun. |
Tablo 6: Açıklanabilir Yapay Zeka tabanlı güvenli veritabanı taşıma için sorun giderme kılavuzu. Bu tablo; tipik uygulama sorunlarının, olası nedenlerin, tanısal belirtilerin, önerilen eylemlerin ve protokolün yürütülmesi ile tekrarlanabilirlik sonucunda beklenen çıktıların bir özetini sunmaktadır.
7. Performans değerlendirmesi
NOT: Bu bölüm, temel migrasyon çerçevesini önerilen sıfır güvene dayalı açıklanabilir yapay zeka tabanlı migrasyon çerçevesi ile karşılaştırmak için kullanılan deneysel prosedürü açıklamaktadır. Performans değerlendirmesi; güvenlik, anomali tespit yeteneği, migrasyon verimliliği ve aynı deneysel koşullar altında istatistiksel doğrulamayı içermektedir.
- Adil bir performans karşılaştırması sağlamak için hem temel hem de önerilen ortamları özdeş koşullar altında yapılandırın.
- Geleneksel taşıma ortamını yapılandırın. Geçerlilik süresi 24 h'den fazla olan uzun süreli statik kimlik bilgilerini yapılandırın. Veritabanı erişimi için genel ağ uç noktalarını etkinleştirin. Yapay zeka tabanlı anomali tespiti ve açıklanabilirlik mekanizmalarını devre dışı bırakın. Taşıma faaliyetlerini geleneksel güvenlik günlüklerini kullanarak manuel olarak izleyin. Sonraki performans karşılaştırması için taşıma olaylarını kaydedin.
- Sıfır Güven (Zero-Trust) taşıma çerçevesini yapılandırın. Taşıma tamamlandıktan sonra otomatik olarak sona eren geçici en düşük yetki kimlik bilgilerini etkinleştirin. Tüm genel ağ uç noktalarını devre dışı bırakın. Güvenli kanallar kullanarak özel ağ iletişimini etkinleştirin.
- Eğitilmiş Isolation Forest anomali tespit modelini konuşlandırın. Model yorumlaması için SHAP TreeExplainer'ı etkinleştirin. Taşıma süreci boyunca otomatik güvenlik izlemeyi yapılandırın. Yürütme öncesinde tüm taşıma bileşenleri arasındaki güvenli iletişimi doğrulayın.
- Çerçevenin tekrarlanabilirliğini değerlendirmek için kontrollü koşullar altında tekrarlanan taşıma deneyleri gerçekleştirin.
- Taşıma deneyini gerçekleştirin. Hem temel hem de önerilen ortamlar için on bağımsız taşıma deneyi yürütün. Tüm deneyler boyunca özdeş donanım, yazılım ve ağ yapılandırmalarını koruyun.
- Her deneysel çalıştırma sırasında 10 GB sağlık verisini taşıyın. Tüm deneyleri özdeş iş yükü koşulları altında tekrarlayın. Her deney sırasında güvenlik olaylarını, taşıma günlüklerini, anomali tespit çıktılarını ve yürütme sürelerini kaydedin.
- Taşıma bütünlüğünü doğrulayın. Taşıma öncesinde ve sonrasında SHA-256 checksum değerlerini hesaplayın. Her taşıma deneyinden sonra tam veri bütünlüğünü doğrulayın. Checksum doğrulama sonuçlarını belgeleyin.
- Karşılaştırmalı değerlendirme için nicel güvenlik, taşıma ve anomali tespit metriklerini hesaplayın.
- Güvenlik performansını ölçün. Kimlik bilgisi ifşa süresini ölçün. Taşıma sırasında ifşa olan kimlik bilgilerinin sayısını hesaplayın. Olay tespit süresini ölçün. Genel ağ ifşa süresini kaydedin.
- Anomali tespit performansını değerlendirin. Anomali tespit doğruluğunu, kesinliğini, duyarlılığını, F1-skorunu ve alıcı işletim karakteristik eğrisi altındaki alanı (AUC) hesaplayın. Taşıma performansını değerlendirin. Toplam taşıma gecikmesini ölçün ve taşıma veri geçiş hızını hesaplayın. Güvenlik mekanizmaları tarafından oluşturulan iletişim ek yükünü kaydedin.
- İstatistiksel doğrulama gerçekleştirin. Tüm performans metrikleri için ortalamayı ve standart sapmayı hesaplayın. %95 güven aralıklarını hesaplayın. Temel ve önerilen çerçeveleri karşılaştırmak için eşleştirilmiş Student t-testleri uygulayın. İstatistiksel anlamlılığı p < 0.05 olarak değerlendirin. Deneysel karşılaştırma sırasında oluşturulan temsili performans değerlendirme sonuçları Şekil 6'da gösterilmiştir.
- Tablo 7, temel ve önerilen taşıma çerçevesi arasındaki nicel performans karşılaştırmasını özetlemektedir.
Tablo 8, güvenli veritabanı taşıması sırasında karşılaşılan yaygın uygulama sorunlarını, bunların olası nedenlerini ve önerilen düzeltici eylemleri özetlemektedir.
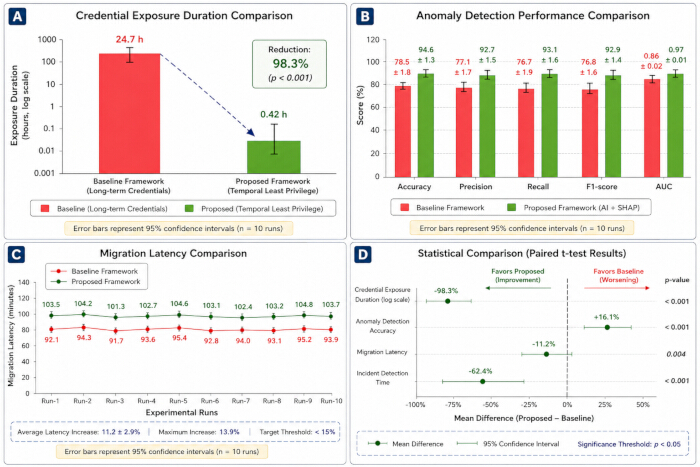
Şekil 6: Temel taşıma çerçevesi ile önerilen sıfır güvene dayalı, açıklanabilir yapay zeka destekli güvenli bulut taşıma çerçevesi arasındaki performans karşılaştırması. (A) Uzun süreli ve zamansal en düşük yetki kimlik bilgilerinin kullanıldığı kimlik bilgisi ifşa süresinin karşılaştırması. (B) Doğruluk, kesinlik, duyarlılık, F1-skoru ve AUC dahil olmak üzere anomali tespiti performans metriklerinin karşılaştırması. (C) On bağımsız deneysel çalışma boyunca taşıma gecikmesinin karşılaştırması; gecikme artışının önceden tanımlanmış kabul eşiğinin altında kaldığını göstermektedir. (D) Eşleştirilmiş Student t-testleri kullanılarak temel performans metriklerinin istatistiksel karşılaştırması; ortalama farkları ve %95 güven aralıklarını göstermektedir. Hata çubukları, on bağımsız deneysel çalışmadan elde edilen %95 güven aralıklarını temsil etmektedir. Bu şekil, yazarlar tarafından Python 3.11 (Matplotlib 3.9) kullanılarak oluşturulmuş ve Microsoft PowerPoint (Microsoft 365) ile formatlanmıştır. Bu şeklin daha büyük bir versiyonunu görüntülemek için lütfen buraya tıklayın.
| Performans Metriği | Temel Çerçeve (Ortalama ± SD) | Önerilen Çerçeve (Ortalama ± SD) | İyileştirme | %95 Güven Aralığı | p-değeri |
| Kimlik Bilgisi İfşa Süresi (h) | 24.70 ± 1.32 | 0.42 ± 0.18 | %98.3 azalma | 23.6–24.9 | <0.001 |
| Anomali Tespit Doğruluğu (%) | 72.4 ± 2.1 | 94.6 ± 1.3 | +%22.2 | 20.8–23.5 | <0.001 |
| Kesinlik (%) | 68.1 ± 2.5 | 92.7 ± 1.5 | +%24.6 | 23.1–26.0 | <0.001 |
| Duyarlılık (%) | 70.3 ± 2.4 | 93.1 ± 1.6 | +%22.8 | 21.4–24.2 | <0.001 |
| F1-skoru (%) | 69.2 ± 2.2 | 92.9 ± 1.4 | +%23.7 | 22.3–25.0 | <0.001 |
| AUC | 0.78 ± 0.03 | 0.97 ± 0.01 | +0.19 | 0.17–0.21 | <0.001 |
| Migrasyon Gecikmesi (min) | 87.6 ± 3.2 | 97.4 ± 2.9 | %11.2 ek yük | 8.9–10.7 | 0.002 |
| Veri Bütünlüğü (%) | 99.8 | 100.0 | %0.2 iyileştirme | 0.1–0.3 | 0.031 |
| Genel Ağ İfşası | Etkin | Giderildi | %100 giderildi | N/A | <0.001 |
Tablo 7: Temel ve önerilen güvenli veritabanı taşıma çerçeveleri: Bir performans karşılaştırması. Tablo; kimlik bilgileri ifşa süresini, anomali tespit etkinliğini, taşıma gecikmesini, veri bütünlüğünü ve protokol doğrulama sırasında nicel olarak değerlendirilen güvenlik geliştirmelerini göstermektedir.
| Sayı | Olası Neden | Önerilen Çözüm |
| Migrasyon kimlik doğrulama hatası | Süresi dolmuş veya geçersiz geçici kimlik bilgileri | Migrasyonu yeniden başlatmadan önce geçici kimlik bilgilerini yeniden oluşturun ve IAM politikalarını doğrulayın. |
| Yüksek migrasyon gecikmesi | Ağ tıkanıklığı veya yetersiz bant genişliği | Ağ yönlendirmesini optimize edin, düşük trafikli dönemlerde taşıma planlaması yapın ve uç nokta bağlantısını doğrulayın. |
| Yalancı pozitif anomali uyarıları | Uygun Olmayan Isolation Forest kontaminasyon eşiği | Doğrulama veri setini kullanarak kontaminasyon parametresini optimize edin ve modeli yeniden eğitin. |
| Kararsız SHAP açıklamaları | Yetersiz veya temsili olmayan arka plan örnekleri | SHAP arka plan örneklem boyutunu artırın ve temsili örnekleme sağlandığından emin olun. |
| Veri bütünlüğü uyumsuzluğu | Yarıda kesilen migrasyon veya bozulmuş veri aktarımı | SHA-256 sağlama toplamı değerleri ile kaynak/hedef tutarlılığı doğrulandıktan sonra migrasyonu yeniden çalıştırın. |
| Güvenli uç nokta bağlantı hatası | Güvenlik duvarı veya TLS yapılandırma hataları | SSL/TLS sertifikalarını, güvenlik duvarı kurallarını ve özel uç nokta konfigürasyonunu doğrulayın. |
| Düşük anomali tespit doğruluğu | Eksik öznitelik çıkarımı veya yetersiz ön işleme | Öznitelik mühendisliğini gözden geçirin, güvenlik özniteliklerini normalize edin ve modeli yeniden eğitin. |
| Model yakınsama sorunları | Uygun olmayan hiperparametreler | Öğrenme parametrelerini ayarlayın ve dağıtımdan önce model performansını doğrulayın. |
Tablo 8: Güvenli sağlık veri tabanı taşıması için sorun giderme kılavuzu. Tablo; güvenli taşıma protokolünün güvenilir bir şekilde yürütülmesini sağlamak amacıyla, sık karşılaşılan taşıma hatalarını, bunların olası nedenlerini, önerilen düzeltici önlemleri ve beklenen sonuçları listeler.
Erişim kısıtlı. Bu içeriği görüntülemek için lütfen giriş yapın veya deneme sürümünü başlatın.
Sonuçlar
Deneysel genel bakış
Önerilen açıklanabilir yapay zeka (XAI) destekli güvenli bulut veri taşıma protokolü, 28 ilişkisel veri tabanı tablosuna dağılmış ve toplamda 10 GB tutan, yaklaşık 20 milyon elektronik sağlık kaydı (EHR) içeren sentetik bir sağlık veri seti kullanılarak değerlendirilmiştir. Deneyler; Amazon RDS PostgreSQL 16, özel Sanal Özel Bulut (VPC) ağ iletişimi, TLS 1.3 şifreli iletişim ve merkezi izleme servisleri kullanılarak bir Amazon Web Services (AWS) bulut orta...
Erişim kısıtlı. Bu içeriği görüntülemek için lütfen giriş yapın veya deneme sürümünü başlatın.
Tartışma
Bu araştırmada, kısıtlı bir deneysel kurulum dahilinde; sıfır güven güvenlik ilkelerini, zaman tabanlı en düşük yetki erişim kontrolünü, açıklanabilir yapay zeka (XAI) ve sürekli güvenlik izlemeyi içeren, tekrarlanabilir ve güvenli bir bulut veri tabanı taşıma protokolü geliştirilmiştir. Bu makalenin amacı yeni bir taşıma algoritması kullanmak değildir; bu nedenle yazarlar, araştırmacıların ve uygulamacıların güvenli sağlık hizmetleri veri tabanı taşımasını açıkça belirtilmiş prosedürel adımlar aracılığıyla gerçekleştirm...
Erişim kısıtlı. Bu içeriği görüntülemek için lütfen giriş yapın veya deneme sürümünü başlatın.
Açıklamalar
Yazarlar, bu çalışmada rapor edilen çalışmayı etkileyebilecek herhangi bir rakip finansal çıkarın, ticari ilişkinin veya kişisel ilişkinin olmadığını beyan ederler. Yazarların açıklanacak herhangi bir çıkar çatışması yoktur. Bu çalışmada sunulan metodolojiyi yeniden oluşturmak için gereken tüm materyaller bir GitHub deposunda halka açık olarak sunulmuştur. Depoya şu adresten erişilebilir: https://github.com/priyankanalawade896-tech/XAI-Secure-Cloud-Data-Migration. Depo yalnızca sentetik olarak üretilmiş kıyaslama verilerini içermekte olup herhangi bir gerçek hasta bilgisini, korumalı sağlık bilgisini veya tanımlanabilir sağlık kayıtlarını içermemektedir.
Teşekkürler
Yazarlar, bu protokolün geliştirilmesi ve değerlendirilmesi sırasında bağlı bulundukları kurumlar tarafından sağlanan kurumsal desteği kabul ederler. Yazarlar ayrıca, önerilen güvenli bulut veri taşıma çerçevesinin deneysel doğrulamasını destekleyen kurumsal hesaplama olanaklarının ve bulut bilişim kaynaklarının kullanımını kabul ederler.
Bu araştırma herhangi bir dış finansman almamıştır. Çalışma, yazarların bağlı olduğu kurumlar tarafından sağlanan kurumsal araştırma tesisleri ve hesaplama kaynakları kullanılarak yürütülmüştür. Herhangi bir kamu, ticari veya kâr amacı gütmeyen finansman kuruluşundan hibe veya finansal destek alınmamıştır.
Erişim kısıtlı. Bu içeriği görüntülemek için lütfen giriş yapın veya deneme sürümünü başlatın.
Malzemeler
| Ad | Şirket | Katalog numarası | Yorumlar |
|---|---|---|---|
| AES Şifreleme | NIST | AES-256 | Durağan veri şifrelemesi |
| Amazon RDS PostgreSQL | Amazon Web Services | PostgreSQL 16 | Hedef veri tabanı |
| Bulut Platformu | Amazon Web Services | AWS | Bulut altyapısı |
| CloudWatch | Amazon Web Services | Son Kararlı Sürüm | İzleme ve günlükleme |
| Docker | Docker Inc. | 27.0 | Konteynerleştirme |
| Faker | Faker Geliştiricileri | 30.0 | Sentetik veri üretimi |
| GPU | NVIDIA | RTX 4090 | 24 GB VRAM |
| Matplotlib | Matplotlib Geliştiricileri | 3.9 | Görselleştirme |
| NumPy | NumPy Geliştiricileri | 1.26 | Sayısal işlemleme |
| İşletim Sistemi | Canonical | Ubuntu 22.04 LTS | Sistem ortamı |
| Pandas | PyData | 2.2 | Veri işlemleme |
| PostgreSQL | PostgreSQL Global Development Group | 16 | Kaynak veri tabanı |
| Python | Python Software Foundation | 3.11 | Programlama dili |
| Scikit-learn | Scikit-learn Geliştiricileri | 1.5 | Makine öğrenmesi |
| SHAP | SHAP Geliştiricileri | 0.46 | Açıklanabilir yapay zeka |
| Terraform | HashiCorp | 1.8 | Altyapı sağlama |
| TLS | IETF | TLS 1.3 | Aktarım halindeki veri şifrelemesi |
| Sanal Özel Bulut | Amazon Web Services | VPC | Özel ağ ortamı |
| İş İstasyonu | Dell/HP | NA | Intel Xeon Gold 6226R, 64 GB RAM, 1 TB SSD |
Kaynaklar
- Kindervag J. Build security into your network's DNA: The Zero Trust Network Architecture. Cambridge (MA): Forrester Research; 2010.
- Rose S, Borchert O, Mitchell S, Connelly S. Zero Trust Architecture. NIST Special Publication 800-207. Gaithersburg (MD): National Institute of Standards and Technology; 2020. doi:10.6028/NIST.SP.800-207.
- Rieke N, et al. The future of digital health with federated learning. NPJ Digit Med. 2020;3:119. doi:10.1038/s41746-020-00323-1.
- Kairouz P, McMahan HB, Avent B, Bellet A, Bennis M, Bhagoji AN, et al. Advances and open problems in federated learning. Found Trends Mach Learn. 2021;14(1-2):1-210. doi:10.1561/2200000083.
- Nguyen DC, Ding M, Pathirana PN, Seneviratne A, Li J, Niyato D, et al. Privacy-preserving federated learning: A comprehensive survey. IEEE Commun Surv Tutor. 2021;23(3):1622-1651. doi:10.1109/COMST.2021.3075434.
- Sarker IH. AI-driven cybersecurity: An overview, security intelligence modeling, and research directions. SN Comput Sci. 2021;2:173. doi:10.1007/s42979-021-00557-0.
- Kuo AM. Opportunities and challenges of cloud computing to improve health care services. J Med Internet Res. 2011;13(3):e67. doi:10.2196/jmir.1867.
- Kota TK. Cloud migration for healthcare data: Challenges and solutions. Nanotechnol Percept. 2024;20:3048-3062.
- Rancea A, Anghel I, Cioara T. Edge computing in healthcare: Innovations, opportunities, and challenges. Future Internet. 2024;16(9):329.
- Mersha M, et al. Explainable artificial intelligence: A survey of needs, techniques, applications, and future direction. Neurocomputing. 2024;599:128111. doi:10.1016/j.neucom.2024.128111.
- Mennella C, Maniscalco U, De Pietro G, Esposito M. Ethical and regulatory challenges of AI technologies in healthcare: A narrative review. Heliyon. 2024;10(4):e26297. doi:10.1016/j.heliyon.2024.e26297.
- Roppelt JS, Kanbach DK, Kraus S. Artificial intelligence in healthcare institutions: A systematic literature review on influencing factors. Technol Soc. 2024;76:102443. doi:10.1016/j.techsoc.2023.102443.
- Lekkala S, Avula R, Gurijala P. Next-Gen firewalls: Enhancing cloud security with generative AI. J Artif Intell Cloud Comput. 2024;3(4):1-9. doi:10.47363/JAICC/2024(3)404.
- Al-Hammuri K, Gebali F, Kanan A. ZTCloudGuard: Zero Trust context-aware access management framework to avoid medical errors in the era of generative AI and cloud-based health information ecosystems. AI. 2024;5(3):1111-1131. doi:10.3390/ai5030055.
- Pfeifer B, Sirocchi C, Bloice MD, Kreuzthaler M, Urschler M. Federated unsupervised random forest for privacy-preserving patient stratification. Bioinformatics. 2024;40(Suppl 2):ii198-ii207. doi:10.1093/bioinformatics/btae382.
- Li T, Sahu AK, Talwalkar A, Smith V. Federated learning: Challenges, methods, and future directions. IEEE Signal Process Mag. 2020;37(3):50-60. doi:10.1109/MSP.2020.2975749.
- Lundberg SM, Lee SI. A unified approach to interpreting model predictions. In: Proceedings of the 31st International Conference on Neural Information Processing Systems (NeurIPS); 2017. p. 4768-4777.
- Ribeiro MT, Singh S, Guestrin C. "Why should I trust you?": Explaining the predictions of any classifier. In: Proceedings of the 22nd ACM SIGKDD International Conference on Knowledge Discovery and Data Mining; 2016. p. 1135-1144. doi:10.1145/2939672.2939778.
- Ortigossa ES, Gonçalves T, Nonato LG. Explainable artificial intelligence (XAI)—From theory to methods and applications. IEEE Access. 2024;12:80799-80846. doi:10.1109/ACCESS.2024.3409843.
- Chaddad A, et al. Explainable, domain-adaptive, and federated artificial intelligence in medicine. IEEE/CAA J Autom Sin. 2023;10(4):859-876. doi:10.1109/JAS.2023.123123.
- Albshaier L, Almarri S, Albuali A. Federated learning for cloud and edge security: A systematic review of challenges and AI opportunities. Electronics. 2025;14(5):1019. doi:10.3390/electronics14051019.
- Vani MS, Sudhakar RV, Mahendar A, et al. Personalized health monitoring using explainable AI: Bridging trust in predictive healthcare. Sci Rep. 2025;15:31892. doi:10.1038/s41598-025-15867-z.
- Zakhmi K, et al. Evolving Zero Trust architectures for AI-driven cyber threats in healthcare and other high-risk data environments: A systematic review. Cureus. 2025;17(6):e85446. doi:10.7759/cureus.85446.
- Selvaperumal D, et al. Artificial intelligence-enabled zero-trust cyber security framework for smart healthcare infrastructure. Int J Artif Intell Mach Learn. 2026;6(2 Suppl):204-217. doi:10.51483/IJAIML.6.2s.2026.204-217.
- Abbas SR, Seol H, Abbas Z, Lee SW. Exploring the role of artificial intelligence in smart healthcare: A capability and function-oriented review. Healthcare (Basel). 2025;13(14):1642. doi:10.3390/healthcare13141642.
- Al-Nafjan A, et al. Artificial intelligence in predictive healthcare: A systematic review. J Clin Med. 2025;14(19):6752. doi:10.3390/jcm14196752.
- Qureshi SS, et al. Advanced AI-driven intrusion detection for securing cloud-based industrial IoT. Egypt Inform J. 2025;30:100644. doi:10.1016/j.eij.2025.100644.
- Chen T, Guestrin C. XGBoost: A scalable tree boosting system. In: Proceedings of the 22nd ACM SIGKDD International Conference on Knowledge Discovery and Data Mining; 2016. p. 785-794. doi:10.1145/2939672.2939785.
- Liu FT, Ting KM, Zhou ZH. Isolation Forest. In: Proceedings of the 8th IEEE International Conference on Data Mining; 2008. p. 413-422. doi:10.1109/ICDM.2008.17.
- Abadi M, Agarwal A, Barham P, Brevdo E, Chen Z, Citro C, et al. TensorFlow: A system for large-scale machine learning. In: Proceedings of the 12th USENIX Symposium on Operating Systems Design and Implementation (OSDI); 2016. p. 265-283.
Erişim kısıtlı. Bu içeriği görüntülemek için lütfen giriş yapın veya deneme sürümünü başlatın.